

数据安全这行,敢把活儿交给AI吗?
原创
山石网科
山石网科
山石网科新视界
2026年10月22日 14:00
北京
去阅读

 *【数据安全×AI】第3期
 * 开会开到一半,领导把话筒一放: “AI 是好,能让它直接操作生产环境吗?” “它要是删错一条策略,谁负责?” 会议室里,安静了 这可能是所有数据安全团队,都绕不开的问题 有的团队,不敢用 AI 只拿来问问题,查资料 活儿还是人干,AI 成了摆设 有的团队,太敢用 AI 自己跑,自动执行,全程没人盯 一旦操作出错,无从查起 真正的问题,从来不是“AI 能不能干” 是“怎么放心地让它干” 答案是,给它戴上“缰绳” 在山石网科数据安全综合治理平台(DSGP)的 AI 工作台里 自主,不等于失控 规则很清晰: 查数据、看报表这类低风险动作,AI 直接干 阻断、删除、策略变更这类高危动作,必须人点头 靠的是这三道闸:
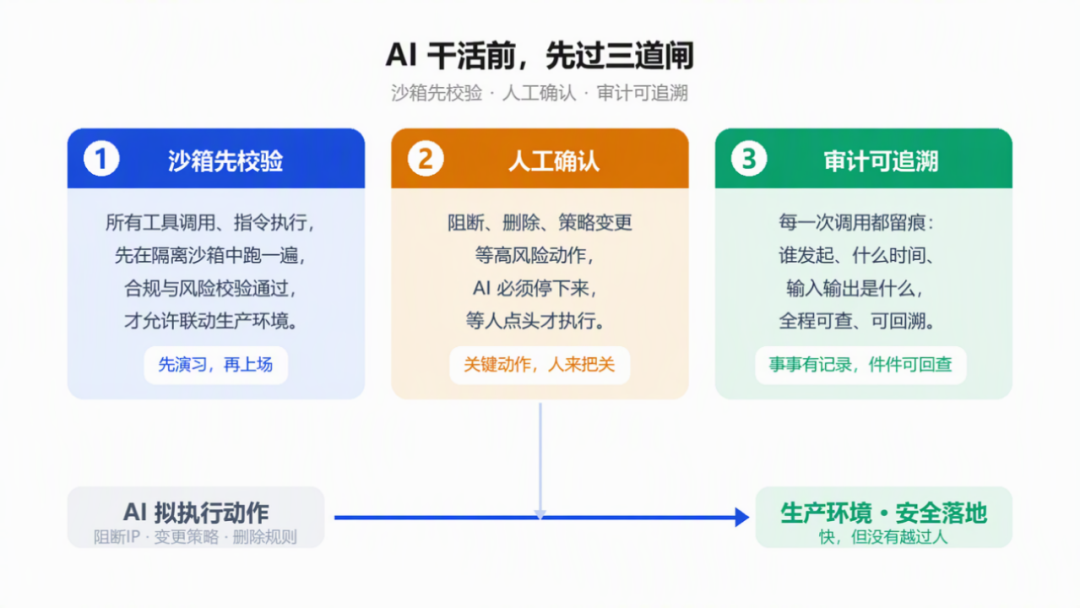 AI 干活前,先过三道闸
 第一道闸:沙箱先校验 AI 的每一个动作,不是直接落到生产环境 所有工具调用、指令执行 先在隔离沙箱里跑一遍 合规校验、风险校验,都通过了 才允许联动生产 相当于:先演习,再上场 第二道闸:人工确认 更有意思的是这个细节—— AI 干活干到一半,会主动停下来问你 执行关键任务前,它会弹出确认框: 参数对不对?范围选哪个?要不要继续? 你确认了,它才往下走 而阻断 IP、删除规则、变更策略这类动作 100% 需要人工确认 没有你的点头,它一步都不越界
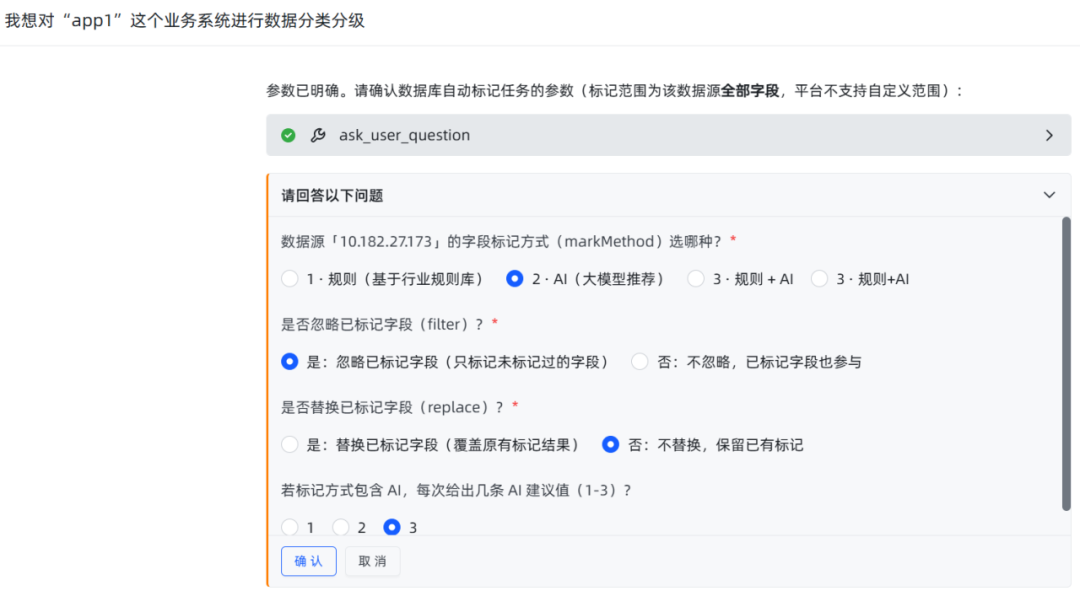 AI 干到关键处,主动停下来等你确认 第三道闸:审计可追溯 AI 干过的每一件事,都有记录 谁发起的,什么时间,输入是什么,输出是什么 在工作台的审计日志里,全程留痕 一万多条调用记录,随时可查 出了问题,不甩锅、不悬案 一路回溯到人
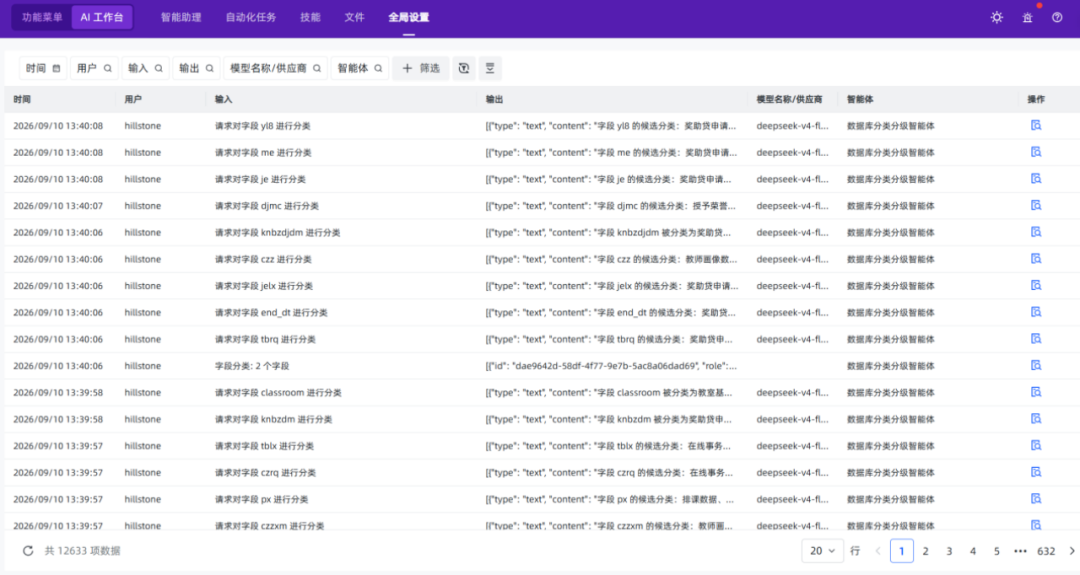 AI 审计日志——每一次调用,谁发起、输出了什么,全程留痕 有人担心:这么多闸门,效率怎么办? 恰恰相反 AI 承担了 7×24 的分析、研判、执行 分析处置时间从“小时级”缩到“分钟级” 人只在关键节点出场,把关拍板 机器多干,人来把关 这才是“敢交办”的底气: AI 越能干,“缰绳”越要牢 人,始终是最终责任主体
 * 多模型调用+Token成本双难题,山石网科统一AI网关一站化解 * 高校安全运营怎么做Agentic SOC?看西工大与山石网科的解法 * AI用得越深,数据边界越要看得清:企业为什么需要统一AI网关
 山石网科是中国网络安全行业的技术创新领导厂商,由一批知名网络安全技术骨干于2007年创立,并以首批网络安全企业的身份,于2019年9月登陆科创板(股票简称:山石网科,股票代码:688030)。 现阶段,山石网科掌握30项自主研发核心技术,申请540多项国内外专利。山石网科于2019年起,积极布局信创领域,致力于推动国内信息技术创新,并于2021年正式启动安全芯片战略。2023年进行自研ASIC安全芯片的技术研发,旨在通过自主创新,为用户提供更高效、更安全的网络安全保障。目前,山石网科已形成了具备“全息、量化、智能、协同”四大技术特点的涉及基础设施安全、云安全、数据安全、应用安全、安全运营、工业互联网安全、信息技术应用创新、AI安全、安全服务、安全教育等10大类产品及服务,50余个行业和场景的完整解决方案。

版权声明
本站仅做备份收录,仅供研究与教学参考之用。
读者将信息用于其他用途的,全部法律及连带责任由读者自行承担,本站不承担任何责任。









评论