

漏洞频发是常态,别再追着补丁跑了
原创
山石网科
山石网科
山石网科
2026年10月23日 15:45
北京
去阅读

 *用好山石云铠(CNAPP),把服务器治理做扎实
 * 大模型进场“挖洞”之后,漏洞来得又快又密。当“漏洞频发”成了躲不掉的常态,我们的打法也得跟着变。与其每次都被新漏洞追着跑,不如借山石云铠(CNAPP)把服务器治理做扎实,让服务器安全成为一种日常的常态。
 一、漏洞频发,已经是常态 就发生在这两天:PHP 两个 9.2 分的\"核弹级\"漏洞。 10 月 21 日,PHP 内核被曝出两个极高危远程代码执行(RCE)漏洞,编号 CVE-2026-109618、CVE-2026-109619,CVSS 4.0 评分双双 9.2,被 PHP 项目组称为“十多年来最严重的安全事件”。它们出在解释器内核,不用账号、不用后台,一个构造好的请求就可能让攻击者在你服务器上执行代码——而全球约 70% 的网站都跑在 PHP 上。 更值得注意的是:AI 已经能把一个补丁反推成可用的利用代码,耗时不到一小时、成本只有几千美元算力。攻防窗口被压得极短,\"补丁发布后再慢慢分析\"的老节奏正在失效。 面对这种常态化,与其被动追着补丁跑,不如反过来——用山石云铠(CNAPP)把服务器治理做扎实:即使原厂特征还没更新,也能把“被攻陷的概率”尽可能压低。 二、换个活法:用山石云铠(CNAPP)把服务器“治理”明白 现实是——补丁和特征更新不可能永远快过攻击。所以山石云铠(CNAPP)的思路是:即使原厂补丁还没更新,也要把每一步都做扎实,尽可能压低\"被攻陷\"的概率。 山石云铠(CNAPP)的设计遵循 PPDR 模型:预测(Predict)→ 防御(Prevent)→ 检测(Detect)→ 响应(Respond)。 第一步: 先把家底盘清楚【Predict 预测】
 看到漏洞新闻,第一反应不应该是慌,而是问一句:“我到底有没有这台机器在使用漏洞软件包?” 山石云铠(CNAPP)的「服务器及应用」把服务器集群、主机、容器、K8s 应用一屏看清;「资产清点」进一步把软件包、进程、服务、Web、数据库、AI Agent、系统账号都盘出来。 比如 PHP 漏洞一出,直接在\"软件包\"里按 PHP 版本一筛,几分钟就能圈出受影响的机器清单,而不是挨个登录去敲命令。
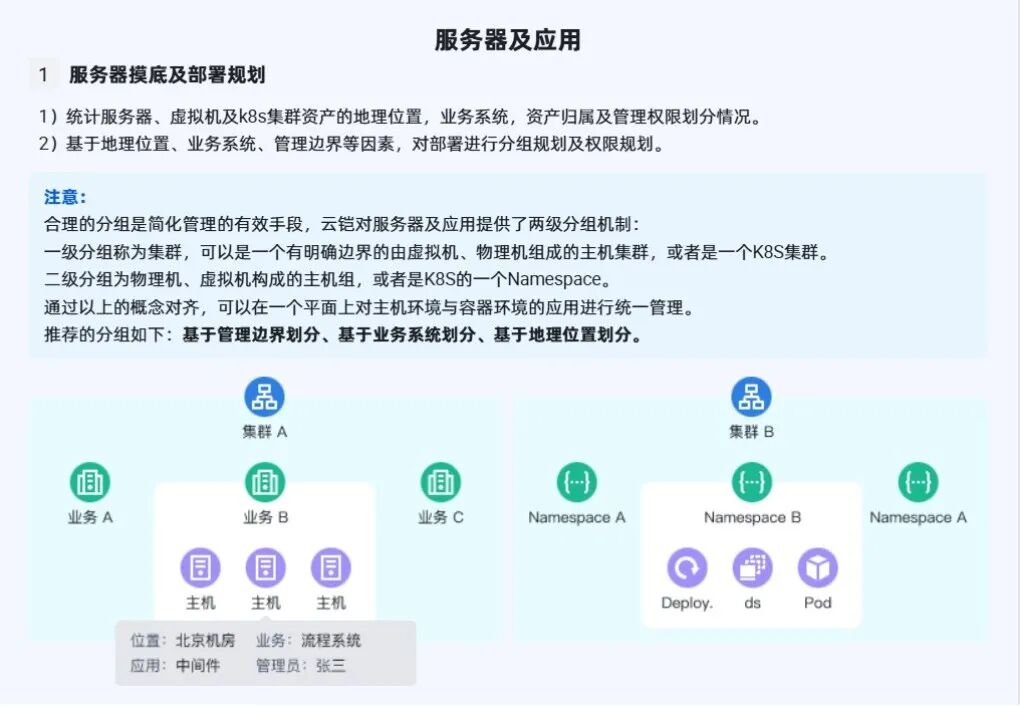 服务器及应用:集群 / 主机 / 容器 / K8s 应用一屏掌握
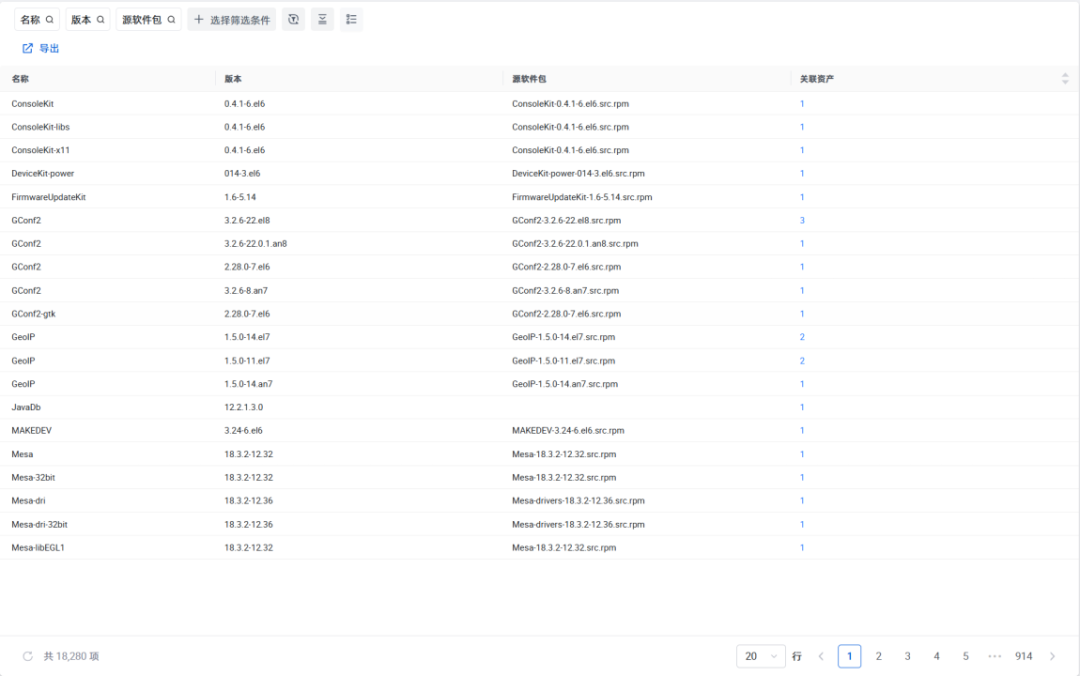 资产清点 · 软件包:按名称、版本快速定位受漏洞影响的资产 第二步:看清系统内部到底有没有洞【Predict 预测】 家底清了,接着看“哪里已经破了”。山石云铠(CNAPP)的「风险管理 · 漏洞扫描」支持手动或周期性扫描主机和容器镜像: * 主机视角——哪台机器上有哪些应用漏洞、风险等级多高; * 漏洞视角——某个漏洞(含 CVE 编号)影响了多少台主机,一眼排优先级。 关键动作:及时升级漏洞特征库。新漏洞刚出来时,谁的“特征”更新得快,谁就先看见它。
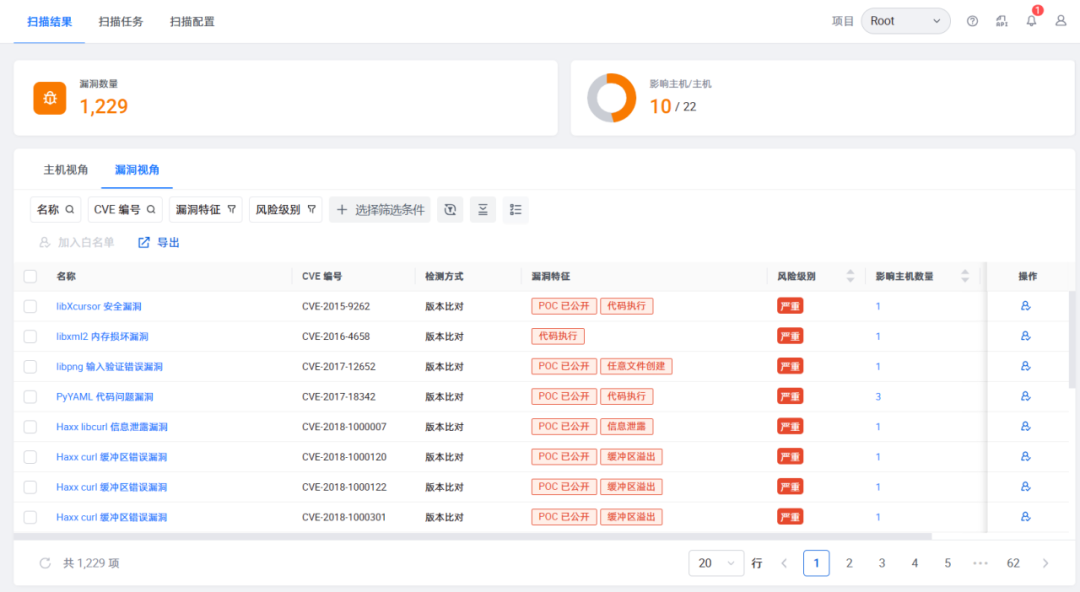 漏洞扫描 · 漏洞视角:CVE 编号 + 影响主机数量,快速排优先级
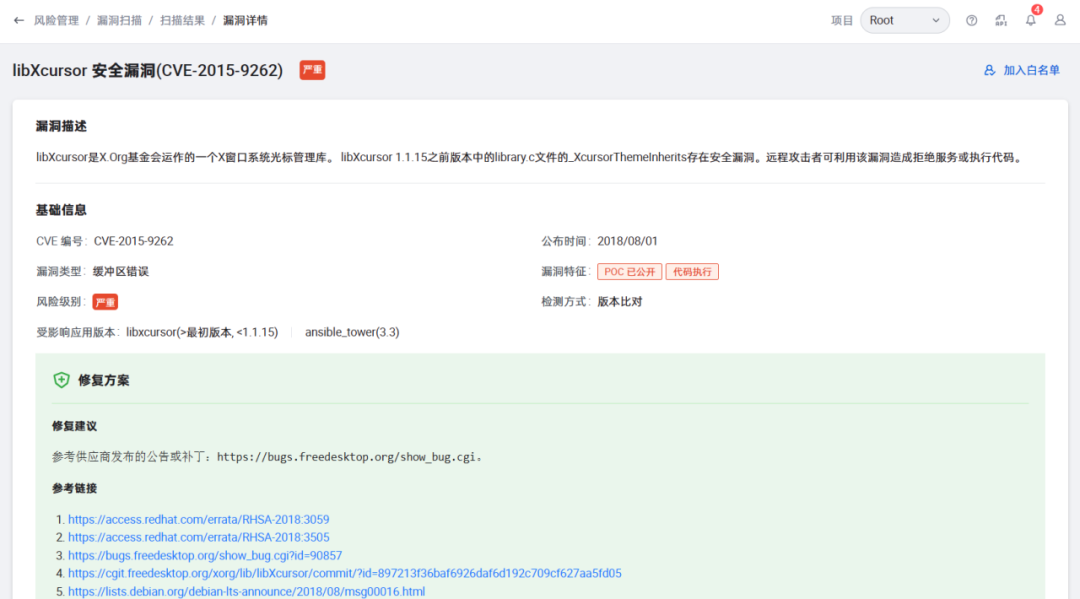 漏洞详情:漏洞类型、风险级别、修复方案一页看清 第三步:能打补丁就打,打不了的用“虚拟补丁” 【Prevent 防御】 能升级就升级,这永远是首选。但现实往往很骨感:核心业务不敢重启服务,老系统原厂已经停止更新——补丁根本打不上。 这时候就该山石云铠(CNAPP)的「网络入侵防御(NIPS)」登场了:它以虚拟补丁的方式,在不改代码、不重启、不动应用的前提下,在网络层/应用层把针对已知漏洞的攻击流量挡在外面,让漏洞“即使被探测到也无法被利用”。 此外,主机安全作为服务器上的最后一道防线,还有个天然优势:它能看清并解密进入主机的加密流量,把藏在加密通道里的攻击也照出来。
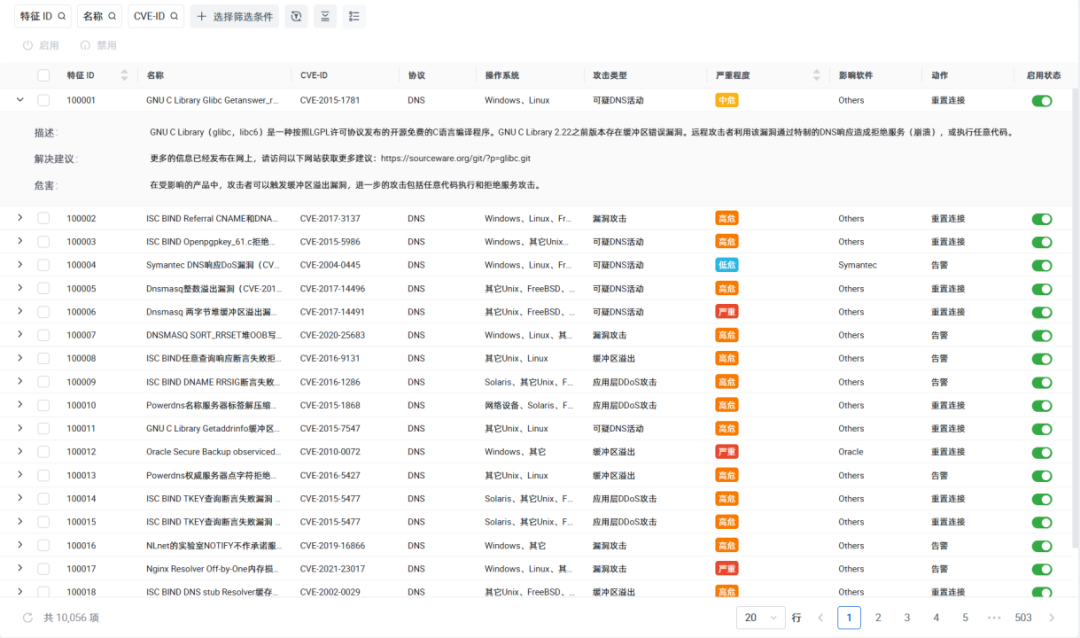 网络入侵防御 · 防御特征:按 CVE-ID、攻击类型、影响软件精准启用虚拟补丁
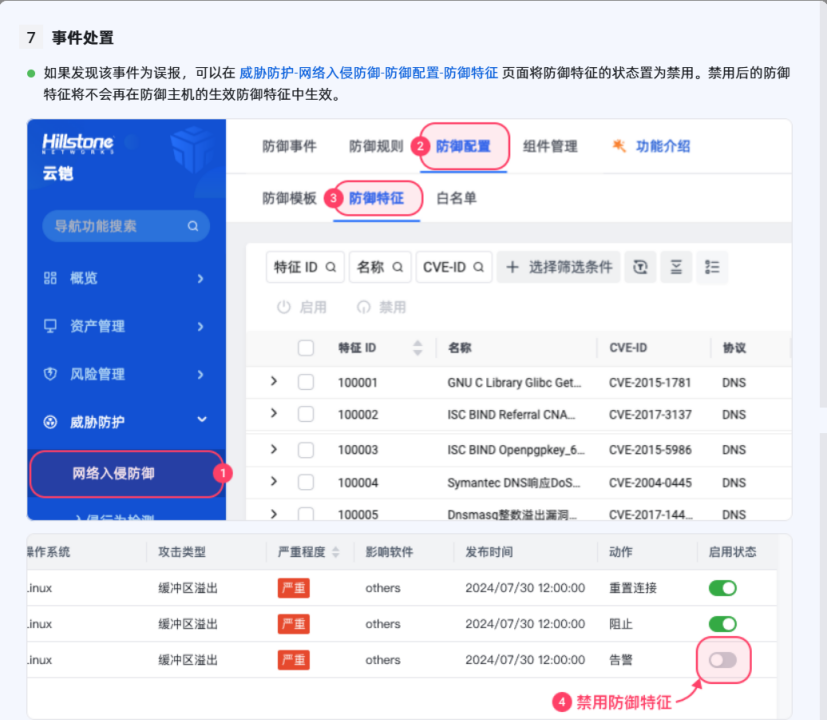 网络入侵防御 · 防御事件:谁在打你、打的是什么、拦没拦住,清清楚楚 第四步:补丁没跟上?让“检测”顶上【Detect 检测】 漏洞太多,补丁和特征更新不可能永远跑在攻击前面。那就换个思路:不盯着“补漏洞”,改盯“攻击行为”,将危害尽可能降到最低。 山石云铠(CNAPP)的入侵行为检测会把操作系统日志聚合成一条条行为事件;入侵行为专项则覆盖异常登录、Web 后门、内存后门、WebRCE、反弹 Shell、本地提权、高危命令执行等高危动作。把这些能力聚焦到前面已识别的风险资产上,就能在补丁发布之前,先一步把可疑动作抓出来。 配套的溯源分析用一张树状图还原完整的“攻击故事”:谁从哪进来、干了什么、接下来想去哪,一眼看清。
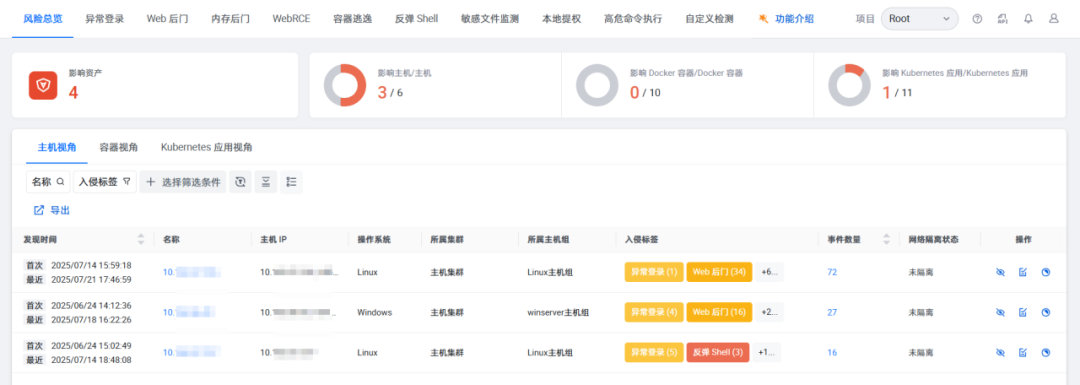 入侵行为专项 · 风险总览:按入侵阶段看资产在各攻击阶段的待处理事件
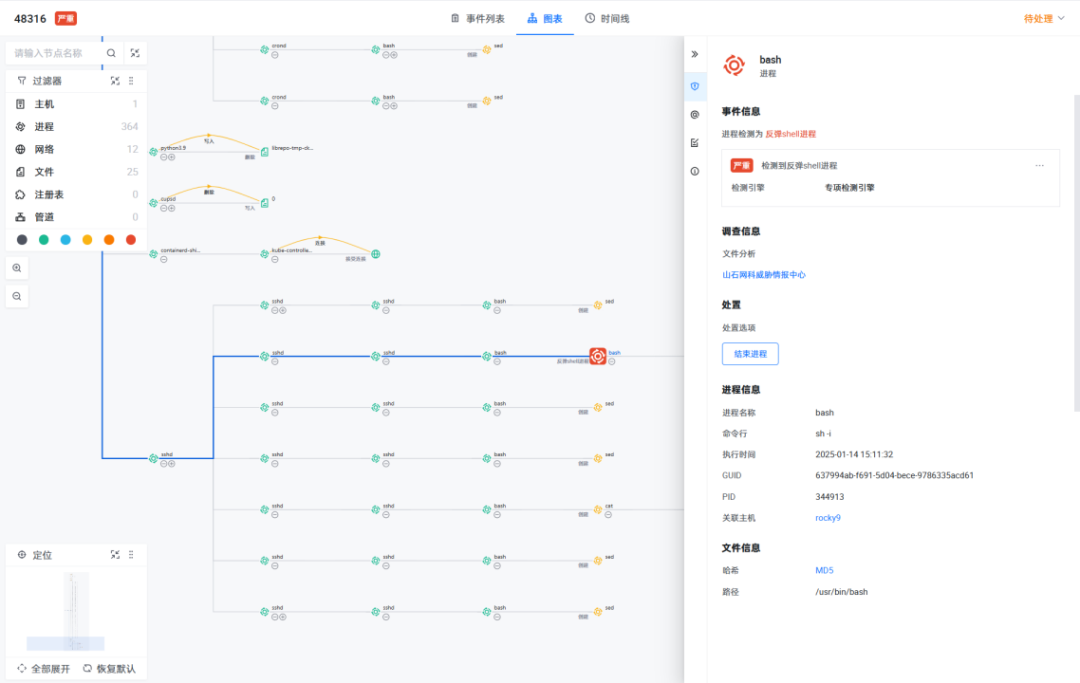 溯源分析:树状图还原“从网到端”的完整攻击链路 第五步:把损失控制到最小,别让它横向扩散【Respond 响应】 一旦确认失陷,就要抢时间、控范围。山石云铠(CNAPP)的「响应处置」支持自动响应策略——按攻击告警次数自动拉黑攻击源 IP;处置结果中可集中看到被隔离的主机、已阻断 IP、已停用进程与容器。 「网络管控」则用微隔离 + 阻断日志 + 透视镜把主机之间的东西向流量管起来,掐断横向移动的路径,让“一台失陷”不至于变成“一片沦陷”。
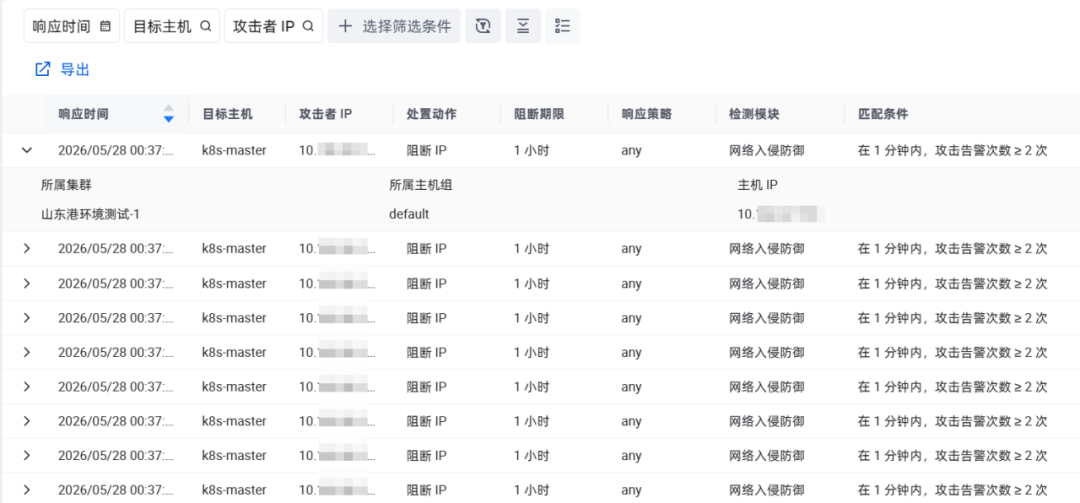 响应处置 · 自动响应策略:按告警次数自动阻断攻击源 IP
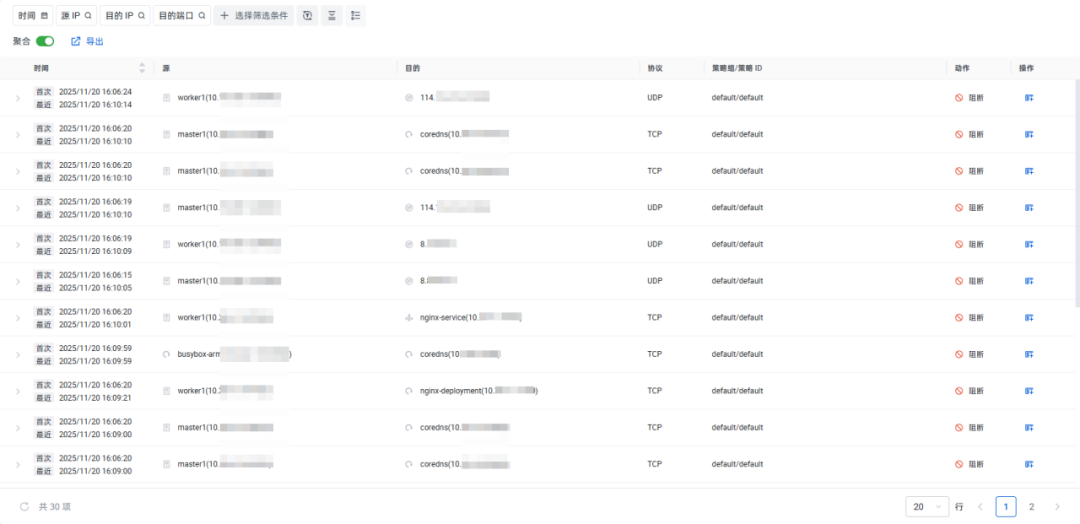 网络管控 · 阻断日志:谁被拦、命中哪条策略,可追溯
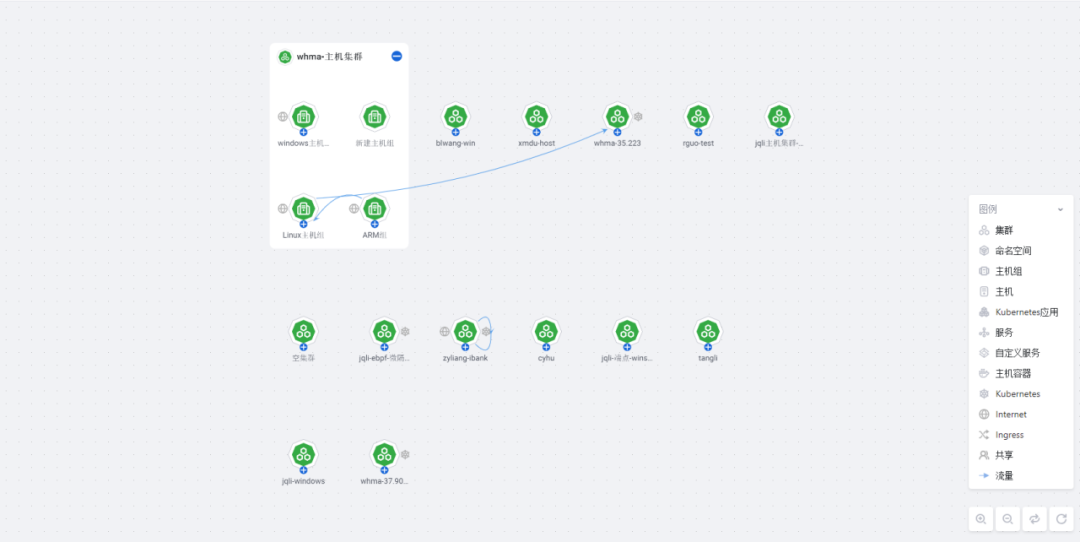 网络管控 · 透视镜:以拓扑图呈现集群、应用与流量,看清东西向访问 三、彩蛋:告警太多看不懂?交给“智能体” 漏洞多了,告警自然也多。读不懂、判不准、处置慢,是安全运营的日常痛点。 山石云铠(CNAPP)内置 AI 运维助手(灵岩 AI 助手):对接大模型后,可以在具体事件里一键发起 AI 分析,用大白话把这条告警讲清楚,还能“继续提问”追问细节。
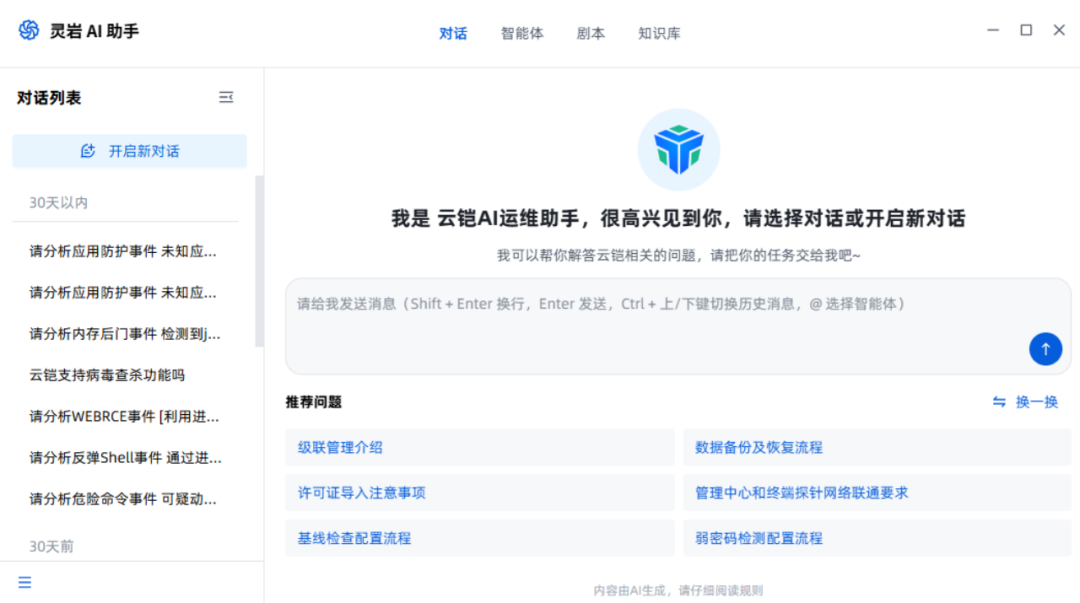 AI 运维助手(灵岩 AI 助手):对话式问答 + 智能体编排 写在最后 AI 让漏洞来得更快、更密,防守的节奏也必须跟着变。山石云铠(CNAPP)做的,就是在这条越来越短的攻防窗口里,帮你把“理资产 → 看风险 → 打补丁 → 抓行为 → 控损失”每一步都做扎实。 补丁还没出,不代表只能干等。山石云铠(CNAPP),让服务器安全成为日常。 截至发稿时,山石云铠(CNAPP)已完成NIPS相关特征库升级。
 * 安全通告|PHP2Shell远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619) * 算力可控 价值可见|山石网科发布统一AI网关企业级Token运营平台 * 多模型调用+Token成本双难题,山石网科统一AI网关一站化解
 山石网科是中国网络安全行业的技术创新领导厂商,由一批知名网络安全技术骨干于2007年创立,并以首批网络安全企业的身份,于2019年9月登陆科创板(股票简称:山石网科,股票代码:688030)。 现阶段,山石网科掌握30项自主研发核心技术,申请540多项国内外专利。山石网科于2019年起,积极布局信创领域,致力于推动国内信息技术创新,并于2021年正式启动安全芯片战略。2023年进行自研ASIC安全芯片的技术研发,旨在通过自主创新,为用户提供更高效、更安全的网络安全保障。目前,山石网科已形成了具备“全息、量化、智能、协同”四大技术特点的涉及基础设施安全、云安全、数据安全、应用安全、安全运营、工业互联网安全、信息技术应用创新、AI安全、安全服务、安全教育等10大类产品及服务,50余个行业和场景的完整解决方案。

版权声明
本站仅做备份收录,仅供研究与教学参考之用。
读者将信息用于其他用途的,全部法律及连带责任由读者自行承担,本站不承担任何责任。





评论