

内存取证练习10
原创
内存余响
内存余响
内存余响
2026年10月17日 22:41
江西
去阅读
题目描述
我们最近从客户那里收到了这个内存转储。有人在他不在的时候访问了他的系统,他发现了一些相当奇怪的文件被访问。找到这些文件,它们可能会有用。我引用他的原话,
这些名字不可读。它们由字母和数字组成,但我无法弄清楚它到底是什么。
此外,他注意到他最喜欢的应用程序每次运行时都会崩溃。是病毒吗?
注 1:此挑战由 2 个flag组成。
注 2:在进行此挑战时有一个小错误。如果您发现任何字符串中包含字符串 “L4B\_3\_D0n3\!!”,请将其更改为 “L4B\_5\_D0n3\!!”,然后继续。
从这个题目描述里面感觉好像得不到什么有价值的信息
我们还是来看一下这个镜像的信息吧
vol.py -f MemoryDump\_Lab5.raw imageinfo
Win7SP1x64

base64解密
echo \"ZmxhZ3shIV93M0xMX2QwbjNfU3Q0ZzMtMV8wZl9MNEJfM19EMG4zXyEhfQ\" |base64 -d
flag{!!\w3LL\_d0n3\_St4g3-1\_0f\_L4B\_3\_D0n3\!!}
根据题目注意改为flag{!!\w3LL\_d0n3\_St4g3-1\_0f\_L4B\_5\_D0n3\!!}
注 3:只有当您拥有阶段 1 flag时,您才会获得阶段 2 flag。
刚刚那个压缩包需要密码,用这个flag1打开这个图片
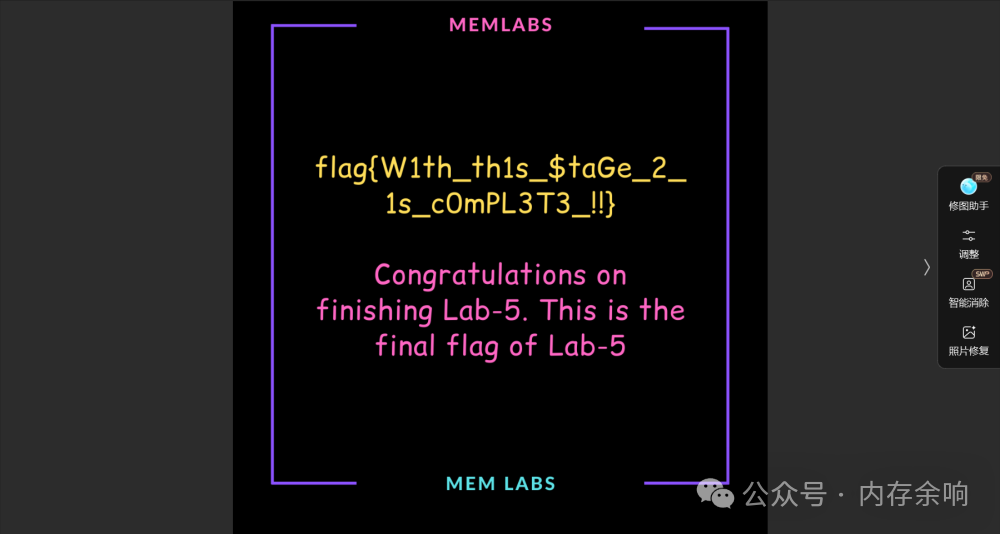 得到第二个flag

版权声明
本站仅做备份收录,仅供研究与教学参考之用。
读者将信息用于其他用途的,全部法律及连带责任由读者自行承担,本站不承担任何责任。








评论