

安全通告|PHP2Shell远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619)
原创
山石网科
山石网科
山石网科
2026年10月22日 16:05
北京
去阅读

 *影响量级达千万级
 *
 概述 2026年10月21日,PHP官方发布紧急安全更新,修复了两个可导致未经身份验证的远程代码执行(RCE)漏洞CVE-2026-109618和CVE-2026-109619,社区代号 “PHP2Shell”,官方评定 CVSS v4.0为9.2分,属于严重级别的漏洞。 这两个漏洞位于PHP解释器内核,不在主题、插件或业务代码中。攻击者只需向运行受影响PHP的Web服务发送一个特制的HTTP请求,即可在业务代码开始执行之前以Web工作进程权限执行任意代码,可导致服务器被完全接管、敏感数据泄露或植入恶意程序。 全球近70%的网站使用PHP,本次漏洞影响量级达千万级,属于基础设施级安全事件。 漏洞详情 1.CVE-2026-109618(通过内存耗尽(OOM)内存损坏实现远程代码执行) PHP在处理内存耗尽异常场景时,会触发执行流程中断;该中断可能发生在请求内部数据结构尚未完成初始化的阶段。在后续执行请求资源清理逻辑时,程序缺乏有效性校验,误将该部分未初始化的无效数据作为合法数据解析处理,进而引发内存损坏,攻击者可利用该缺陷实现远程代码执行。 2. CVE-2026-109619(通过残留全局状态实现远程代码执行) PHP单次请求绑定的内部运行状态,在其底层承载内存被释放之后,相关状态标识未同步清理而形成陈旧残留。若同一PHP工作进程继续承接并处理后续新请求,在正常初始化流程完成、状态重置之前,程序有可能访问并使用这份已经失效的陈旧状态,触发释放后重用(Use-After-Free)类内存破坏问题,最终达成远程代码执行。
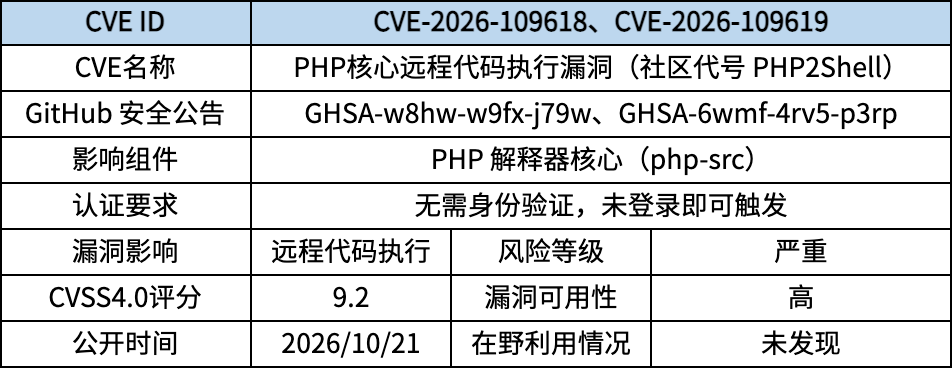 受影响版本 * PHP < 8.2.35 * 8.3.0 ≤ PHP < 8.3.36 * 8.4.0 ≤ PHP < 8.4.27 * 8.5.0 ≤ PHP < 8.5.12 * PHP 8.1 及更早分支(已停止官方维护,不发布正式修复版本) 修复方案 1.官方已发布安全修复版本,请评估业务影响后尽快升级至安全版本: https://www.php.net/downloads.php 升级后可进行三步验证: * 用“php -v”确认实际承载Web请求的二进制已达修复版本; * 重启全部工作进程(PHP-FPM / Apache / LiteSpeed worker /),配置改动仅重启后生效; * 逐一核对开发、测试、生产各环境,避免遗漏旧版本实例。 2. PHP 8.1及更早EOL版本 官方不发布正式版本,但提供了仅含本次两个漏洞修复的源码补丁,可自行编译: * https://github.com/php/php-src/tree/PHP-7.4-CVE-2026-109618-109619 * https://github.com/php/php-src/tree/PHP-8.0-CVE-2026-109618-109619 * https://github.com/php/php-src/tree/PHP-8.1-CVE-2026-109618-109619 也可向操作系统发行商或LTS服务商索取已回移修复的软件包。 山石网科产品解决方案 山石网科下一代防火墙、入侵防御系统(IPS)、云铠主机与容器安全防护平台可对利用 CVE-2026-109618、CVE-2026-109619 两个漏洞的攻击提供纵深防护。 防火墙及IPS 通过精准漏洞特征识别与流量行为分析,可以在攻击早期识别、拦截恶意攻击流量;山石云铠主机安全防护平台可对主机侧流量进行持续监测,若边界IPS防护机制被绕过,云铠能够通过检测漏洞利用成功后产生的异常代码执行、可疑进程行为识别攻击。 网络边界防护与主机防护协同联动,有效阻断该漏洞利用链路,保障客户Web业务与服务器资产安全。 参考链接 https://www.php.net/archive/2026.php?spm=5176.29491866.J\_pWaXzB5LFEQ2fwrZUI8g1.7.1a77dc2f6yEZMu https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp https://nvd.nist.gov/vuln/detail/cve-2026-109618
 * 多模型调用+Token成本双难题,山石网科统一AI网关一站化解 * 高校安全运营怎么做Agentic SOC?看西工大与山石网科的解法 * AI用得越深,数据边界越要看得清:企业为什么需要统一AI网关
 山石网科是中国网络安全行业的技术创新领导厂商,由一批知名网络安全技术骨干于2007年创立,并以首批网络安全企业的身份,于2019年9月登陆科创板(股票简称:山石网科,股票代码:688030)。 现阶段,山石网科掌握30项自主研发核心技术,申请540多项国内外专利。山石网科于2019年起,积极布局信创领域,致力于推动国内信息技术创新,并于2021年正式启动安全芯片战略。2023年进行自研ASIC安全芯片的技术研发,旨在通过自主创新,为用户提供更高效、更安全的网络安全保障。目前,山石网科已形成了具备“全息、量化、智能、协同”四大技术特点的涉及基础设施安全、云安全、数据安全、应用安全、安全运营、工业互联网安全、信息技术应用创新、AI安全、安全服务、安全教育等10大类产品及服务,50余个行业和场景的完整解决方案。

版权声明
本站仅做备份收录,仅供研究与教学参考之用。
读者将信息用于其他用途的,全部法律及连带责任由读者自行承担,本站不承担任何责任。





评论