

Cloudflare开源了自家挖洞系统:38k星Agent审计技能包
原创
赤霄攻防实验室
赤霄攻防实验室
赤霄攻防实验室
2026年10月23日 09:30
河北
去阅读
▲ 封面|武器库评测(制图:赤霄攻防实验室)
TL;DR
啥东西:Cloudflare 官方开源的安全审计 Skill,装进 Claude Code 这类编程 Agent,一句「帮我做安全审计」就能跑起六阶段流水线
来头:这是 Cloudflare 内部全舰队挖洞系统的种子版,官方博客亲自背书,方法论原样保留。38.2k 星,一个月翻倍
凭啥:对抗验证禁止自证、覆盖账本记账、三态裁决不许装确定——把 AI 找洞从「碰运气」变成可审计的工程
▲ 工具档案卡(制图:赤霄攻防实验室)
来头:官方博客亲自背书的内部系统种子
市面上自称「AI 安全审计」的提示词项目没有一百也有八十个,Cloudflare 这个能杀出重围靠的是出身。他们今年先后发过两篇博客:先是 Project Glasswing,用前沿安全模型扫企业代码库;然后是《Build your own vulnerability harness》,披露了内部挖洞系统的全貌——一个 450 行的 Skill 长成了覆盖 128 个仓库、累计 13,841 条 findings 的舰队级系统。
你现在看到的这个仓库,就是那套系统的种子原版。官方清洗后开源,方法论原样保留。换句话讲,装进你 Agent 里的不是爱好者合集,是 Cloudflare 产线真金白银验证过的东西。一个月前它两万星,现在 38,202,涨速还在加速。
▲ 仓库主页(来源:GitHub)
六阶段流水线:每个发现都要过三道关
整个 Skill 是五千多行的编排剧本。父代理读完,把一次审计拆成六个阶段:侦察摸清架构和信任边界、隔离的猎手按账本分工狩猎、全新验证代理专职推翻候选、结构化写入三态裁决、独立复核每条源码引用、最后从已验证记录派生报告。
三个设计最值钱。第一,对抗验证:发现者永远不能给自己批作业,每条候选都要让一个全新的 Agent 想办法推翻它。LLM 最擅长的是自信地编故事,这套机制让故事必须活过二审才算数。第二,覆盖账本:攻击面切成分账记账的单元,批评家 Agent 专门找没查到的空白,跑完能精确回答哪里查了哪里没查。官方还实测过一个反直觉的结论:单次运行只能挖出多次运行总量的一半。第三,三态裁决:confirmed 要有完整源码链路加有界实测,needs\_validation 明确标注缺哪个事实、不带严重级,rejected 留档防止重复上报。模糊地带不许装确定。
▲ 六阶段审计流水线(制图:赤霄攻防实验室)
十二个攻击域,连 AI 自己都是靶子
狩猎阶段的提示词按目标类型分成十二个域,从内存安全、Web 协议、客户端、供应链、云部署,到 RPC 消息、资源耗尽、数据隔离、桌面本地 IPC。最值得单独一看的是 AI 与 LLM 专篇:RAG 检索投毒、跨会话上下文串味、持久记忆污染、工具参数注入、混淆代理人、工具 schema 与分发器不一致。每条攻击类都附带判定纪律,比如「提示词注入本身不算发现,必须有代码级边界失效才算数」。
工程细节同样扎实:所有 findings 走 JSON Schema 校验,两个零依赖的 Node 校验器自带完整测试套件,跑一遍不到两秒。没有操作系统级沙箱时,需要动态验证的发现自动降级为 needs\_validation 而不是硬编成 confirmed,这种降级设计本身就是成熟度。
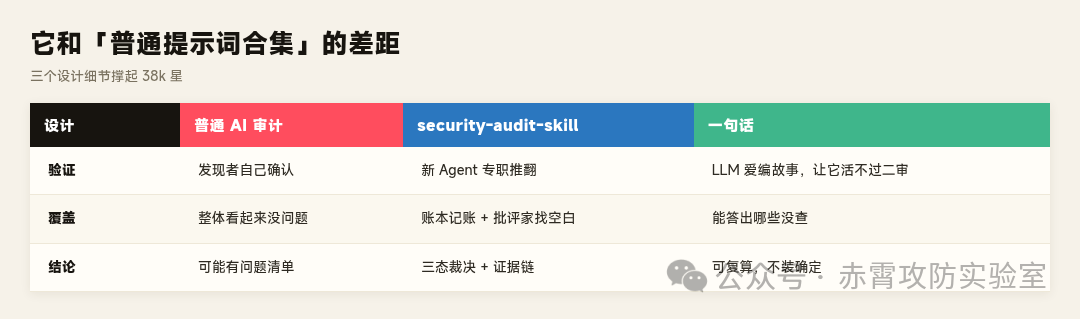 ▲ 它和「普通提示词合集」的差距(制图:赤霄攻防实验室) 给你的三句话建议
你是安全团队:把它装进 Claude Code 或者 Codex,对着自己的仓库跑一轮,覆盖率账本会告诉你平时的人工审计漏了哪。你是工具开发者:这个仓库是最好的参考架构,覆盖账本和三态裁决的设计值得抄进任何 AI 审计产品。你是普通开发者:npx 一条命令装上,让 AI 帮你审一遍自己的代码,反正不要钱。
参考
- 仓库:https://github.com/cloudflare/security-audit-skill(MIT)
- 官方博客:Build your own vulnerability harness(https://blog.cloudflare.com/build-your-own-vulnerability-harness)
- Project Glasswing 系列博客
免责声明:本文仅用于安全研究与防御交流;安全测试请在授权范围内进行。

版权声明
本站仅做备份收录,仅供研究与教学参考之用。
读者将信息用于其他用途的,全部法律及连带责任由读者自行承担,本站不承担任何责任。









评论