
净网专项行动|罗某某利用AI工具编造涉东鹏饮料有关谣言,已被刑拘"

admin 2026-10-23 23:26:54 网络安全文章 来源:ZONE.CI 全球网 0 阅读模式

cover_image

净网专项行动 | 罗某某利用AI工具编造涉东鹏饮料有关谣言,已被刑拘

公安部网安局

2026年6月29日 17:54
北京

在小说阅读器读本章

去阅读

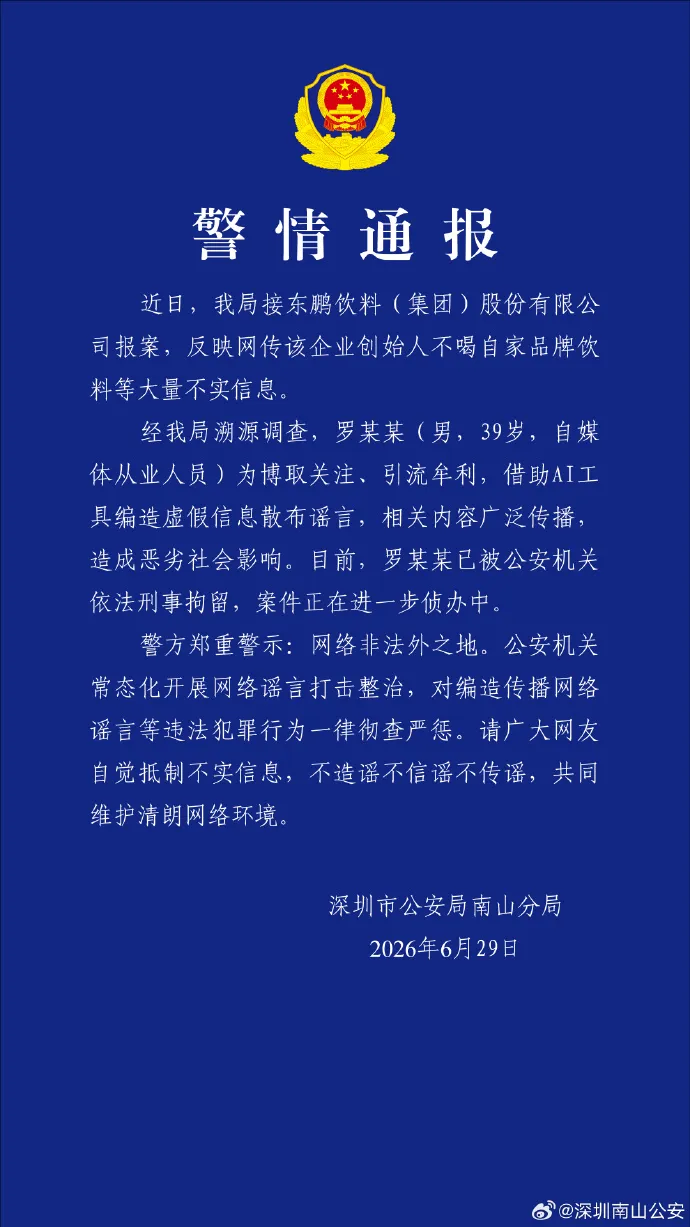
近日,社交平台流传视频称,东鹏饮料董事长从不喝自家饮品,在旁人递过饮料时摆手拒绝,引发热议。 6月27日,张雪发布视频辟谣称,当时他与东鹏饮料集团执行董事兼副总裁蒋薇薇交谈,“我的原话是问,你有没有喝过别人花钱买的东鹏,然后请你喝的,这显然是没有啊”。 同日,东鹏饮料集团发布《关于网络不实谣言的澄清声明》:近日,公司关注到相关人员通过虚构场景、伪造言论等手段,在网络上恶意捏造并散布关于东鹏饮料的虚假信息。东鹏饮料郑重澄清,所谓饭局视频为凭空捏造、无任何事实依据,对消费者及投资者造成误导,损害公司声誉。公司已固定证据并向公安机关报案,将持续追究相关人的法律责任。敬请广大消费者、投资者保持理性甄别,不信谣、不传谣。 6月29日,广东省深圳市公安局南山分局发布警情通报:
来源:公安部新闻传媒 微信公众号


    【深度技术解析】objdumpDLX后端Out-of-Bounds写入导致的本地ACEPoC详解" 网络安全文章

    【深度技术解析】objdumpDLX后端Out-of-Bounds写入导致的本地ACEPoC详解"

    该文档详细解析了GNUBinutils中objdump工具处理DLX架构ELF文件时的堆/调试节越界写入漏洞,通过精心构造的重定位条目覆盖libcFILE结构实现本地任意代码执行。PoC采用多payload策略部分绕过ASLR,最终执行计算器程序。文档提供了完整的复现步骤、环境配置指南以及安全缓解建议,适合学习ELF格式和现实漏洞利用技术。
    c-aresTCPUse-After-Free漏洞深度解析:从DNS响应序列到本地Calculator代码执行PoC" 网络安全文章

    c-aresTCPUse-After-Free漏洞深度解析:从DNS响应序列到本地Calculator代码执行PoC"

    本文详细解析c-ares库TCPUse-After-Free漏洞,通过本地PoC演示从DNS响应序列到代码执行的全过程。漏洞存在于ares\\_getaddrinfo()的TCP处理路径,攻击者可通过控制DNS服务器发送特定响应序列触发UAF,利用heapshaping实现控制流劫持。文章提供完整的构建步骤和影响范围分析,建议用户升级c-ares版本或避免对不可信resolver使用DNSoverTCP。
    深度丨基于甚高频无线通信技术的船舶加密通信系统的设计与实现" 网络安全文章

    深度丨基于甚高频无线通信技术的船舶加密通信系统的设计与实现"

    本文针对船舶甚高频(VHF)无线通信系统中AIS等关键数据明文传输的安全风险,设计并实现了一种具备多重安全模式与战术功能的加密通信系统。该系统创新性地利用自定义密钥管理协议封装AIS标准8号报文,并采用基于AES256的动态与静态密钥混合加密机制。系统构建了包含标准通道和专用加密通道的三重物理信道架构,以及链路层加密与网络层身份认证的双重安全架构。此外,它还集成了正常、加密、混合及静默四种工作模式,以满足从常规航行到编队协同突击等多种战术场景需求。实测表明,该系统在保持与传统海事系统良好兼容性的同时,显著
    评论:0   参与:  0







