

高校安全运营怎么做Agentic SOC?看西工大与山石网科的解法
原创
山石网科
山石网科
山石网科新视界
2026年10月21日 14:00
北京
去阅读

 *打造AI驱动的校园网络安全运营门户
 * 一所拥有几万名师生的大学,每天会产生多少网络安全告警? 答案可能远超想象。对于西北工业大学来说,每天从几十 G 带宽、数万台电脑和服务器,几十万条告警中,甄别处置失陷事件已经超负荷运转。 让安全人员倍感压力的,还不只是告警数量本身。因为发现一条异常告警,只是安全运营的开始。接下来,还要判断风险来自哪台设备、找到对应的资产责任人、通知相关人员排查整改,并持续跟进处置结果、更新案件状态……这些环节分散在多个系统里,全靠人工翻查记录和沟通衔接,大量的繁琐事务性工作占用了安全团队绝大部分精力。 把这些挑战概括起来,就是五个关键词:告警多、系统散、责任人难找、通知难落地、结果难追溯。 为了打破这一困局,山石网科与西北工业大学展开深度合作,打造了 AI 驱动的校园网络安全运营门户,用“能干活”的 AI Agent 协同老师开展安全运营。
 AI 门户如何成为安全运营的“总调度台”? 与仅能进行文字对话的 AI 助手不同,这套方案的核心突破在于让 AI 成为连接不同安全能力和业务系统的“总调度台”。 首先,是自然语言交互与统一入口:AI 门户面向安全人员提供统一的任务入口,老师无需记忆分散在各个系统中的不同功能位置,通过“一句话”描述需求,即可调度相关能力,完成告警查询、责任人关联、消息通知和报告输出。 其次,是打通底层安全能力与校园业务系统:一个看似简单的自然语言指令,背后实际上连接了多个系统和多个操作环节。AI 门户以山石网科 Agentic SOC 平台为支撑,由 Open XDR 底座提供安全数据与分析处置能力;AI 工作台作为中枢理解意图并调度智能体技能(Skill),通过 API 深度对接学校已有业务系统,实现从数据聚合、意图理解到智能体任务自主执行的全流程贯通。
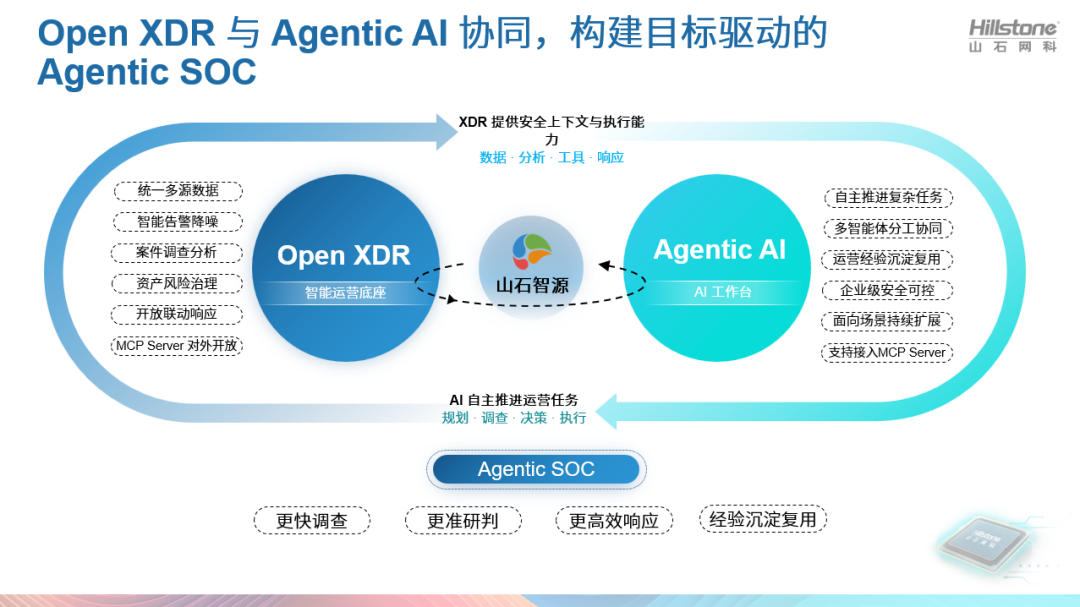 从工作方式来看,变化非常直观:过去是人去找系统、找功能;现在是人提出任务,再由 AI 去调度完成任务所需要的能力。 这也是 Agentic SOC 与传统 AI 助手之间的重要区别。 两大安全场景,看 AI 如何真正“干活” 场景一:异常行为排查,AI 串起安全闭环
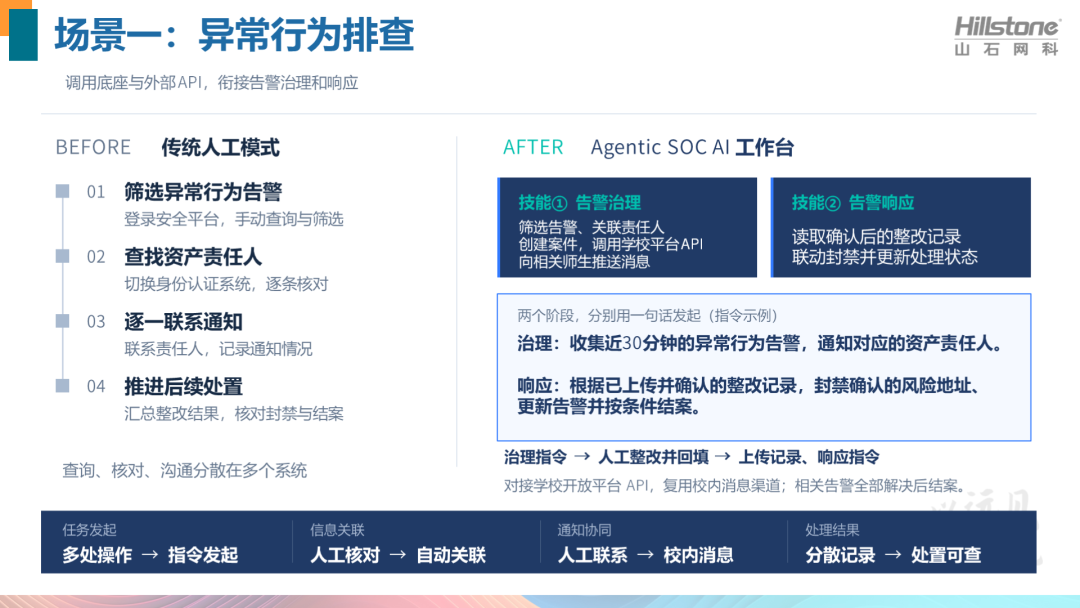
 异常行为排查,是高校安全运营中最重要的场景之一。 不同于过去处置异常行为全靠人工跨平台搬运信息,在 AI 工作台中,这一流程被拆解为可以被 AI 调用的技能: 第一步是告警治理。老师只需说一句:“收集近 30 分钟的异常行为告警,通知对应的资产责任人。”AI 工作台调用“告警治理”技能,依托 Open XDR 平台自动筛选高危告警,关联资产与责任人信息,并创建案件。随后通过对接身份认证与学校消息服务,直接向对应师生及院系安全员推送整改指引。风险触达从过去的人工逐个联系,变成几秒内完成。 第二步是告警响应。AI 读取已经确认的整改记录,根据其中的要求联动执行风险地址封禁等操作,并更新相关告警状态。只有案件中的相关告警全部得到解决后,才完成结案。至此,一条异常告警从发现到处置,就形成了更加完整的闭环:发现风险→关联责任人→通知整改→确认结果→执行响应→更新告警→案件结案。 但这里有一个重要边界:AI 负责执行,不意味着 AI 拥有最终决策权。 在这一实践中,整改结果需要人工确认,封禁等敏感操作也需要经过授权。整个过程保留数据和执行记录,确保安全运营可核查、可追溯。
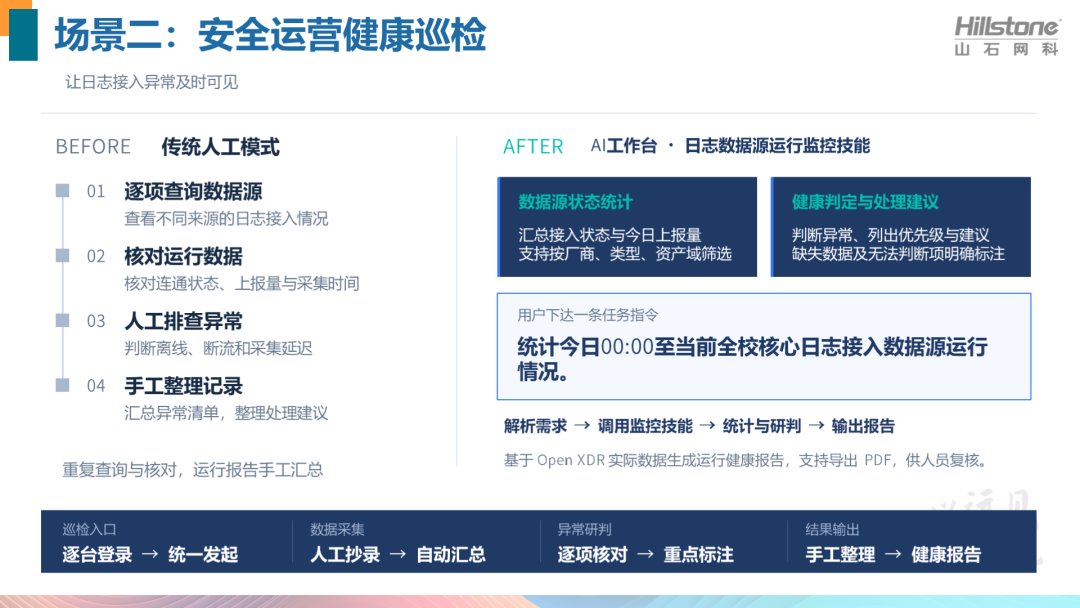
 场景二:安全运营健康巡检,让 AI 替人盯住安全底座 如果说异常行为排查是在处理已经发现的风险,那么安全运营健康巡检,则是在检查安全运营本身是否正常。 为什么做这件事?因为安全分析依赖持续、及时的日志接入。如果某个设备没有正常上报日志,或者日志出现延迟,安全人员就可能无法及时掌握设备的真实状态,从而陷入“隐患盲区”。因此,除了处理已经发现的安全事件,安全团队还需要持续关注各种数据源是否正常运行。 过去,这项工作需要安全人员逐项核对不同数据源的连通状态、日志上报数量和最近采集时间,再把异常情况汇总出来。枯燥耗时且极易遗漏。 现在,安全人员可以直接向AI工作台提出:“统计今日 00:00 至当前全校核心日志接入数据源运行情况。”AI 工作台调用“日志数据源运行监控”技能,自动读取 Open XDR 平台的数据源管理数据,汇总接入状态与上报量,逐项判断“正常、采集延迟、日志断流、设备离线或无法判断”,并输出处理优先级与针对性建议。最终自动生成一份带有诊断建议的 PDF 运行健康报告,缺失或异常数据显式标注,让巡检工作一目了然。 换句话说,过去需要人盯着数据看的工作,现在变成了 AI 可以自动完成的健康巡检。
 开启人机协同新范式:从 AI 助手走向“数字员工” 通过西工大与山石网科的实践,Agentic SOC 展现出了清晰的技术边界与协同逻辑:AI 不是为了替代安全人员,而是接手重复、标准化、跨系统衔接的琐碎活。 * 明确的分工界限:安全人员负责提出任务,AI 负责理解需求、调用技能、连接系统和执行操作;涉及风险判断、整改确认与高危处置决策(如封禁授权)依然由人来把关,保留关键决策权。 * “技能+任务”的编排模式:过去,一个安全能力可能只是某个系统里的一个功能。现在,它可以被沉淀成AI能够调用的“技能”;多个技能进一步组合,又可以形成完整的任务工作流程。 * 从“辅助问答”到“数字员工”:AI 门户不再止步于提供信息参考,而是具备了跨系统执行业务的能力,真正成为了网安团队中能够完成特定任务的“数字员工”。 目前,山石网科与西北工业大学的创新实践已经覆盖异常行为排查、安全运营健康巡检等场景。在现有应用基础上,这种“技能+任务”的方式还可以进一步拓展到异常外联、横向移动等行为的分析与溯源。Agentic SOC 在高校中的价值,正在逐步改变安全运营的工作方式。 从过去满屏告警中的疲于应对,到如今“一句话”调动安全任务的从容。当 AI Agent 成为安全运营的“总调度台”,网安老师们终于可以从漫无边际的繁琐事务中解脱出来。少做重复跑腿的事,多做风险研判的事,这既是高校网安破局的钥匙,更是人机协同时代给安全运营带来的最大红利,去守护每一份专注教学与科研的宁静。
 * AI用得越深,数据边界越要看得清:企业为什么需要统一AI网关 * 中标|中国人民银行贵州省分行央采项目 * 10月22日15点直播!「山石网科统一AI网关」新品发布
 山石网科是中国网络安全行业的技术创新领导厂商,由一批知名网络安全技术骨干于2007年创立,并以首批网络安全企业的身份,于2019年9月登陆科创板(股票简称:山石网科,股票代码:688030)。 现阶段,山石网科掌握30项自主研发核心技术,申请540多项国内外专利。山石网科于2019年起,积极布局信创领域,致力于推动国内信息技术创新,并于2021年正式启动安全芯片战略。2023年进行自研ASIC安全芯片的技术研发,旨在通过自主创新,为用户提供更高效、更安全的网络安全保障。目前,山石网科已形成了具备“全息、量化、智能、协同”四大技术特点的涉及基础设施安全、云安全、数据安全、应用安全、安全运营、工业互联网安全、信息技术应用创新、AI安全、安全服务、安全教育等10大类产品及服务,50余个行业和场景的完整解决方案。

版权声明
本站仅做备份收录,仅供研究与教学参考之用。
读者将信息用于其他用途的,全部法律及连带责任由读者自行承担,本站不承担任何责任。










评论