

假面试,真钓鱼!超 30 个知名品牌遭冒充,专骗求职者 Google 账号
HackerNews
HackerNews
安全威胁纵横
2026年7月7日 15:52
湖北
在小说阅读器读本章
去阅读
高危漏洞
紧急修复指南
RCE Patch
黑客冒充 Adobe、Netflix、可口可乐等 30 多个知名品牌,利用合法人力资源平台和嵌套重定向技术,通过虚假求职面试流程窃取营销从业者的 Google 账户凭证,该钓鱼活动已持续至少五个月。
推测e
你收到过知名公司的面试邀请吗?小心,这可能是黑客设下的陷阱。

一场精心策划的钓鱼活动正在全球范围内展开,攻击者冒充 Adobe、Netflix、可口可乐、OpenAI 等超过 30 个知名品牌,通过虚假的求职面试流程,专门窃取营销从业者的 Google 账户凭证。

1

钓鱼手法有多逼真?

这场攻击的\"高明\"之处在于,它并非简单发一封钓鱼邮件,而是构建了一套完整的\"招聘骗局\"。

攻击者滥用了合法的云端人力资源平台 PeopleForce,以及一个与 Salesforce Marketing Cloud 服务相关的域名,将求职者一步步引导至恶意登录页面。

更令人防不胜防的是,为了建立信任、提高成功率,黑客竟然使用了被冒充公司中真实招聘人员的姓名和照片。

网络安全公司 Team Cymru 的高级顾问 Will Thomas 分析了这场钓鱼活动,发现钓鱼邮件伪装成\"寻找营销职位候选人的招聘人员\"发送。

2

哪些品牌被冒充了?

研究人员发现,攻击者使用了至少 34 个冒充以下行业知名公司的域名:

* 航空与旅行:美国航空、Booking.com、达美航空、美联航
* 食品与饮料:可口可乐、百事可乐、红牛
* 服装与奢侈品:阿迪达斯、路易威登、丝芙兰、李维斯
* 人才咨询与科技:Adobe、Aquent、万宝盛华、麦肯锡、OpenAI
* 酒店与营销:万豪、宏盟集团
* 娱乐与体育:国际足联(FIFA)、Netflix

##
3

嵌套重定向:层层设套

Thomas 发现,这场钓鱼活动采用了嵌套重定向技术——访问者会被依次路由通过多个合法服务,最终才到达恶意登录页面。

具体流程如下:

1. 钓鱼邮件看似来自 PeopleForce 平台
2. 底层链接解析到 Salesforce 旗下的 exct[.]net 域名
3. 该域名将用户重定向到 Wise Agent 云端房地产客户关系管理软件
4. 最后转发到真正的钓鱼登录页面

##
4
已运行至少五个月
BleepingComputer 发现,这场钓鱼活动已经持续了至少五个月。最初,攻击者使用的是带有被冒充公司名称的 Outlook 电子邮件地址。
以冒充阿迪达斯为例:一封伪装成阿迪达斯招聘人员 Paulina Manzo 的邮件,要求收件人安排一次关于该公司潜在职位的对话。
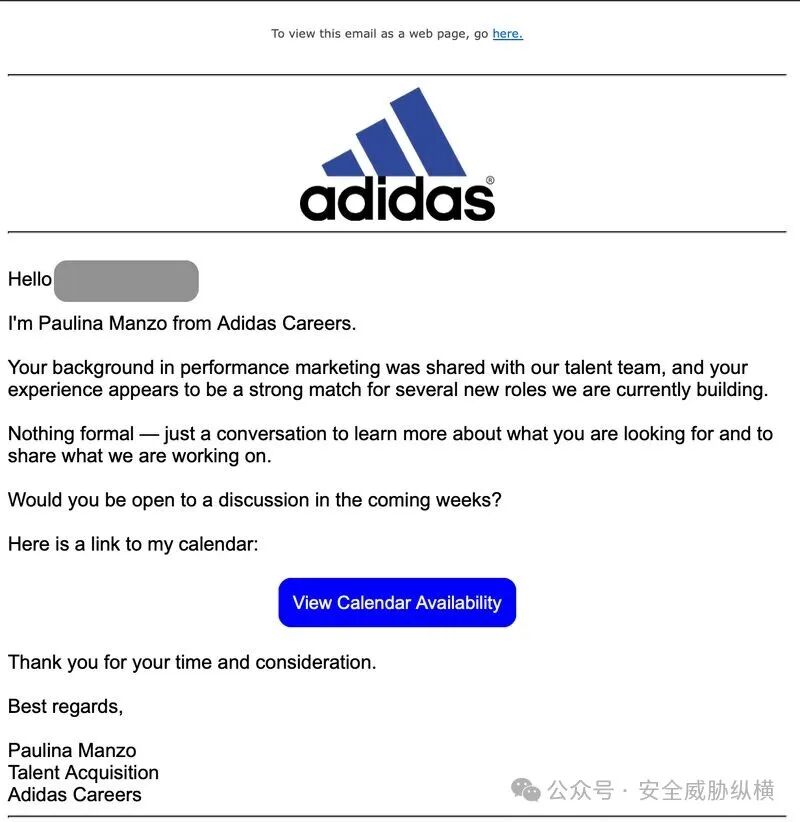
钓鱼邮件试图窃取Gmail密码
当求职者点击邮件中的日历链接后,会被重定向到攻击者的钓鱼域名 adidas-hiring[.]com。
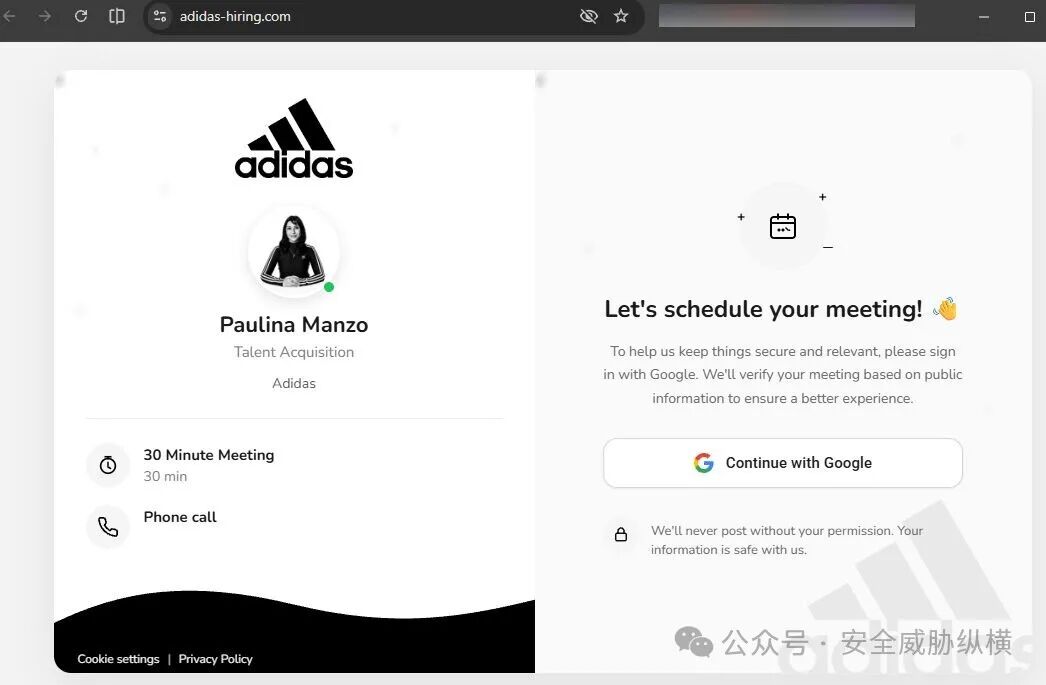
伪造的页面
5
虚假的Google登录弹窗
为了继续\"安排与招聘人员的会议\",求职者被要求登录其 Google 账户。
点击\"Continue with Google\"按钮后,一个看似合法的 Google 登录弹窗会在钓鱼页面内弹出。但事实上,这只是一个在页面内渲染的 HTML 和 CSS 代码——这种技术被称为\"浏览器中的浏览器\"。
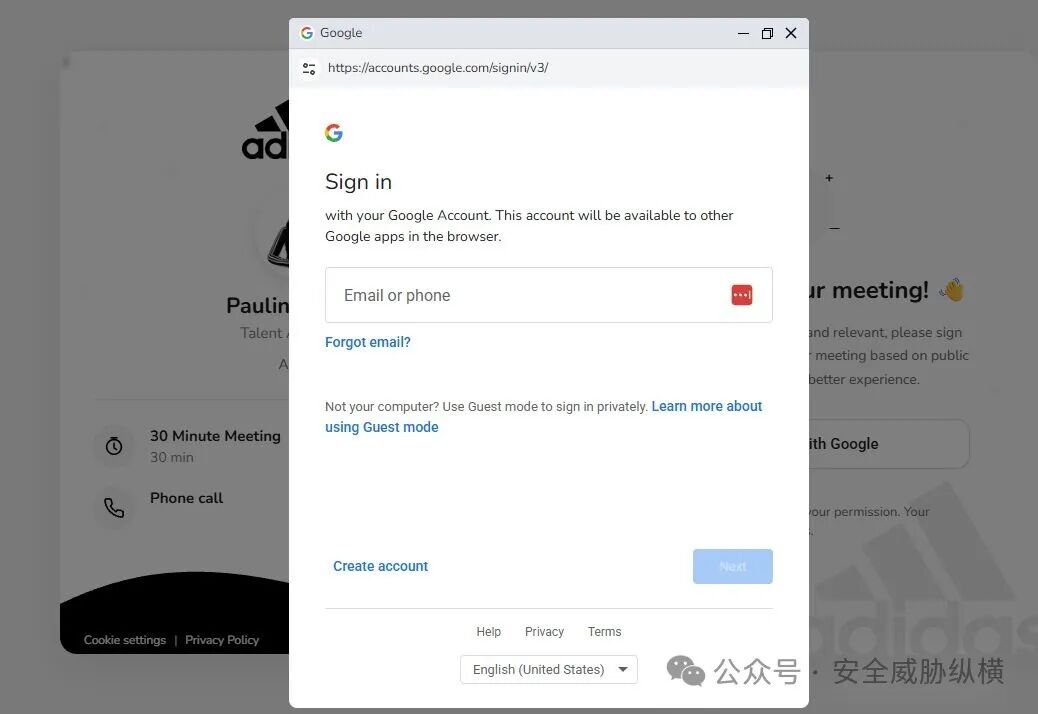
伪造的Google验证弹窗
通过现代 Web 开发工具,攻击者可以完美模仿合法身份验证弹窗的所有元素,让人防不胜防。
6
攻击者如何做到的?
## 目前尚不清楚攻击者是如何获得对这些合法平台的访问权限的。但研究人员指出,滥用这些平台并不意味着这些服务本身遭到了入侵。
## 一种可能的途径是:攻击者专门为这场活动创建了真实账户,或者使用了被入侵的登录信息,从而得以配置重定向链和登录页面。
##

温馨提示:如果你正在求职,收到知名公司的面试邀请时,请务必通过官方渠道核实对方身份,不要轻易在第三方页面输入你的账户密码。
转载请注明出处@安全威胁纵横,封面来源于网络;
消息来源:https://www.bleepingcomputer.com/news/security/phishing-poses-as-big-brand-job-interview-to-steal-google-accounts/

版权声明
本站仅做备份收录,仅供研究与教学参考之用。
读者将信息用于其他用途的,全部法律及连带责任由读者自行承担,本站不承担任何责任。







评论