

每天几十万条告警,只有几个人在扛:西北工业大学与山石网科的一次AI突围
原创
山石网科
山石网科
山石网科新视界
2026年10月10日 14:00
北京
在小说阅读器读本章
去阅读
在公众号小说中沉浸阅读

 *当安全运营有了“数字同事”, 网络安全领域正在经历一场智能变革
 * 如果把一所几万师生的大学比作一座微型城市,那么校园网络安全运营就是这座城市的基础保障体系。 校园内的设备每天会产生几十万量级的告警,在这海量信息中甄别真正的失陷事件,让院系内有限的人力逐条处置,是对体力和智力的双重挑战,成为校园信息中心安全团队的重要负担。 作为隶属于工业和信息化部的中央直管全国重点大学,西北工业大学有学生 40000 余人,教职工 4100 余人,校园网的管理也面临着巨大的压力。正是基于这样的真实痛点,西北工业大学与山石网科展开深度合作,双方没有谈论宏大的技术愿景,而是从一个真实诉求开始:能不能让安全人员用一句话,就把这些分散且重复的工作干了?
 一、“数字同事”,AI时代运营人员的“最佳拍档” 近年来,人工智能领域蓬勃发展,“AI+安全运营”的应用范围越来越广。山石网科将AI深度融入安全运营中去,这次为西北工业大学建设了 AI 驱动的校园网络安全运营门户,让“数字同事”——智能体助力老师们开展安全运营。 安全人员不再需要记住哪个系统里查告警、哪个系统里找责任人、哪个平台发通知。他们只需要用自然语言描述需求,剩下的,交给 AI。 AI 工作台会调用“告警治理”技能,筛选告警、关联资产与责任人、创建案件;然后通过学校开放平台的消息服务 API,借助校内已有的消息渠道,把通知发送到具体的学生、职工或管理人员手中。整改完成后,“数字同事”会统计整改的情况,对没有整改的继续发起通知。 一句话即可发起一个技能任务,调度相关能力,衔接告警查询、责任人关联、消息通知和运行报告,让分散在多个系统中的操作形成连贯、可核查的任务流程。 西北工业大学的老师们总结了这个“数字同事”带来的四大特点:广度、深度、安全、精度。
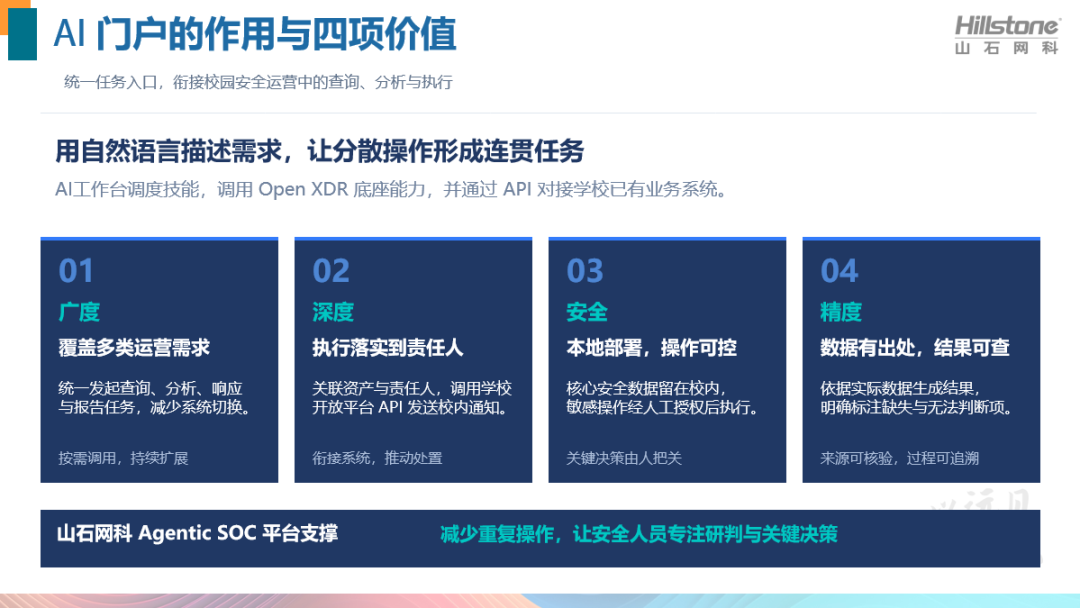 首先,在广度上,一个入口,覆盖多类运营需求。告警查询、分析研判、响应处置、报告生成,都可以通过这个“数字同事”来发起,不必再记忆功能分散在不同系统的位置,减少人员反复切换工具的负担; 其次,在深度上 ,让分析结果真正“落到人”。通过对接身份认证与学校消息服务,分析结果能真正进入处置流程,而不是停留在报告里; 第三,在安全上,本地部署,让数据留在校内。敏感操作经人工授权后推进,安全人员保留关键决策权。 第四,在精度上,数据有出处、结果可核查。缺失数据、查询失败或无法判断的情况明确标注,确保结果真实可靠。 这四个方面,听起来简单,但却是校园安全运营最实在的需求,减少了大量的分散且重复的工作,让安全人员可以将重心放在关键核心业务上。 二、以平台能力为支撑:让安全运营更自动化 要实现上述的能力,离不开山石网科 Agentic SOC 平台的强大支撑。 这个平台主要由 Open XDR 底座和 AI 工作台两部分构成。由 Open XDR 底座提供安全数据与分析处置能力,AI 工作台负责理解需求、调度技能,既调用底座能力,也通过 API 对接学校已有业务系统,让查询、分析与执行形成连贯的任务流程。 两者协同,形成目标驱动的 Agentic SOC:XDR 提供安全上下文与执行能力,AI 自主推进运营任务,实现规划、调查、决策、执行的闭环。最终带来更快调查、更准研判、更高效响应和经验沉淀复用。
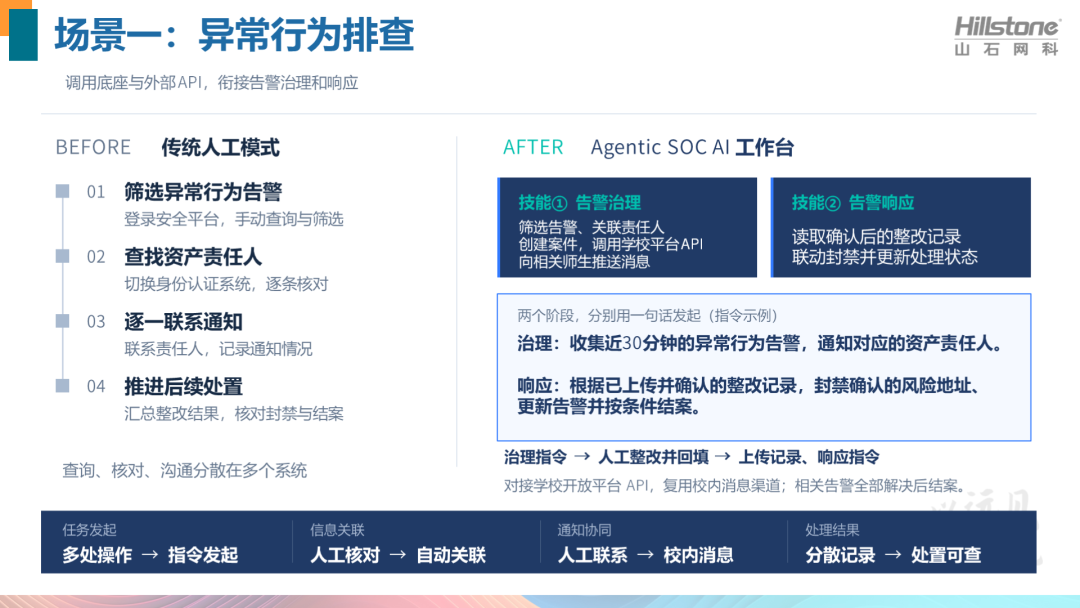
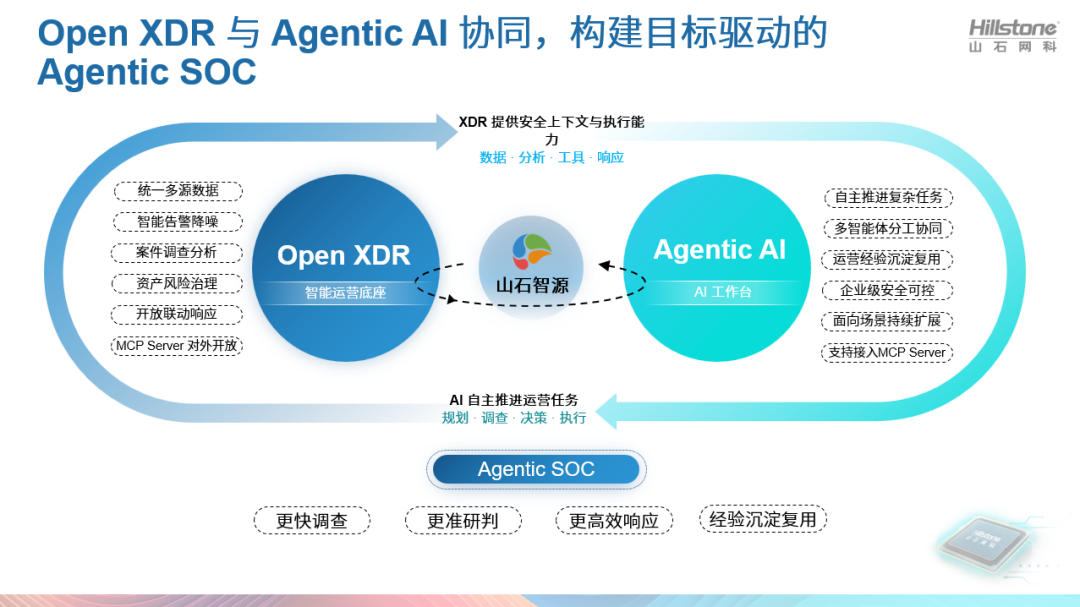 安全运营人员通过 AI 工作台按需发起任务,也可为重复性工作配置自动化任务,按设定周期调用技能。以下两个场景,展示了 AI 门户如何把这些能力用到日常运营中。 场景一:异常行为排查
 传统模式下,安全人员需手动筛选告警、切换系统查找责任人、逐一联系通知,整改后再汇总核对、更新状态,环节繁琐且依赖人工衔接。 在AI工作台中,治理和响应分别由两个技能承担,一句话即可发起,比如:“收集近 30 分钟的异常行为告警,通知对应的资产责任人。” AI 工作台即可调用“告警治理”技能,依托 Open XDR 底座筛选告警、关联资产与责任人并创建案件,同时对接学校开放平台的消息服务 API,通过校内既有渠道发送通知。 如果条件具备,利用告警响应技能,数字同事也可以在安全运营人员的指挥下自动完成响应处置:如封禁经确认的风险地址、处置感染的病毒、更新告警并按条件结案。“告警响应”技能读取记录后联动封禁,并更新告警状态,全部解决后结案。两个技能将发现、通知和响应衔接起来,人工保留整改确认与关键操作的决策权。
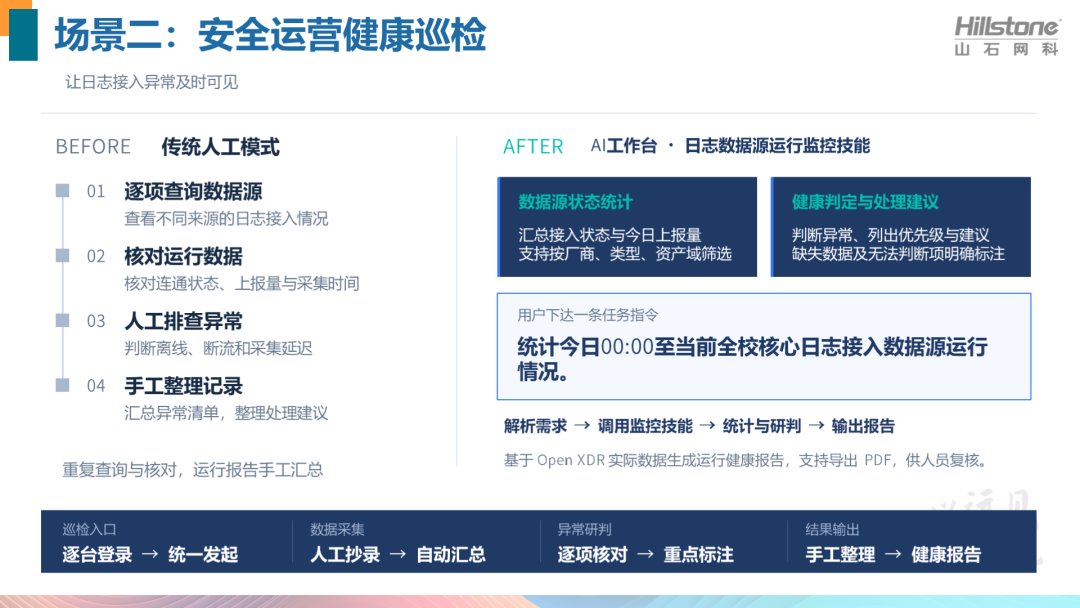
 场景二:安全运营健康巡检 安全运营健康巡检,是另一个典型场景。告警排查依赖持续、及时的日志接入——如果数据源出了问题,后续的分析就成了无源之水。但传统模式下,安全人员需要逐台登录不同系统,核对连通状态、上报量、采集时间,再汇总异常、整理建议。重复、枯燥、耗时,还容易遗漏。 现在,同样是一句话:“统计今日00:00至当前全校核心日志接入数据源运行情况。” AI 工作台就能调用“日志数据源运行监控”技能,基于 Open XDR 平台数据源管理模块的实际数据,汇总接入状态、今日上报量等信息,逐项判断正常、采集延迟、日志断流、设备离线或无法判断,并对异常列出处理优先级与建议。任务也可按厂商、设备类型或资产域限定查询范围。 统计结果以总体概况和明细表呈现,并支持导出 PDF 运行健康报告,方便安全人员复核。对于缺失数据、查询失败或无法确认的状态,报告明确标注,为后续排查提供依据。数据统计、健康判定与报告输出由同一技能串联完成,减少人工抄录和汇总的负担。
 三、Agentic SOC 平台:校园安全运营的破局之道 当前,高校网络安全运营正面临普遍困境:一方面,校园网络规模持续扩大,告警数量激增,安全团队人力有限,难以应对日益繁重的运营任务;另一方面,安全运营涉及多个系统和环节,查询、核对、通知、汇总等工作分散且重复,消耗了大量人力,却难以保证处置的及时性和准确性。 山石网科面向校园的安全运营解决方案,正是为解决这些痛点而设计。该方案以 Agentic SOC 平台为核心,通过 Open XDR 底座提供安全数据与分析处置能力,AI 工作台负责理解需求、调度技能,既调用底座能力,也通过 API 对接学校已有业务系统,让查询、分析与执行形成连贯的任务流程。 对于正面临安全运营压力的高校而言,这套方案提供了一条切实可行的破局路径:不增加人员编制,不替换现有系统,通过 AI 赋能,让有限的人力发挥更大的价值。 结语:让专业的人干专业的事 一直以来,网络安全行业最缺的不是技术,而是把人从重复劳动中解放出来的能力。 这次合作的目的,不是用 AI 取代人,而是让他们从繁琐的重复劳动中解放出来。AI 承担了查询、核对、通知、汇总这些重复性工作,人则专注于风险研判和治理改进——那些真正需要经验、直觉和创造力的地方。 这或许是这次合作最宝贵的启示:技术的价值,不在于它有多先进,而在于它能让专业的人,更专业地做事。在山石网科的 Agentic SOC 平台支撑下,校园网络安全运营正在变得更高效、更智能、更可控。
 * 网安政策山石月报|一图掌握9月网安新政策 * 数据安全这行,为什么越干越累? * 山石方案|某科技公司互联网出口链路负载均衡案例
 山石网科是中国网络安全行业的技术创新领导厂商,由一批知名网络安全技术骨干于2007年创立,并以首批网络安全企业的身份,于2019年9月登陆科创板(股票简称:山石网科,股票代码:688030)。 现阶段,山石网科掌握30项自主研发核心技术,申请540多项国内外专利。山石网科于2019年起,积极布局信创领域,致力于推动国内信息技术创新,并于2021年正式启动安全芯片战略。2023年进行自研ASIC安全芯片的技术研发,旨在通过自主创新,为用户提供更高效、更安全的网络安全保障。目前,山石网科已形成了具备“全息、量化、智能、协同”四大技术特点的涉及基础设施安全、云安全、数据安全、应用安全、安全运营、工业互联网安全、信息技术应用创新、AI安全、安全服务、安全教育等10大类产品及服务,50余个行业和场景的完整解决方案。

版权声明
本站仅做备份收录,仅供研究与教学参考之用。
读者将信息用于其他用途的,全部法律及连带责任由读者自行承担,本站不承担任何责任。








评论